A solução de Centro de Operações de Segurança (SOC) compreende a concepção, implantação e integração de ambientes operacionais dedicados ao monitoramento, correlação, análise e resposta a eventos de segurança cibernética e segurança eletrônica.
No contexto da A3A Engenharia de Sistemas, o SOC é tratado como uma estrutura integrada de segurança, capaz de unificar eventos digitais e físicos provenientes de SIEM, SOAR, firewalls, EDR/XDR, redes corporativas, VMS, câmeras IP, controle de acesso, alarmes, sensores, interfonia, automação predial, sistemas de infraestrutura crítica e plataformas de operação.
A integração entre cibersegurança e segurança eletrônica amplia a consciência situacional, reduz tempos de resposta, qualifica alarmes, correlaciona eventos e apoia a tomada de decisão em ambientes corporativos, industriais, públicos e de missão crítica. O objetivo é transformar sinais dispersos em inteligência operacional acionável.
Escopo de atuação
No âmbito da solução de Centro de Operações de Segurança, a A3A Engenharia de Sistemas pode atuar nas seguintes frentes técnicas:
Planejamento e arquitetura do SOC integrado
- Definição do modelo operacional do SOC, incluindo operação própria, terceirizada ou híbrida
- Levantamento de riscos físicos, digitais, operacionais e patrimoniais
- Mapeamento de ativos críticos, áreas sensíveis, sistemas monitorados e fluxos de resposta
- Definição de escopo de monitoramento, severidades, critérios de escalonamento e SLAs
- Estruturação de papéis, responsabilidades, turnos, níveis de atendimento e matriz de acionamento
- Integração com áreas de TI, segurança patrimonial, facilities, jurídico, compliance, operação e gestão de crise
- Definição de indicadores operacionais, relatórios executivos e rotinas de melhoria contínua
Monitoramento de cibersegurança
O componente cibernético do SOC monitora, correlaciona e investiga eventos associados a redes, sistemas, usuários, endpoints, aplicações, serviços digitais, identidades e infraestrutura crítica de TI.
- Integração com SIEM, SOAR, EDR, XDR, firewalls, IDS/IPS, proxy, VPN, IAM e plataformas de rede
- Monitoramento de logs, eventos, alertas, indicadores de comprometimento e indicadores de ataque
- Correlação de eventos cibernéticos com criticidade de ativos, usuários, localidades e janelas operacionais
- Gestão de casos, investigação, triagem, contenção e resposta a incidentes cibernéticos
- Dashboards de postura de segurança, ameaças, vulnerabilidades, exposição e indicadores operacionais
- Integração com ITSM, CMDB, diretórios corporativos, plataformas de ticketing e bases de conhecimento
- Suporte a resposta coordenada para incidentes de rede, endpoint, identidade, aplicação e infraestrutura
Monitoramento de segurança eletrônica
O componente de segurança eletrônica consolida eventos físicos provenientes de videomonitoramento, controle de acesso, alarmes, sensores e sistemas de proteção patrimonial, permitindo operação centralizada e resposta mais consistente.
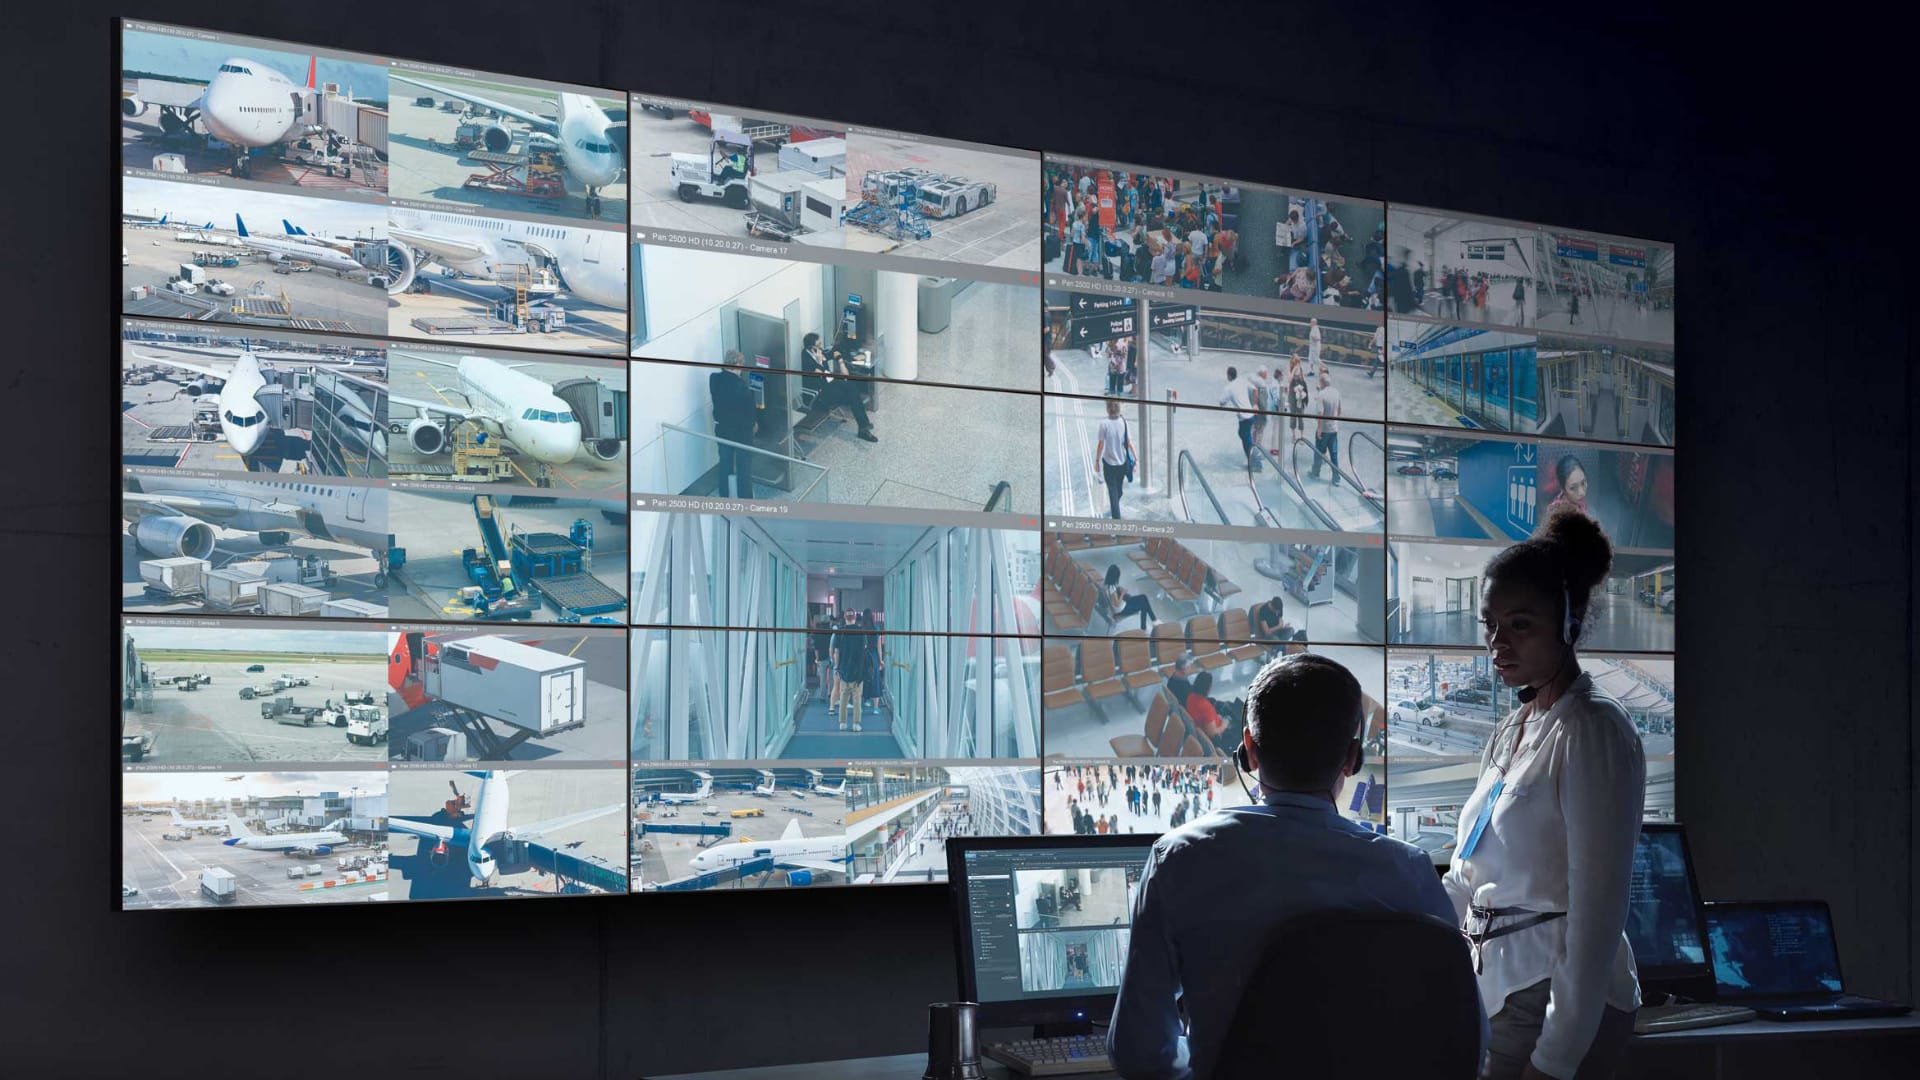
Integração com VMS, câmeras IP, controle de acesso, alarmes, sensores, interfonia e sistemas perimetrais; monitoramento de eventos de intrusão, acesso indevido, violação perimetral, permanência indevida e falha de dispositivos; operação de videowall, estações de monitoramento, consoles de atendimento e painéis situacionais.
Busca forense em vídeo, exportação controlada de evidências e registro estruturado de ocorrências; integração com automação predial, facilities, detecção de incêndio, CFTV, LPR/ANPR, radares e dispositivos IoT; monitoramento de salas técnicas, data centers, portarias, perímetros, áreas restritas e ambientes operacionais.
Organização de políticas de retenção, perfis de acesso, trilhas de auditoria e governança de evidências.
Correlação entre eventos físicos e cibernéticos
O diferencial de um SOC integrado está na capacidade de correlacionar sinais físicos e digitais, reduzindo falsos positivos e permitindo uma resposta coordenada a eventos que atravessam os domínios de segurança patrimonial, TI, OT e facilities.
Correlação entre acesso físico e login lógico em sistemas críticos; associação de eventos de câmeras com eventos de rede, identidade, endpoint e aplicações; investigação de acessos fora de horário, eventos em salas técnicas e atividades anômalas em áreas restritas.
Integração entre CFTV, controle de acesso, SIEM, tickets, registros de visitantes e registros operacionais; acionamento de playbooks físico-digitais para resposta coordenada; detecção de cenários como porta forçada associada à desconexão de equipamento ou falha de comunicação.
Correlação entre presença física, credenciais, sessões administrativas e alterações em ativos críticos.
Videomonitoramento inteligente e análise de vídeo
Recursos de análise de vídeo e inteligência artificial apoiam o operador humano, automatizando tarefas repetitivas, destacando eventos relevantes e acelerando investigações. A solução deve considerar o objetivo operacional de cada câmera, a qualidade de imagem, o posicionamento, a iluminação e as limitações dos analíticos.
Detecção de pessoas, veículos, permanência indevida, intrusão, cruzamento de linha e movimentação anômala; reconhecimento de placas, busca por atributos, classificação de objetos e análise de comportamento; geração de eventos por análise em borda, análise em servidor ou arquitetura híbrida.
Uso de metadados para busca forense, resposta em tempo real e análise de tendências; validação de qualidade de imagem, iluminação, campo de visão, compressão, lente e densidade de pixels; integração de eventos analíticos ao VMS, painéis operacionais, sistemas de alarme e plataformas de correlação.
Ajuste de regras, zonas, calendários, tolerâncias e critérios de disparo para redução de alarmes irrelevantes.
Metadados, busca forense e inteligência operacional
Metadados de vídeo, áudio, sensores e eventos operacionais transformam fluxos contínuos de dados em informações pesquisáveis e acionáveis. Essa camada permite investigar eventos com maior velocidade, apoiar decisões em tempo real e identificar padrões de comportamento.
Geração de metadados por câmeras, VMS, analíticos de vídeo, sensores e sistemas integrados; busca por pessoas, veículos, cores, direção de deslocamento, atributos e períodos de tempo; reconstrução de eventos por linha do tempo, múltiplas câmeras, logs e registros de acesso.
Triagem rápida de grandes volumes de vídeo e evidências associadas; relatórios de tendências, recorrência de eventos, ocupação, fluxo, permanência e comportamento; integração de metadados com dashboards executivos, plataformas de operação e ferramentas de investigação.
Apoio à análise pós-incidente, auditorias, evidências e melhoria dos procedimentos operacionais.
Resposta a incidentes e playbooks
O SOC integrado deve operar com playbooks claros para eventos cibernéticos, físicos e convergentes. A resposta depende de triagem adequada, priorização por criticidade, acionamento de responsáveis e registro completo das evidências e ações executadas.
Criação de playbooks para eventos cibernéticos, físicos, patrimoniais, operacionais e convergentes; triagem, classificação, priorização, escalonamento e encerramento de alertas; acionamento de áreas técnicas, segurança patrimonial, facilities, TI, jurídico, gestão e terceiros.
Registro de evidências, linha do tempo, ações executadas, aprovações e responsáveis; simulações de incidentes, testes de comunicação, exercícios de mesa e validação de procedimentos; revisão pós-incidente, lições aprendidas, atualização de playbooks e melhoria contínua.
Integração com plataformas de ticketing, gestão de crise, notificação e comunicação operacional.
Sala de operação, infraestrutura e disponibilidade
Além das plataformas digitais, um SOC integrado exige engenharia de ambiente: sala de operação, estações de trabalho, redes, energia, climatização, comunicação, ergonomia, videowall, controle de acesso e proteção física.
Projeto de layout da sala de operação, posições de operadores, supervisores e analistas especializados; especificação de videowall, estações de trabalho, consoles, áudio, comunicação e visualização situacional; infraestrutura de rede, energia crítica, climatização, iluminação, mobiliário técnico e redundância.
Segregação de ambientes, controle de acesso ao SOC, perfis de operador e proteção física da operação; arquitetura de alta disponibilidade para sistemas críticos de monitoramento, gravação e correlação; dimensionamento de armazenamento, processamento, retenção de imagens, retenção de logs e capacidade futura.
Integração com data center, salas técnicas, links de comunicação, plataformas remotas e operação 24×7.
Rede, transmissão de vídeo e disponibilidade
O desempenho do SOC depende da qualidade das redes e sistemas de transmissão. Videomonitoramento, alarmes, controle de acesso e plataformas de correlação exigem arquitetura adequada para latência, disponibilidade, retenção, sincronismo e continuidade operacional.
Dimensionamento de largura de banda para vídeo, áudio, metadados, alarmes e integrações; planejamento de latência, jitter, perda de pacotes, QoS, VLANs, multicast, unicast e segmentação; definição de gravação centralizada, descentralizada, redundante ou híbrida.
Monitoramento de links, disponibilidade de câmeras, status de servidores e integridade de gravação; sincronismo de tempo para eventos, vídeos, logs, evidências e linhas de investigação; projeto de armazenamento, retenção, recuperação, exportação e proteção de evidências.
Redundância de rede, energia, servidores, links, storage e plataformas críticas de operação.
Qualidade de imagem e requisitos operacionais
O projeto de videomonitoramento do SOC deve partir do objetivo operacional de cada cena. Detectar, observar, reconhecer ou identificar pessoas, veículos e objetos exige níveis diferentes de detalhe, posicionamento, iluminação, campo de visão, lente, resolução e densidade de pixels.
Definição do objetivo de cada câmera: detecção, observação, reconhecimento ou identificação; validação de densidade de pixels, campo de visão, distância, lente e ângulo de instalação; avaliação de iluminação, WDR, baixa luminosidade, infravermelho, contraluz e condições ambientais.
Definição de resolução, taxa de quadros, compressão, bitrate, retenção e armazenamento; validação em campo de cobertura, legibilidade, qualidade de imagem e adequação à operação; compatibilização entre câmeras, VMS, rede, monitores, videowall, storage e analíticos.
Revisão periódica de cenas, obstruções, alterações de layout e qualidade dos eventos gerados.
Governança, privacidade e evidências
Um SOC integrado lida com imagens, logs, identidades, registros de acesso, alarmes e dados sensíveis. Por isso, a solução deve prever políticas de acesso, retenção, auditoria, exportação, tratamento de dados pessoais e governança de evidências.
Políticas de acesso, retenção, auditoria e exportação de imagens, logs, clipes e evidências; gestão de permissões por perfil, função, criticidade, sistema e necessidade operacional; trilhas de auditoria, registro de operadores, controle de atividades e revisão de acessos.
Tratamento de dados pessoais e aderência à LGPD; procedimentos de cadeia de custódia, relatórios pós-incidente e preservação de evidências; controle de exportação de vídeo, compartilhamento com terceiros e armazenamento seguro.
Mascaramento, anonimização, restrições de visualização e segregação de dados quando aplicável.
Integração com sistemas corporativos e operacionais
Integração com ITSM, CMDB, ticketing, diretórios de identidade e gestão de ativos; integração com BMS, SCADA, automação predial, sistemas de facilities e plataformas de manutenção; integração com ERPs, sistemas de visitantes, controle de acesso corporativo e bases cadastrais.
Dashboards executivos, painéis operacionais, aplicativos móveis e canais de notificação; aPIs, conectores, webhooks e rotinas de troca de dados entre plataformas; consolidação de eventos em uma visão operacional única para tomada de decisão.
Testes, comissionamento e operação assistida
Testes funcionais de sistemas, integrações, regras, alarmes, eventos e dashboards; validação de correlação entre eventos físicos, cibernéticos e operacionais; simulações de incidente, testes de failover, testes de gravação e recuperação de evidências.
Validação de permissões, perfis de acesso, trilhas de auditoria e fluxos de atendimento; treinamento de operadores, supervisores, analistas e equipes de resposta; operação assistida, tuning de regras, redução de falsos positivos e ajuste de playbooks.
Documentação as built, manuais operacionais, matriz de escalonamento e plano de melhoria contínua.
Um SOC integrado precisa de procedimentos, não apenas de telas.
A arquitetura deve definir fontes de eventos, criticidades, operadores, escalonamento e responsabilidades para relacionar alarmes físicos e cibernéticos de forma operacional.
Aplicações e ambientes
A solução é aplicável a organizações que precisam centralizar monitoramento, resposta e governança de eventos físicos e digitais, especialmente em ambientes com operação crítica, múltiplos sistemas e necessidade de resposta coordenada.
Empresas corporativas e ambientes 24×7; data centers, salas críticas e ambientes de alta disponibilidade; indústrias, utilities, energia, saneamento e ambientes IT/OT.
Hospitais, universidades, bancos, seguradoras e instituições financeiras; centros logísticos, condomínios empresariais, shopping centers e empreendimentos multiusuários; portos, aeroportos, terminais, rodovias, ferrovias e infraestruturas críticas.
Cidades inteligentes, centros de controle e operações públicas; nOCs, SOCs, centros de monitoramento patrimonial e salas de crise; ambientes com redes convergentes de TI, segurança eletrônica, automação e telecomunicações.
Em todos esses contextos, o SOC integrado permite que a organização enxergue eventos de segurança como parte de uma mesma operação, reduzindo silos entre tecnologia, segurança patrimonial, facilities e gestão de riscos.
Critérios técnicos de projeto
O projeto de um SOC integrado deve considerar simultaneamente o modelo operacional, a arquitetura tecnológica, a integração entre plataformas, a disponibilidade dos sistemas, a governança das evidências e a maturidade dos processos de resposta.
Modelo operacional
A operação pode ser própria, terceirizada ou híbrida, com cobertura 8×5, 12×7, 24×7 ou conforme a criticidade do ambiente. A definição deve contemplar níveis de atendimento, especialistas, supervisão, plantão, escalonamento, comunicação e interação com áreas internas e externas.
Arquitetura tecnológica
A arquitetura deve integrar plataformas de cibersegurança e segurança eletrônica, incluindo SIEM, SOAR, XDR, VMS, controle de acesso, alarmes, interfonia, storage, rede, videowall, tickets, dashboards e sistemas corporativos. A interoperabilidade deve ser considerada desde o desenho inicial.
Correlação e priorização
A priorização de alertas deve combinar criticidade do ativo, localização física, usuário envolvido, histórico, horário, tipo de evento e contexto operacional. A correlação correta reduz ruído, evita sobrecarga do operador e direciona a resposta para os eventos mais relevantes.
Continuidade e disponibilidade
SOCs que monitoram ambientes críticos devem prever redundância de rede, energia, links, servidores, storage, gravação, plataformas e estações operacionais. A disponibilidade da própria operação de segurança deve ser compatível com a criticidade dos ativos protegidos.
Evidência e rastreabilidade
Eventos relevantes devem gerar registros verificáveis, incluindo logs, imagens, clipes, metadados, ações executadas, usuários envolvidos, tempos de atendimento e decisões tomadas. Essa rastreabilidade apoia auditorias, investigações, relatórios pós-incidente e governança de segurança.
Correlação de eventos deve manter rastreabilidade e contexto.
Logs, metadados, imagens, registros de acesso e tempos de ocorrência exigem políticas de retenção, sincronismo e validação de evidências.
Metodologia de Trabalho
A A3A Engenharia de Sistemas conduz a solução por meio de uma metodologia orientada a diagnóstico, arquitetura, integração, validação e melhoria contínua.
Diagnóstico e levantamento
Mapeamento de ativos, áreas críticas, sistemas existentes, riscos e requisitos operacionais; inventário de plataformas de cibersegurança, videomonitoramento, controle de acesso e alarmes; análise de maturidade, lacunas de integração, processos, pessoas, tecnologia e governança.
Levantamento de requisitos de retenção, disponibilidade, privacidade, evidência e resposta.
Arquitetura e engenharia
Desenho da arquitetura lógica, física, operacional e de integração; projeto da sala de operação, videowall, estações, rede, energia e infraestrutura de suporte; especificação de plataformas, integrações, armazenamento, processamento, alarmes e dashboards.
Definição de playbooks, SLAs, matriz de escalonamento, perfis de acesso e indicadores.
Integração e implantação
Implantação ou integração de SIEM, SOAR, VMS, controle de acesso, alarmes e sistemas associados; configuração de regras, correlações, painéis, notificações, tickets e fluxos de atendimento; integração entre eventos físicos, cibernéticos, operacionais e corporativos.
Parametrização de permissões, retenção, trilhas de auditoria e governança de evidências.
Validação e comissionamento
Testes funcionais, testes de integração e validação das regras de correlação; simulação de incidentes físicos, cibernéticos e convergentes; validação de gravação, busca, recuperação, exportação e preservação de evidências.
Treinamento de operadores, supervisores, analistas, equipes técnicas e gestores.
Melhoria contínua
- Revisão de playbooks, tuning de alarmes e redução de falsos positivos
- Análise de indicadores, tempos de resposta, recorrência de eventos e capacidade operacional
- Revisão de permissões, políticas de retenção, dashboards e procedimentos de evidência
- Atualização tecnológica, expansão de integrações e evolução da maturidade operacional
Normas e referências técnicas
A solução é desenvolvida com base em boas práticas de cibersegurança, segurança eletrônica, videomonitoramento, gestão de incidentes, governança de evidências e proteção de dados.
- ABNT NBR IEC 62676-1-1 – Sistemas de videomonitoramento para aplicações de segurança – Requisitos gerais
- ABNT NBR IEC 62676-1-2 – Sistemas de videomonitoramento para aplicações de segurança – Requisitos de desempenho para transmissão de vídeo
- ISO/IEC 27001 – Sistema de gestão de segurança da informação
- ISO/IEC 27002 – Controles de segurança da informação
- ISO/IEC 27035 – Gestão de incidentes de segurança da informação
- NIST Cybersecurity Framework
- MITRE ATT&CK
- LGPD – Lei Geral de Proteção de Dados
- Boas práticas de SIEM, SOAR, XDR, VMS, controle de acesso, gestão de evidências e operação de segurança
A observância de boas práticas técnicas e operacionais aumenta a rastreabilidade, a previsibilidade de resposta, a confiabilidade das evidências e a maturidade da operação de segurança ao longo do ciclo de vida da organização.
Considerações de Engenharia
O desempenho de um SOC depende da qualidade dos dados, da integração entre sistemas e da capacidade de resposta dos operadores. A multiplicação de eventos sem contexto pode elevar o ruído e dificultar a priorização. O projeto deve estabelecer níveis de severidade, ownership, fluxos de investigação, políticas de retenção e responsabilidades entre segurança física, segurança da informação e equipes operacionais.
O aceite não se limita à disponibilidade de dashboards e equipamentos. Devem ser demonstrados cenários de detecção, correlação, apresentação de informações, escalonamento, registro de evidências e continuidade diante de falhas de comunicação ou infraestrutura. Procedimentos documentados, treinamento e testes recorrentes são necessários para preservar a utilidade do centro ao longo da operação.
A implantação do SOC deve começar por uma arquitetura de operação verificável.
O diagnóstico reúne riscos, sistemas existentes, integrações, processos, infraestrutura, indicadores e cenários de teste antes da contratação.