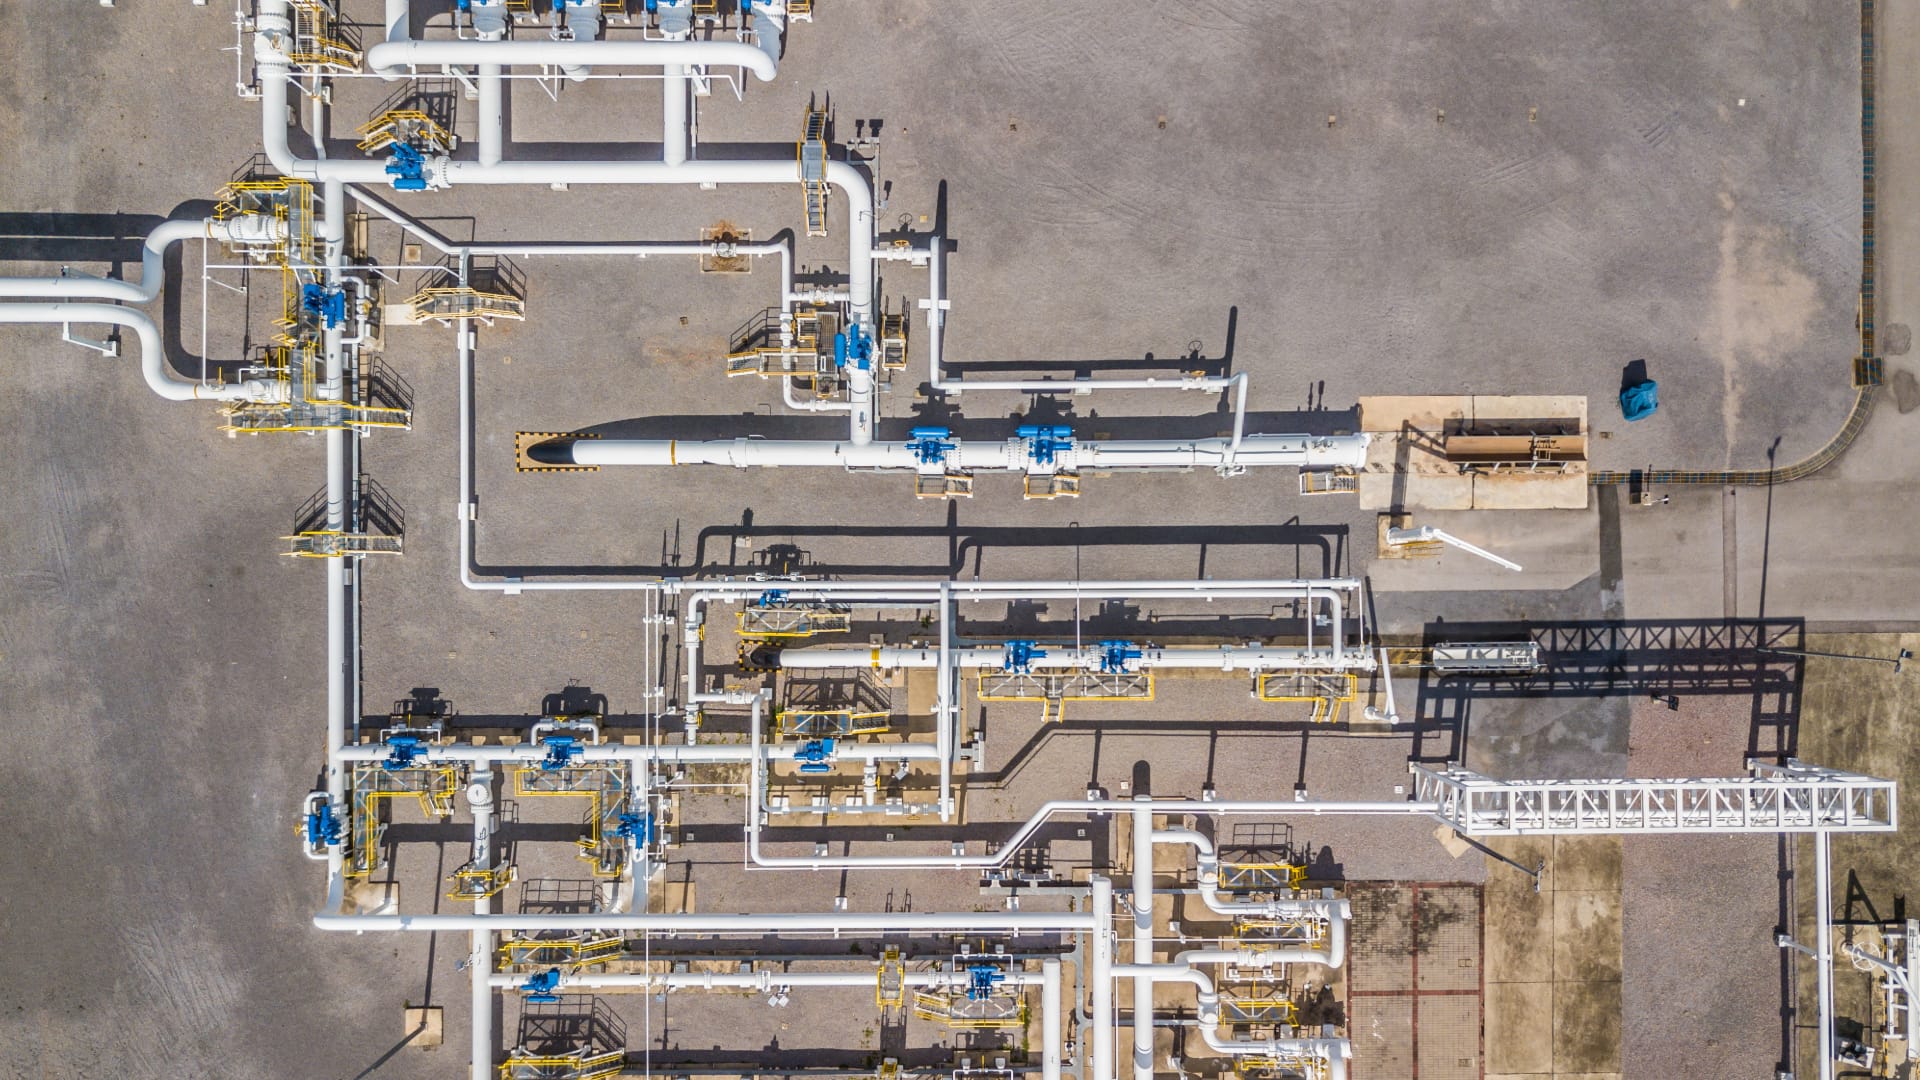
Gasodutos, oleodutos e estações de compressão e bombeamento conectam produção, processamento, armazenamento e distribuição por meio de infraestruturas lineares extensas, distribuídas e frequentemente instaladas em locais de difícil acesso. A operação segura depende de automação, telemetria, telecomunicações, energia, instrumentação e segurança funcionando de forma coordenada.
Válvulas de bloqueio, estações de medição, compressores, bombas, pontos remotos e centros de controle precisam compartilhar dados e comandos de maneira confiável. A perda de um enlace ou de alimentação pode reduzir a visibilidade operacional e aumentar o tempo de resposta, mesmo que o processo local permaneça fisicamente disponível.
Essa característica torna sistemas dutoviários particularmente sensíveis a pontos únicos de falha, rotas comuns, baixa autonomia local e inconsistências de configuração entre instalações distribuídas.
O que torna sistemas dutoviários tecnicamente particulares
A criticidade deriva da combinação entre extensão geográfica, operação contínua e dependência de comunicação remota. Diferentemente de uma planta concentrada, falhas podem ocorrer a dezenas ou centenas de quilômetros do centro de operação, exigindo diagnóstico remoto, redundância de enlaces e procedimentos bem definidos para operação degradada.
O sistema precisa distinguir indisponibilidade de instrumento, perda de comunicação e condição real de processo. Isso exige qualidade de dado, timestamp consistente, alarmes contextualizados e lógica local capaz de manter o ativo em condição previsível quando o centro estiver indisponível.
| Condição | Risco técnico | Resposta de engenharia |
|---|---|---|
| Grande extensão geográfica | baixa acessibilidade | telemetria, diagnóstico remoto e redundância |
| Ativos distribuídos | dependência de energia e comunicação | autonomia local e fontes resilientes |
| Operação contínua | impacto elevado de indisponibilidade | contingência e manutenção planejada |
| Redes heterogêneas | falhas de interoperabilidade | arquitetura e gestão de interfaces |
| Retrofit distribuído | coordenação complexa | migração por localidades e testes ponta a ponta |
Em sistemas dutoviários, telecomunicações e energia são parte da função operacional.
A Engenharia Consultiva pode estruturar redundância, autonomia, interfaces e critérios de teste para ativos distribuídos.
Engenharia Consultiva para ativos distribuídos de óleo e gás →
Telemetria, SCADA e telecomunicações precisam ser tratados como sistema
Estados de válvulas, pressões, vazões, temperaturas e alarmes precisam chegar ao centro de controle com origem, timestamp e qualidade conhecidos. Quando há perda de comunicação, o operador deve saber se está diante de uma condição de processo, de uma falha de instrumento ou de uma indisponibilidade de enlace.
O Projeto de Telecomunicações pode estruturar fibras, rádio, redes IP e meios redundantes conforme distância, criticidade e disponibilidade requerida. A redundância precisa ser física e lógica; dois enlaces que compartilham o mesmo caminho podem falhar simultaneamente.
No SCADA, prioridades de alarmes, tempos de atualização, qualidade do dado e comportamento na perda de comunicação devem ser definidos de forma coerente com a criticidade dos ativos.
Energia, autonomia local e estações remotas
Estações de válvulas, medição, compressão e bombeamento dependem de alimentação para automação, telecomunicações, segurança e instrumentação. UPS, bancos de baterias, fontes alternativas e sistemas auxiliares precisam ser dimensionados para manter funções essenciais durante contingências.
Compressores e bombas de grande porte também exigem proteção, monitoramento e integração com o sistema de controle. A confiabilidade do equipamento principal depende de sistemas auxiliares, sensores, lubrificação, refrigeração, alimentação e comunicação.
A operação local deve permanecer previsível durante perda de enlace. Funções de proteção e segurança não podem depender exclusivamente do centro remoto.
Segurança, cibersegurança e gestão de ativos distribuídos
Instalações remotas podem exigir CFTV, controle de acesso, detecção de intrusão e monitoramento de perímetro. O Projeto de Segurança Eletrônica Integrada precisa considerar não apenas dispositivos, mas também energia, comunicação, armazenamento e manutenção em campo.
Na rede OT, segmentação, autenticação, acesso remoto, logging e recuperação precisam ser compatíveis com disponibilidade. O risco aumenta quando credenciais, firmware e configurações variam entre instalações semelhantes.
A Gestão de Ativos de Engenharia pode organizar criticidade, obsolescência, documentação e condição de equipamentos distribuídos, reduzindo dependência de conhecimento informal.
Modernização, integração e comissionamento ponta a ponta
O Levantamento Cadastral de Engenharia ajuda a estabelecer a baseline de estações, redes, alimentação, automação e segurança. Em seguida, a migração precisa ser planejada por localidade, com critérios de coexistência e rollback.
O Apoio Técnico à Fiscalização pode acompanhar instalação e pendências, enquanto o Comissionamento deve verificar comandos, alarmes, comunicação, perda de enlace, falha de energia e recuperação entre campo e centro de operação.
Essa abordagem é essencial porque um teste local aprovado não demonstra disponibilidade do sistema completo. A cadeia precisa ser validada de ponta a ponta.
Em ativos distribuídos, disponibilidade só pode ser demonstrada com testes ponta a ponta.
Campo, enlace, SCADA, alarmes e recuperação precisam responder como uma única arquitetura operacional.
Serviços e entregáveis de engenharia aplicáveis
O escopo pode incluir levantamento, automação, telecomunicações, segurança eletrônica, confiabilidade, gestão de ativos, fiscalização, comissionamento e documentação final. O dimensionamento depende da extensão da rota, criticidade das estações e maturidade dos sistemas existentes.
Entre os entregáveis típicos estão arquitetura de telecomunicações e automação, diagramas de rede, listas de sinais, especificações, critérios de redundância, planos de migração, FAT, SAT, testes ponta a ponta, registros de comissionamento e As-Built.
Considerações de Engenharia
Autonomia local é parte da resiliência. Perda de comunicação não pode produzir uma instalação insegura. Redundância precisa considerar caminho físico. Dois enlaces pela mesma rota continuam sujeitos à mesma falha. Telemetria depende da qualidade do dado. Valor sem timestamp e estado confiáveis reduz a capacidade de decisão.
Conforme o escopo, podem ser aplicáveis requisitos de instalações elétricas, automação, telecomunicações, segurança, áreas classificadas e cibersegurança industrial, além de normas e procedimentos específicos do operador dutoviário.
Arquitetura operacional de ativos lineares
Gasodutos e oleodutos precisam ser tratados como sistemas distribuídos compostos por trechos de duto, estações, válvulas, pontos de medição, telecomunicações e centros de controle. A arquitetura deve deixar claro quais funções são locais, quais dependem do centro remoto e quais precisam permanecer disponíveis durante perda parcial de infraestrutura.
Essa decomposição por domínios de falha ajuda a identificar pontos únicos de indisponibilidade. Uma estação pode possuir automação redundante e continuar vulnerável se ambos os controladores dependem do mesmo enlace, quadro ou alimentação auxiliar.
O projeto precisa documentar essas dependências para que manutenção, operação e futuras expansões conheçam os limites reais de resiliência.
Estações de válvulas e bloqueio remoto
Válvulas de bloqueio remoto participam da estratégia operacional e de contingência. A posição, alimentação, comunicação e lógica de comando precisam ser supervisionadas, e o estado local deve permanecer previsível quando há perda de enlace.
Comandos remotos exigem permissivos, confirmação de execução e tratamento de falhas. A operação precisa distinguir comando não enviado, comando recebido sem execução, perda de alimentação e indisponibilidade de comunicação.
Testes periódicos de comando, indicação e autonomia ajudam a preservar a confiabilidade ao longo da vida útil.
Estações de compressão e bombeamento
Compressores e bombas são ativos de alta criticidade e dependem de energia, instrumentação, lubrificação, refrigeração, controle e proteção. A falha de um sistema auxiliar pode retirar o equipamento principal mesmo quando o motor ou compressor permanece mecanicamente disponível.
Monitoramento de vibração, temperatura, pressão, corrente e condição de mancais ajuda a antecipar degradações. Alarmes e trips precisam ser definidos com base em criticidade e comportamento esperado.
O sistema de controle deve coordenar partida, parada, permissivos, intertravamentos e modos de operação. Mudanças de lógica precisam permanecer sob controle de versão e retornar à documentação oficial.
Detecção de vazamentos e análise de balanço
Pressão, vazão, temperatura e inventário de linha podem apoiar estratégias de detecção e diagnóstico de vazamentos. A confiabilidade dessa análise depende da qualidade das medições, sincronismo e consistência dos dados ao longo da rota.
Alarmes precisam ser avaliados em contexto. Variações operacionais, mudanças de regime e falhas de instrumento podem produzir sintomas semelhantes a uma anomalia real. A engenharia deve reduzir falsos positivos sem mascarar condições relevantes.
A integração com procedimentos operacionais é essencial: um alarme sem ação definida ou sem informação de localização possui valor limitado para resposta.
Telecomunicações resilientes ao longo da rota
Fibra óptica, rádio, enlaces celulares ou satelitais podem compor a conectividade de um sistema dutoviário. A escolha deve considerar disponibilidade, latência, manutenção, geografia e possibilidade de rotas alternativas.
Diversidade precisa ser analisada fisicamente. Enlaces independentes que compartilham torre, energia, duto ou trecho de fibra continuam sujeitos ao mesmo evento. A arquitetura deve mapear esses pontos comuns de falha.
Gerenciamento de rede, alarmes e qualidade dos enlaces ajudam a antecipar degradação antes da perda total de comunicação.
Sincronismo, qualidade do dado e sequência de eventos
Eventos distribuídos precisam de referência temporal coerente para que a operação reconstrua a sequência de ocorrências. RTUs, PLCs, servidores e equipamentos de rede devem utilizar sincronismo monitorado e documentado.
Qualidade do dado também deve ser propagada ao SCADA. Valor congelado ou comunicação perdida não pode aparecer como medição válida. Essa distinção é essencial para decisões operacionais remotas.
Energia auxiliar e autonomia em pontos remotos
Pontos remotos precisam manter automação, telecomunicações, segurança e instrumentação por tempo compatível com a estratégia de recuperação. UPS, bancos de baterias, geração local ou fontes alternativas devem ser dimensionados por função.
Autonomia não deve ser definida de forma genérica. Distância, tempo de deslocamento, disponibilidade de equipe e criticidade do ponto influenciam o requisito.
Alarmes de bateria, carregador, baixa tensão e perda de rede precisam ser transmitidos antes da perda completa do site.
Em ativos remotos, a autonomia precisa refletir o tempo real de resposta operacional.
Energia, comunicação e diagnóstico devem permanecer disponíveis por tempo suficiente para localizar a falha e coordenar a intervenção.
Avaliar confiabilidade e autonomia da infraestrutura distribuída →
Cibersegurança OT e acesso remoto
RTUs, PLCs, gateways, switches e servidores de supervisão exigem segmentação, autenticação e controle de acesso. Instalações remotas podem ser especialmente dependentes de suporte à distância, o que torna importante governar credenciais e sessões remotas.
Atualizações de firmware e configuração precisam considerar disponibilidade e compatibilidade. Mudanças não controladas em um site podem criar diferenças entre instalações nominalmente iguais.
Backups, versões e documentação são parte da capacidade de recuperação após falha ou intervenção.
Segurança física e resposta em áreas remotas
CFTV, detecção de intrusão e controle de acesso precisam considerar ausência de equipe permanente, iluminação, distância, comunicação e energia. A resposta ao alarme deve ser compatível com o tempo necessário para deslocamento.
Eventos precisam chegar ao centro com localização e contexto suficientes. A simples detecção sem capacidade de verificar ou responder pode produzir baixa efetividade operacional.
Modernização por localidades e gestão de configuração
Modernizações podem ocorrer estação por estação, mantendo parte do sistema em tecnologia legada e parte em plataforma nova. A engenharia precisa definir estados de transição, interoperabilidade temporária e critérios para liberação de cada localidade.
Configurações, endereçamento, lógicas e versões devem permanecer padronizados entre sites. Exceções locais precisam ser registradas para evitar divergência crescente ao longo da rota.
Staging e FAT ajudam a validar equipamentos e integrações antes do deslocamento a campo, reduzindo tempo de intervenção em locais remotos.
Procurement técnico e gestão de interfaces
Automação, telecomunicações, energia, segurança e pacotes mecânicos podem ser contratados separadamente. A matriz de interfaces deve definir sinais, alimentação, protocolos, pontos de demarcação, responsabilidades e testes.
A análise técnica de propostas deve considerar ambiente, interoperabilidade, manutenção e suporte. Equipamentos equivalentes precisam preservar funções e interfaces, não apenas especificações nominais.
Comissionamento por site e ponta a ponta
Testes locais validam instalação, sinais, energia e comunicação de cada estação. Em seguida, testes ponta a ponta devem verificar alarmes, comandos, timestamps, qualidade de dados e comportamento no centro de operação.
Contingências como perda de enlace, falha de alimentação ou troca de caminho precisam ser exercitadas quando a arquitetura prevê recuperação automática ou modo degradado.
Resultados devem ser vinculados à configuração testada e às evidências correspondentes.
Capacidade, expansão e ativos distribuídos
Novas estações, sensores, câmeras e aplicações consomem portas, fibras, processamento, armazenamento e potência auxiliar. A capacidade disponível precisa ser administrada como recurso técnico.
Reservas de fibras, endereços e espaço em painéis devem ser documentadas para permanecerem confiáveis ao longo de expansões sucessivas.
Handover, as built e preservação do conhecimento
Planos de fibras, topologias, diagramas, listas de sinais, configurações e inventário precisam refletir o estado final. O As-Built de Engenharia deve registrar particularidades de cada site e das rotas entre eles.
Essa base permite que equipes futuras diagnostiquem falhas e executem expansões sem depender do conhecimento informal de quem participou da implantação.
Planejamento de manutenção e sobressalentes
Instalações remotas exigem estratégia de manutenção compatível com acesso, criticidade e prazo de reposição. RTUs, fontes, switches, rádios, módulos de I/O e equipamentos de energia podem exigir sobressalentes locais ou regionais quando o tempo de obtenção é incompatível com a disponibilidade requerida.
O estoque precisa ser associado a firmware, configuração e compatibilidade. Um equipamento fisicamente disponível pode não restaurar o serviço se depender de licença, versão ou parametrização que não esteja controlada.
Histórico de falhas ajuda a identificar componentes recorrentes e orientar revisão de projeto, ambiente ou rotina de manutenção.
Indicadores operacionais e revisão de confiabilidade
Disponibilidade de enlaces, falhas de energia, perda de telemetria, alarmes recorrentes e tempo de recuperação podem ser acompanhados como indicadores. A análise deve separar indisponibilidade de comunicação, instrumentação, energia e processo.
Essa distinção permite priorizar ações com base em causa e consequência, evitando tratar todos os eventos como falhas equivalentes.
A revisão periódica também deve verificar se autonomia, redundância e capacidade continuam adequadas após expansões e mudanças de configuração.
Gestão de requisitos e controle de mudanças
Requisitos de disponibilidade, autonomia, comunicação, segurança e controle precisam permanecer ligados aos documentos e testes correspondentes. Quando uma estação muda de tecnologia ou rota, o impacto sobre arquitetura e contingência deve ser avaliado.
O controle de mudanças evita que pequenas intervenções locais criem divergências entre sites. Endereçamento, versões, listas de sinais e parâmetros precisam permanecer atualizados.
Operação assistida após modernizações
Após uma migração, um período assistido permite observar estabilidade dos enlaces, alarmes, comportamento dos comandos remotos e falhas recorrentes. Ajustes executados nessa fase precisam retornar ao controle de configuração.
O encerramento deve ocorrer com documentação revisada, backups válidos e equipe de operação capaz de diagnosticar e recuperar os sites com autonomia.
Revisão periódica da arquitetura distribuída
Expansões de rota, novas estações, mudanças de operadora e obsolescência tecnológica alteram dependências do sistema. A arquitetura deve ser revista periodicamente para confirmar se comunicação, energia e supervisão continuam coerentes com a criticidade.
Essa revisão deve gerar prioridades de modernização e preservar padrões comuns entre instalações distribuídas, reduzindo complexidade e risco de manutenção.
Critérios de aceitação para ativos distribuídos
O aceite deve comprovar a função completa do sistema. Uma estação local pode estar corretamente instalada e ainda falhar na integração com o centro de operação. Por isso, os procedimentos precisam relacionar sinais, comandos, alarmes, timestamps, qualidade de dados e contingências.
Requisitos de latência, disponibilidade, autonomia e tempo de atualização devem possuir critérios objetivos. Quando houver redundância, a troca de caminho precisa ser exercitada e registrada.
O fechamento técnico deve consolidar desvios aceitos, pendências, versões de configuração e evidências de teste, formando uma referência para futuras intervenções.
Padronização e exceções ao longo da rota
Sites semelhantes se beneficiam de padrões comuns de painéis, RTUs, telecomunicações, identificação, alimentação e documentação. A padronização reduz variação de execução e simplifica treinamento e manutenção.
Condições locais podem exigir exceções por distância, energia disponível, cobertura de telecomunicações ou ambiente. Essas diferenças precisam ser registradas para permanecerem conhecidas pela operação.
Integração entre processo, telecomunicações e segurança
Os mesmos sites podem concentrar processo, comunicação e segurança patrimonial. A integração deve preservar independência das funções críticas e compartilhar apenas informações necessárias. Uma falha de plataforma de segurança, por exemplo, não deve comprometer a lógica de processo.
A matriz de interfaces ajuda a definir quais eventos são apenas informativos e quais exigem ação operacional. Isso reduz alarmes duplicados e facilita diagnóstico.
Planejamento de ciclo de vida
Rádios, switches, RTUs, fontes e servidores possuem ciclos tecnológicos menores que a infraestrutura dutoviária. Um roadmap de renovação ajuda a coordenar substituições e evitar modernizações emergenciais por obsolescência.
A prioridade deve considerar criticidade, suporte, disponibilidade de peças e consequência de falha. A evolução precisa preservar interoperabilidade com sites que ainda permanecerão em tecnologia anterior.
Governança técnica das intervenções
Intervenções em sistemas dutoviários precisam ser coordenadas com operação, manutenção, telecomunicações e segurança. A janela deve indicar pré-requisitos, responsáveis, testes, critérios de retorno e condições para liberação do ativo.
Projetos executados em trechos diferentes devem seguir a mesma arquitetura de referência sempre que possível. Essa governança reduz o acúmulo de soluções locais incompatíveis e facilita suporte centralizado.
A documentação de cada intervenção deve registrar mudanças de configuração, rotas, equipamentos e reservas consumidas, preservando a base técnica do sistema.
Operação degradada e recuperação
Quando um enlace, fonte ou instrumento fica indisponível, o comportamento do site precisa ser conhecido. A lógica local deve manter condições seguras e a operação deve receber indicação clara do estado degradado.
Procedimentos de recuperação devem definir prioridades, diagnóstico e retorno à condição normal. Essa previsibilidade reduz tempo de indisponibilidade e evita decisões improvisadas durante eventos.
Indicadores para melhoria contínua
Tempo médio de recuperação, disponibilidade de enlaces, falhas de alimentação, alarmes repetitivos e perda de telemetria podem ser acompanhados ao longo do tempo. Esses indicadores ajudam a avaliar se modernizações e manutenções estão produzindo ganho real de confiabilidade.
A análise periódica também permite identificar trechos ou tecnologias com comportamento inferior ao esperado e priorizar ações corretivas.
A gestão técnica deve manter sincronizados inventário, configuração, disponibilidade e capacidade de cada site, permitindo que a evolução da rota ocorra sem perda de rastreabilidade.
Isso também melhora a previsibilidade de manutenção e futuras ampliações.
A revisão periódica de riscos, disponibilidade e capacidade fecha o ciclo entre projeto, operação e manutenção e ajuda a manter a infraestrutura coerente com a evolução do sistema dutoviário.
A evolução futura do sistema deve preservar padrões de comunicação, energia, documentação e gestão de configuração entre todas as localidades.
Isso mantém previsibilidade operacional.
A manutenção dessa referência comum facilita auditorias, reduz retrabalho e permite que novos projetos partam de uma base técnica confiável em vez de reconstruir o conhecimento da infraestrutura a cada intervenção.
Essa disciplina preserva continuidade técnica e previsibilidade operacional.
Com rastreabilidade mantida.
Precisa modernizar telecomunicações, automação ou segurança em um sistema dutoviário?
Envie informações sobre rota, estações, sistemas existentes, criticidade e restrições de acesso. A equipe de Engenharia pode estruturar a baseline, as interfaces e os critérios técnicos da intervenção.