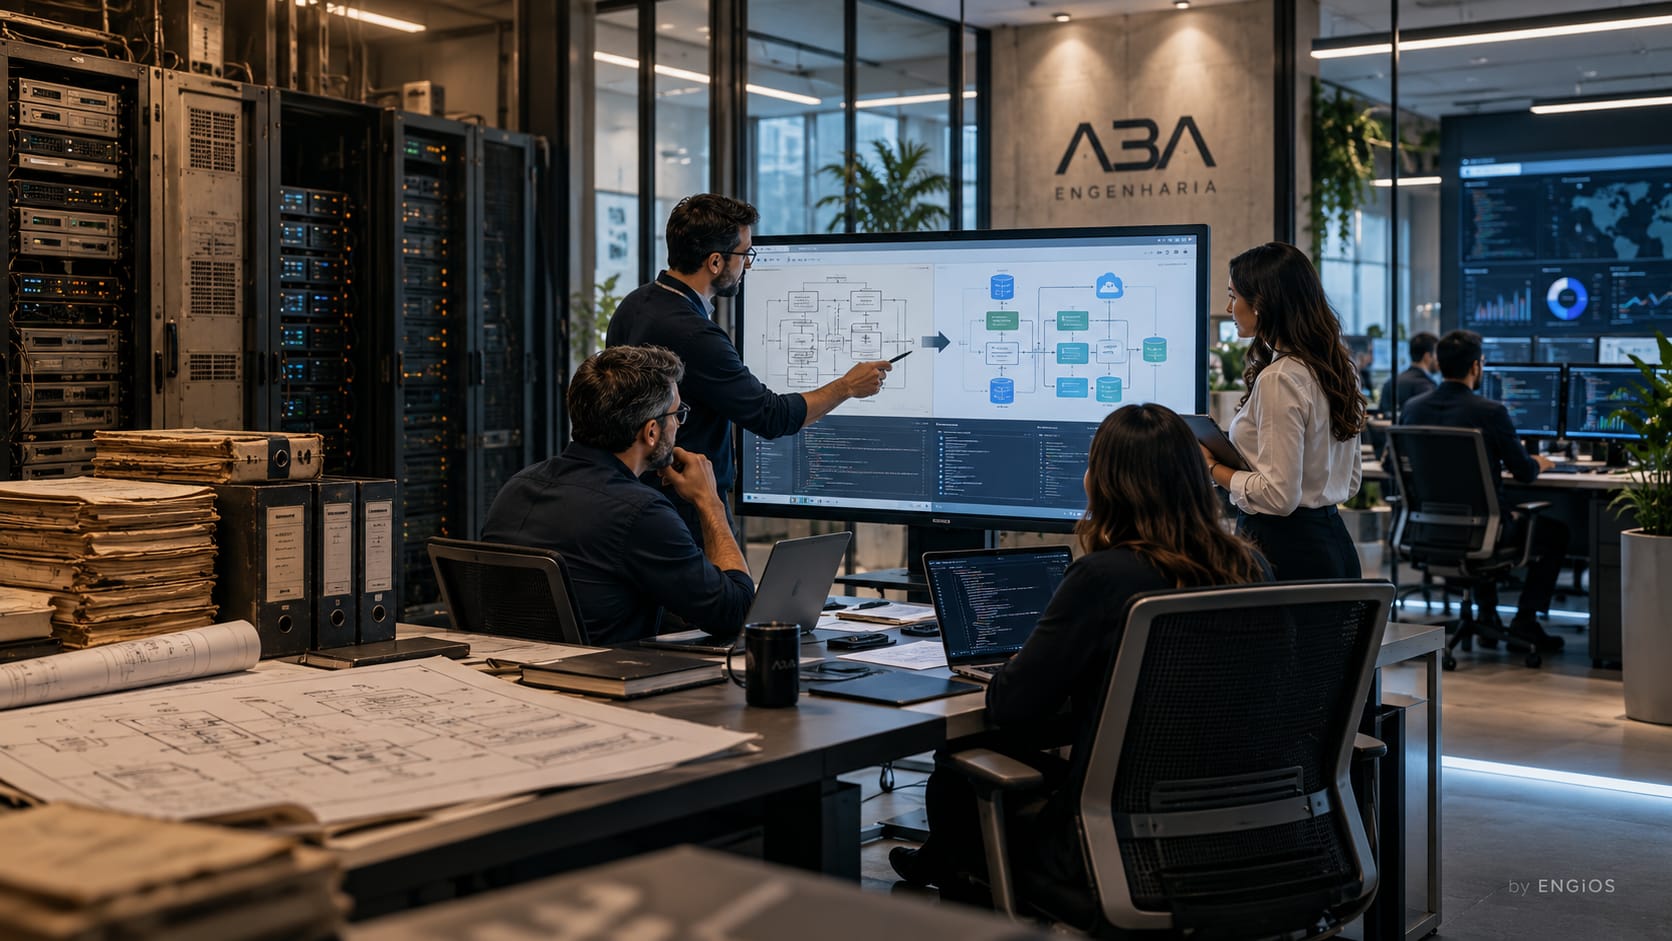
Modernização de Sistemas Legados trata da evolução controlada de aplicações que continuam relevantes para a operação, mas acumulam obsolescência tecnológica, baixo nível de documentação, dependências frágeis, riscos de segurança, dificuldade de integração ou custo crescente de manutenção. O objetivo não é substituir tecnologia antiga por tecnologia nova de forma automática, mas reduzir risco e recuperar capacidade de evolução sem perder regras de negócio e continuidade operacional.
Sistemas legados normalmente concentram conhecimento construído durante anos: exceções, cálculos, permissões, integrações e comportamentos que nem sempre estão documentados. Por isso, uma reescrita integral pode parecer mais simples no início e ainda representar a alternativa de maior risco quando não existe capacidade de caracterizar e validar o comportamento atual.
A modernização deve partir de criticidade, dependências, horizonte de uso, exposição de segurança, capacidade de teste, custo operacional e tolerância à interrupção. A estratégia pode combinar estabilização, encapsulamento, atualização de runtime, refatoração, modularização, migração de dados, exposição por APIs, containerização, mudança de infraestrutura e substituição gradual.
O resultado esperado é uma nova baseline técnica mais suportável, testável, observável e integrável, com redução de dependência de conhecimento tácito e um caminho explícito para continuar evoluindo.
| Condição observada | Risco ou limitação | Resposta de engenharia |
|---|---|---|
| Frameworks e runtimes sem suporte | Vulnerabilidades e incompatibilidade crescente | Plano de atualização, isolamento ou substituição por etapas |
| Conhecimento concentrado em poucas pessoas | Dependência operacional e baixa capacidade de mudança | Reverse engineering, documentação e testes de caracterização |
| Integrações ponto a ponto e pouco documentadas | Falhas silenciosas e alto acoplamento | Contratos, APIs, eventos, observabilidade e tratamento de erro |
| Deploy manual e ambientes divergentes | Release imprevisível e rollback difícil | Versionamento, automação e gestão de configuração |
| Banco histórico sem governança | Migração arriscada e inconsistência de dados | Profiling, reconciliação, regras de transformação e ensaios |
Diagnóstico e baseline do legado
A primeira etapa é compreender o que existe. Módulos, serviços, bancos, jobs, integrações, bibliotecas, ambientes, arquivos, contas, certificados, usuários e dependências externas precisam ser inventariados. O objetivo é identificar aquilo que sustenta funções críticas e aquilo que pode ser alterado sem impacto relevante.
A baseline deve incluir versões, topologia, fluxos de dados, rotinas operacionais, procedimentos de implantação e recuperação. Em muitos ambientes, o desenho oficial ficou desatualizado e o sistema real evoluiu por exceções sucessivas; a modernização precisa partir do estado efetivo.
Também é importante identificar riscos imediatos que precisam ser estabilizados antes de qualquer transformação maior: ausência de backup confiável, servidor em fim de vida, certificado próximo do vencimento, componente vulnerável ou integração sem owner.
Regras de negócio e testes de caracterização
Quando a documentação funcional é incompleta, o comportamento atual precisa ser capturado. Fluxos, cálculos, validações, permissões, exceções e estados podem estar codificados de forma implícita e serem conhecidos apenas pelos usuários mais antigos.
Testes de caracterização registram aquilo que o sistema faz antes da mudança. Eles não significam que todo comportamento atual é desejável, mas criam uma referência para distinguir regressão indesejada de alteração deliberada.
Casos críticos devem ser priorizados. Tentar cobrir todo o legado antes de qualquer avanço pode inviabilizar o programa; ignorar completamente testes, por outro lado, transforma cada alteração em experimento em produção.
Reescrever não é sinônimo de modernizar.
Uma reconstrução integral só é adequada quando a organização consegue especificar, testar e migrar com risco aceitável. Em muitos casos, estabilizar, encapsular e substituir por partes oferece melhor relação entre velocidade, continuidade e controle.
Estratégias de modernização e critérios de escolha
Estabilizar significa reduzir risco imediato sem alterar profundamente a aplicação: atualizar componentes indispensáveis, criar backup, melhorar observabilidade e documentar procedimentos. É adequado quando o sistema precisa continuar operando enquanto a estratégia de longo prazo é definida.
Rehost ou replatform alteram infraestrutura ou parte da plataforma com baixa mudança funcional. Podem resolver obsolescência de servidor ou sistema operacional, mas não eliminam automaticamente acoplamento, ausência de testes ou problemas de arquitetura.
Refatoração melhora estrutura interna preservando comportamento; encapsulamento expõe capacidades existentes por APIs; modularização reduz dependências internas; substituição gradual transfere responsabilidades para componentes novos. A escolha pode variar por módulo dentro do mesmo sistema.
A estratégia precisa considerar custo, criticidade, horizonte de uso, disponibilidade de competências, risco de migração e capacidade de manter duas arquiteturas temporariamente. Não existe um “R” universalmente correto para todo legado.
Arquitetura alvo e redução de acoplamento
A arquitetura alvo deve resolver problemas concretos identificados no diagnóstico. Separar responsabilidades, criar contratos estáveis e reduzir dependências implícitas costuma ser mais relevante que adotar um padrão arquitetural da moda.
Monólitos podem ser modularizados internamente antes de qualquer divisão em microserviços. Essa etapa reduz acoplamento sem introduzir de imediato complexidade distribuída, observabilidade entre serviços, consistência eventual e maior superfície operacional.
APIs e eventos podem criar fronteiras entre legado e novos componentes. A solução de Integração de Sistemas e APIs aprofunda contratos, interoperabilidade, idempotência e segurança dessas interfaces.
Banco de dados, qualidade e migração
Dados costumam ser a parte mais sensível da modernização. Schema antigo, campos sem documentação, duplicidades, referências inconsistentes e regras embutidas em procedures precisam ser compreendidos antes da migração.
A estratégia pode envolver migração única, sincronização temporária, dual write, replicação ou transferência progressiva por domínio. Cada alternativa possui trade-offs de consistência, complexidade e rollback.
Critérios de aceite devem incluir quantidade de registros, integridade referencial, regras de transformação, reconciliação de totais e amostras funcionais. “Processo de importação concluído” não demonstra equivalência dos dados.
Quando antigo e novo coexistem, precisa existir uma fonte de verdade claramente definida. Sincronização bidirecional sem ownership de dados pode criar conflitos difíceis de detectar.
Infraestrutura, containers e automação de deploy
Modernização pode incluir mudança de infraestrutura, mas a plataforma deve ser escolhida conforme o sistema. Containerização pode melhorar padronização e portabilidade, desde que a aplicação e suas dependências sejam compatíveis.
CI/CD reduz variação entre ambientes e permite testar mudanças antes do deploy. Artefatos, configurações e migrations precisam ser versionados. A meta é tornar implantação repetível e reversível, não apenas automatizar um procedimento frágil.
Infraestrutura como código pode reconstruir ambientes e apoiar DR, enquanto secrets e certificados precisam ser retirados de scripts e repositórios inadequados. O desenho alvo deve reduzir dependência de configuração manual.
Observabilidade e operação durante a transição
Durante a modernização, antigo e novo podem operar simultaneamente. Logs, métricas, traces e indicadores funcionais ajudam a comparar comportamento e localizar divergências antes do desligamento definitivo.
Observabilidade também serve para descobrir comportamento legado. Chamadas entre módulos, consultas lentas, jobs, filas e integrações podem revelar dependências que não aparecem na documentação.
Critérios de sucesso devem ser definidos antes da migração: latência, taxa de erro, throughput, disponibilidade, uso de recursos e resultados funcionais. Sem baseline, a organização pode modernizar tecnologia sem conseguir demonstrar melhoria.
Modernização segura exige capacidade de comparar antigo e novo.
Testes, telemetria e reconciliação precisam demonstrar que comportamento, dados e níveis de serviço permanecem dentro dos critérios definidos. Migração baseada apenas em percepção transfere risco para a operação.
Segurança e redução de exposição
Legados podem depender de sistemas operacionais, protocolos e bibliotecas sem suporte. Quando atualização imediata não é possível, controles compensatórios como segmentação, proxy, restrição de acesso e monitoramento podem reduzir risco durante a transição.
Autenticação e autorização também precisam ser revisadas. Contas locais, senhas compartilhadas e perfis acumulados ao longo dos anos podem ser substituídos por identidade centralizada, MFA e papéis mais claros quando a arquitetura permitir.
O programa de modernização deve evitar criar uma nova dívida já na chegada. Dependências, imagens, secrets, versões e políticas precisam nascer com ownership e ciclo de atualização definidos.
Cutover, coexistência e rollback
O cutover deve considerar indisponibilidade tolerável, volume de dados, janela, usuários, integrações e possibilidade de retorno. Migrações complexas podem utilizar ondas, blue-green, canary ou operação paralela conforme arquitetura.
Operação paralela reduz risco de transição, mas aumenta complexidade temporária. Dados podem precisar de sincronização e a equipe precisa saber qual versão é autoritativa para cada função.
Rollback precisa ser tecnicamente possível. Depois que dados foram transformados ou novos registros foram gerados na plataforma nova, retornar à antiga pode exigir reconciliação adicional. O plano precisa descrever esse cenário, não apenas afirmar que existe retorno.
FAT, homologação, regressão e aceite
A validação deve combinar testes funcionais, integração, segurança, desempenho, migração e recuperação. Em sistemas críticos, cenários anormais precisam ser incluídos: dependência indisponível, timeout, falha de banco, perda de fila ou erro de autenticação.
Testes automatizados aumentam repetibilidade, mas não substituem validação de processo e aceite por usuários-chave. Regras de negócio complexas ou exceções operacionais podem exigir cenários construídos com quem realmente usa o sistema.
Evidências de teste, defeitos encontrados, correções e critérios de liberação devem permanecer rastreáveis. Aceite não deve depender apenas de uma reunião de demonstração.
Documentação, baseline e transferência de conhecimento
A documentação final deve registrar arquitetura alvo, módulos, integrações, modelo de dados, configurações, pipelines, dependências, procedimentos de deploy, backup, rollback e troubleshooting. O objetivo é tornar a nova solução menos dependente de conhecimento tácito que a anterior.
Decisões arquiteturais relevantes também devem ser registradas: alternativas consideradas, trade-offs e razões da escolha. Isso evita que decisões sejam revertidas posteriormente sem compreender o contexto que as originou.
A transferência de conhecimento precisa ocorrer durante o projeto e não apenas no final. Operação assistida após o cutover permite consolidar runbooks e corrigir lacunas com o sistema já submetido ao uso real.
A modernização precisa considerar capacidade da equipe que sustentará a solução depois. Uma arquitetura tecnicamente sofisticada pode ser inadequada se exige competências, ferramentas e processos que a organização não consegue manter. Operabilidade deve entrar nos critérios de arquitetura desde o início.
Licenciamento e contratos também podem influenciar a estratégia. Bancos, runtimes, componentes comerciais e serviços externos podem possuir custos ou restrições diferentes na arquitetura alvo. Ignorar essas dependências durante o desenho pode alterar significativamente o business case depois.
Indicadores do programa devem medir redução de risco e capacidade recuperada, não apenas percentual de código migrado. Componentes sem suporte removidos, incidentes reduzidos, tempo de deploy, cobertura de testes, integração simplificada e módulos efetivamente desativados são exemplos de evidências mais úteis.
Roadmap e governança da modernização
Programas extensos precisam ser quebrados em ondas com valor e risco mensuráveis. Critérios de entrada e saída ajudam a evitar várias frentes abertas sem conclusão e tornam dependências visíveis.
O roadmap deve incluir dívida técnica que será eliminada, dívida que será aceita temporariamente e componentes que serão desativados. Sem uma lista explícita de decomissionamento, sistemas antigos tendem a permanecer em operação indefinidamente.
Custos de coexistência, licenças, infraestrutura duplicada e suporte também precisam entrar no planejamento. Uma migração longa demais pode consumir os benefícios econômicos esperados da nova arquitetura.
A gestão de mudanças precisa abranger o período de coexistência. Alterações no legado durante a modernização podem criar divergências com aquilo que já foi migrado; congelar completamente o sistema antigo, por outro lado, pode ser inviável. O programa precisa definir como mudanças urgentes serão replicadas ou incorporadas à arquitetura nova.
Descomissionamento deve possuir checklist próprio. Dados históricos, integrações, usuários, DNS, certificados, jobs, backups e acessos precisam ser tratados antes de desligar o componente antigo. Um servidor sem tráfego visível ainda pode executar rotinas críticas ou atender processos mensais pouco frequentes.
O término do programa ocorre quando a nova baseline é sustentável, não quando o último deploy foi executado. Documentação, operação, monitoramento, suporte e ownership precisam estar consolidados para que a modernização não produza um novo legado imediatamente.
Dependências externas precisam ser tratadas como parte do roadmap. Serviços de terceiros, bibliotecas sem manutenção, integrações proprietárias e contratos de suporte podem limitar a estratégia técnica mesmo quando o código principal está sob controle da organização.
Ambientes de teste representativos reduzem risco. Quando homologação possui volume de dados, integrações ou configurações muito diferentes de produção, defeitos importantes aparecem somente no cutover. A modernização deve buscar equivalência suficiente para testar aquilo que realmente pode falhar.
Compatibilidade com clientes e consumidores também precisa ser considerada. APIs, formatos de arquivo, integrações batch e automações externas podem depender de comportamentos não formalizados. Versionamento e períodos de compatibilidade ajudam a evitar que a modernização de um sistema quebre vários sistemas adjacentes.
Após cada onda, resultados precisam retroalimentar o roadmap. Problemas de migração, esforço de teste, gaps de documentação e comportamento real dos usuários podem justificar mudança de prioridade ou de estratégia para os próximos módulos. Modernização deve ser governada por evidência acumulada, não por um plano imutável definido no início.
A governança deve manter um registro explícito das decisões de arquitetura e migração. Alternativas rejeitadas, riscos aceitos e critérios de escolha ajudam a equipe futura a compreender por que determinada estratégia foi adotada e evitam rediscutir decisões sem o contexto original.
Quando a modernização envolve múltiplos fornecedores, interfaces de responsabilidade precisam ser definidas com clareza. Código, dados, infraestrutura, segurança, testes e cutover não podem permanecer em zonas cinzentas, pois falhas de integração tendem a aparecer exatamente entre esses limites.
Considerações de Engenharia
Em modernização, código antigo não é automaticamente código ruim. Uma aplicação estável pode conter regras valiosas e comportamento bem conhecido. O problema deve ser avaliado por suporte, segurança, custo de mudança, testabilidade e capacidade de evolução, não apenas pela idade.
Migrar infraestrutura também não elimina dívida de aplicação. Levar o mesmo sistema para cloud ou container pode resolver obsolescência do ambiente e ainda preservar acoplamento, fragilidade de testes e complexidade funcional. O ganho precisa ser associado ao problema que se pretende resolver.
Por fim, coexistência reduz risco de corte, mas aumenta complexidade temporária. O programa precisa possuir prazo e critérios claros para desativar o legado; caso contrário, a organização termina sustentando permanentemente duas plataformas.
Aplicações, serviços e modelo de contratação
A solução atende sistemas corporativos antigos, aplicações internas críticas, portais, backoffices, sistemas desktop, integrações históricas e plataformas que precisam continuar operando enquanto sua base tecnológica é atualizada.
O trabalho pode integrar Programa de Necessidades e Requisitos, Integração de Sistemas, Ensaios e Testes Técnicos, Operação Assistida e Sustentação e Evolução de Sistemas.
A contratação pode começar com diagnóstico e roadmap, avançando para ondas de implementação, migração, testes e transição operacional. O escopo deve refletir o nível de conhecimento existente e a criticidade do sistema.
Tem um sistema crítico difícil de manter, integrar ou atualizar?
Envie arquitetura existente, tecnologias, integrações, restrições de parada, riscos conhecidos e objetivos de evolução. A Engenharia pode estruturar o diagnóstico e o roadmap de modernização.