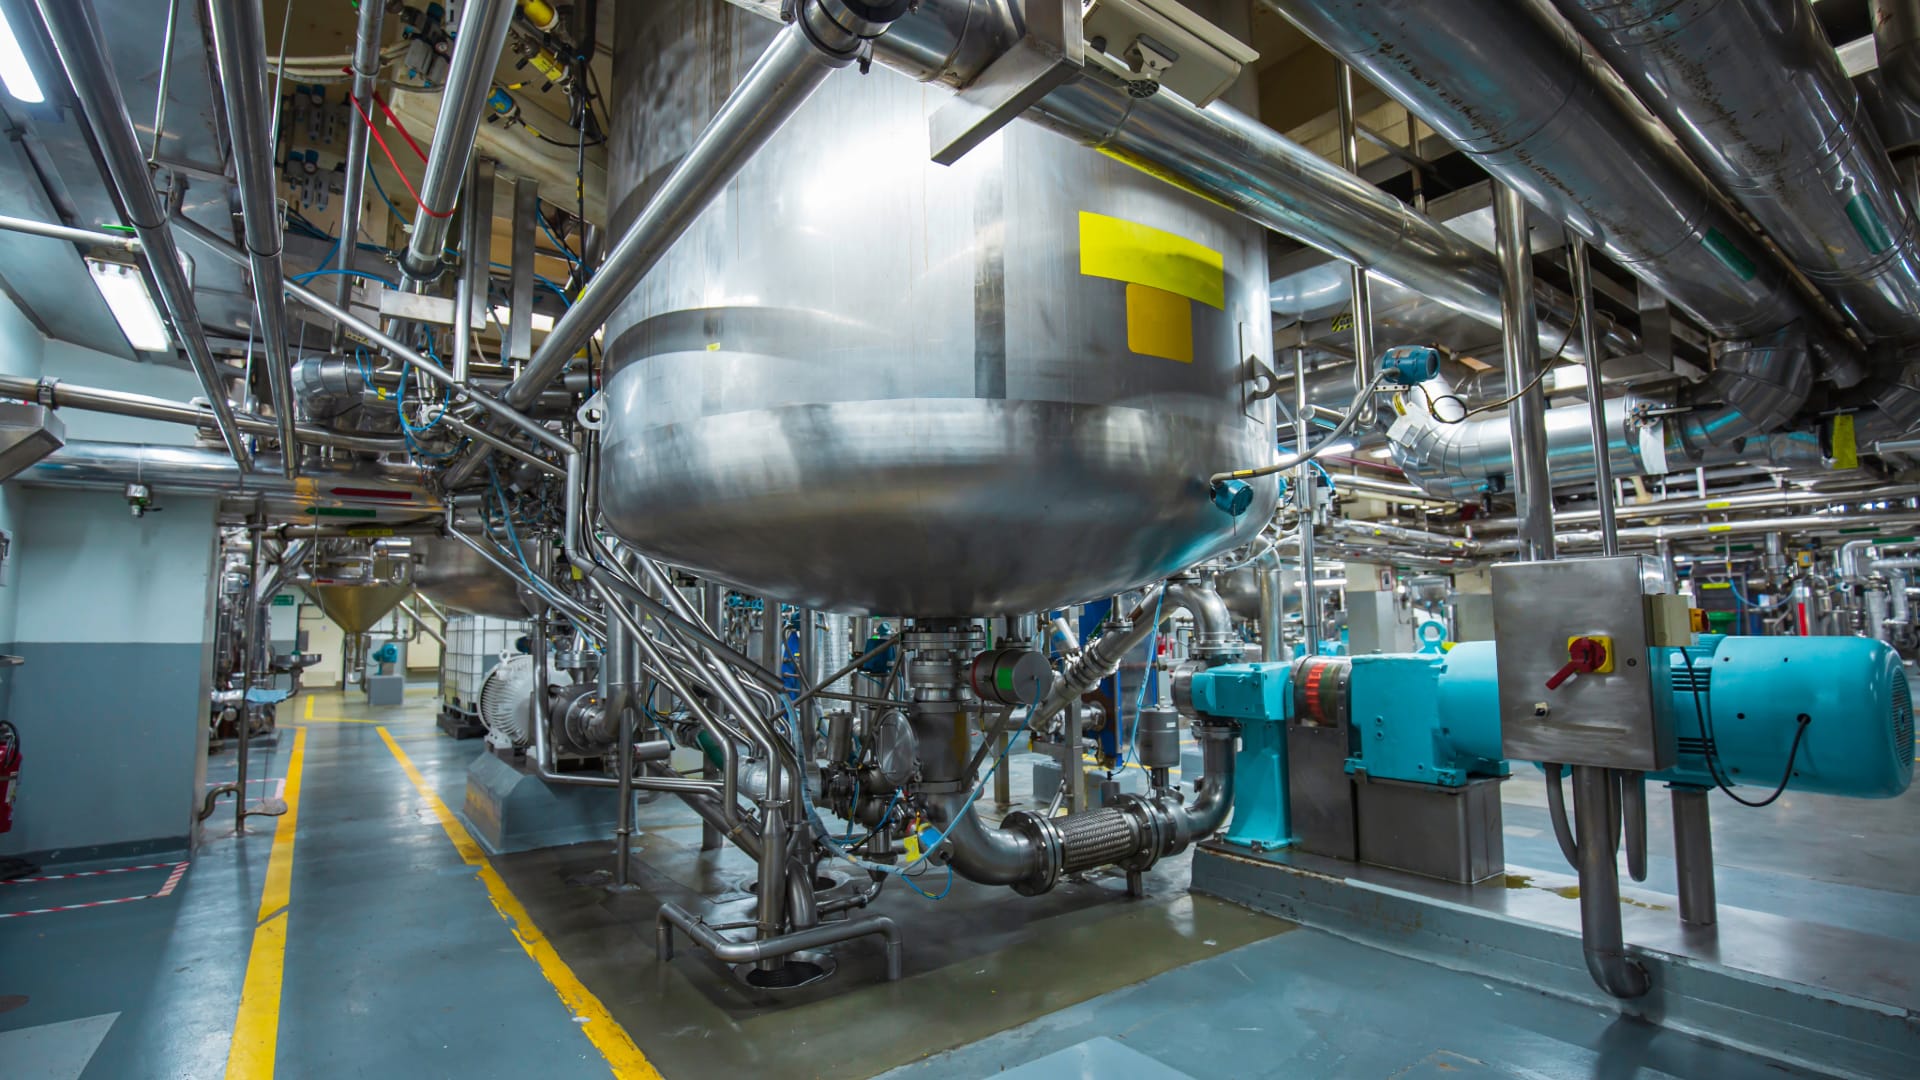
Complexos petroquímicos e plantas químicas reúnem processos contínuos, utilidades, sistemas de armazenamento e equipamentos de elevada criticidade em ambientes sujeitos a requisitos rigorosos de segurança. A confiabilidade depende da coordenação entre energia, automação, instrumentação, telecomunicações, segurança e sistemas de emergência.
Essas instalações frequentemente combinam áreas classificadas, ambientes agressivos, múltiplas unidades de processo e redes OT heterogêneas. Falhas de interface podem gerar efeitos além do equipamento local, afetando produção, segurança operacional e capacidade de resposta.
Em expansões e retrofits, o desafio é intervir mantendo a planta em operação, compatibilizando sistemas legados e novos fornecedores com janelas de parada limitadas.
Desafios de engenharia em complexos petroquímicos
| Condição | Risco ou necessidade | Resposta de engenharia |
|---|---|---|
| Processo contínuo | alto impacto de indisponibilidade | redundância, contingência e migração controlada |
| Áreas classificadas | risco de ignição | especificação e instalação compatíveis com classificação |
| Múltiplas unidades e fornecedores | interfaces incompletas | matriz de interfaces e governança técnica |
| Redes OT heterogêneas | integração e obsolescência | segmentação, interoperabilidade e gestão de configuração |
| Ambiente agressivo | degradação de equipamentos | seleção de materiais, invólucros e manutenção adequados |
| Retrofit com planta ativa | risco de parada | pré-testes, FAT, sequência de migração e rollback |
Em plantas químicas, a confiabilidade nasce das interfaces entre processo, automação, energia, telecomunicações e segurança.
A Engenharia Consultiva pode estruturar requisitos, riscos, limites de fornecimento e critérios de aceite antes da implantação.
Automação e controle de processo
DCS, PLCs, sistemas supervisórios e instrumentação sustentam operação contínua. O Projeto de Automação Industrial pode estruturar arquitetura, I/O, redes OT, alarmes e integração.
Instrumentação e qualidade do dado
Pressão, temperatura, vazão, nível, composição e outras grandezas alimentam controle e segurança. Especificação, instalação, calibração e diagnóstico precisam refletir as condições reais do processo.
Energia elétrica e infraestrutura crítica
Subestações, painéis, motores, drives e sistemas auxiliares precisam ter proteção, seletividade, aterramento e manutenção compatíveis com criticidade. Distúrbios elétricos podem afetar tanto cargas de processo quanto automação.
Áreas classificadas e segurança de instalação
Equipamentos, cabos, caixas, prensa-cabos e métodos de instalação devem ser compatíveis com a classificação da área e condições ambientais. Modificações precisam preservar essa coerência ao longo do ciclo de vida.
Redes industriais e integração OT/IT
Segmentação e redundância reduzem dependências entre controle, segurança e sistemas corporativos. O Projeto de Telecomunicações pode apoiar backbone, fibras e interligações entre unidades.
Salas de controle e operação
Operadores precisam receber alarmes, tendências e eventos com hierarquia adequada. Integração entre sistemas deve reduzir reconciliação manual e manter rastreabilidade das decisões.
Segurança eletrônica e controle de acesso
Perímetros, acessos, salas elétricas e áreas restritas podem exigir CFTV e controle de acesso. O Projeto de Segurança Eletrônica Integrada deve considerar zonas e criticidade.
Proteção contra incêndio e interfaces
Detecção, alarme, supressão e intertravamentos precisam ser compatibilizados com processo, ventilação, energia e evacuação. Interfaces devem ser testadas como parte do sistema.
Cibersegurança industrial
Redes OT precisam combinar disponibilidade, controle de acesso, segmentação, logging e recuperação. A segurança deve ser implementada sem criar indisponibilidades não planejadas.
Retrofit e migração com planta em operação
O Levantamento Cadastral ajuda a reconciliar documentação e instalação. Pré-montagem, FAT e migração por etapas reduzem risco durante intervenções.
Gestão de interfaces e fornecedores
Pacotes de processo, automação, elétrica, telecomunicações e segurança podem ter fornecedores distintos. Matrizes de interface devem definir sinais, protocolos, alimentação, responsabilidades e critérios de teste.
Engenharia ao longo do ciclo de vida
Diagnóstico e baseline
Inventário, documentação e levantamento estabelecem a condição real.
Projeto e compatibilização
Disciplinas precisam ser coordenadas com o processo e as restrições da planta.
Fiscalização e implantação
O Apoio Técnico à Fiscalização acompanha instalação, mudanças e pendências.
Comissionamento e partida
O Comissionamento deve verificar lógica, comunicação, alarmes, intertravamentos e contingências.
O aceite de uma planta integrada não pode ser a soma de testes isolados.
Interfaces entre sistemas e fornecedores precisam ser demonstradas sob condições operacionais e de falha.
Serviços de engenharia aplicáveis
- Levantamento Cadastral;
- Projeto de Automação Industrial;
- Projeto de Telecomunicações;
- Projeto de Segurança Eletrônica;
- Engenharia de Confiabilidade e Disponibilidade;
- Gerenciamento de Riscos;
- Apoio Técnico à Fiscalização;
- Comissionamento;
- As-Built.
Entregáveis típicos
Podem incluir arquiteturas, memoriais, listas de I/O e instrumentos, diagramas de rede, matrizes de interface, especificações, planos de migração, FAT, SAT, roteiros de comissionamento e documentação As-Built.
Considerações de Engenharia
Área classificada exige coerência de ponta a ponta
Equipamento adequado instalado com acessórios incompatíveis compromete a solução.
Segurança funcional e disponibilidade precisam coexistir
Redundância não pode introduzir estados inseguros ou mascarar falhas.
Interfaces devem ser fechadas antes da montagem
Lacunas de escopo descobertas em campo custam mais e aumentam risco.
Retrofit precisa preservar processo e documentação
A condição entregue deve ser refletida em backups, diagramas, listas e As-Built.
Normas e referências técnicas
Conforme o escopo, podem ser aplicáveis normas e requisitos de instalações elétricas, automação, áreas classificadas, telecomunicações, segurança, incêndio e cibersegurança industrial. A seleção deve refletir a classificação de áreas, o processo e os requisitos específicos do empreendimento.
Arquitetura funcional e domínios de criticidade
Complexos petroquímicos podem reunir unidades de processo com diferentes níveis de criticidade, utilidades compartilhadas e sistemas auxiliares comuns. A engenharia deve mapear quais funções possuem impacto direto sobre segurança, produção ou qualidade e quais dependências podem gerar falhas de causa comum.
Essa análise orienta redundância, autonomia, sobressalentes e prioridade de recuperação. Equipamentos duplicados não representam resiliência quando dependem da mesma alimentação, rede, sala técnica ou utilidade.
A arquitetura de referência precisa documentar esses domínios para que futuras expansões e modernizações preservem a coerência da planta.
Instrumentação, malhas e qualidade do dado
Pressão, temperatura, vazão, nível, composição e variáveis de equipamentos alimentam controle, balanço, segurança e análise de desempenho. A confiabilidade dessas medições depende de seleção, instalação, calibração, diagnóstico e manutenção compatíveis com processo e ambiente.
Estados de qualidade precisam acompanhar os valores. Um sinal congelado, fora de faixa ou sem comunicação não pode ser apresentado como dado válido. Essa distinção influencia tanto a operação quanto as lógicas de controle.
Em plantas com diferentes gerações de instrumentação, gateways e conversores podem introduzir novas dependências que precisam ser documentadas.
Sistemas instrumentados, intertravamentos e causa e efeito
Intertravamentos, permissivos, trips e estados seguros precisam permanecer coerentes com P&IDs, narrativas de controle e matrizes de causa e efeito. A engenharia deve garantir que alterações em processo ou equipamentos sejam refletidas nas lógicas correspondentes.
Quando existem funções independentes de segurança, a integração com DCS e outros sistemas deve preservar as fronteiras funcionais necessárias. Supervisão compartilhada não deve transformar independência em dependência comum.
Testes precisam verificar comportamento normal, falhas de instrumentos, perda de comunicação e condições de trip.
Gestão de ativos e ciclo de vida
Equipamentos de automação, redes, servidores, instrumentação e sistemas auxiliares possuem ciclos de vida diferentes. A gestão técnica deve combinar criticidade, condição, suporte e disponibilidade de reposição para orientar prioridades de modernização.
Um roadmap de ciclo de vida ajuda a coordenar substituições em etapas, reduzir intervenções emergenciais e preservar compatibilidade entre diferentes gerações de tecnologia.
Grandes equipamentos e sistemas auxiliares
Bombas, compressores, ventiladores e outros equipamentos rotativos podem concentrar potência e criticidade. Proteção elétrica, partida, acionamentos, lubrificação, selagem, refrigeração e automação precisam ser analisados como um conjunto.
Vibração, temperatura, pressão, corrente e condição de mancais podem antecipar degradações. A integração entre monitoramento de condição e operação ajuda a priorizar manutenção e reduzir falhas inesperadas.
Falhas em sistemas auxiliares podem retirar o equipamento principal mesmo quando o ativo mecânico permanece disponível. Essa dependência precisa aparecer na análise de criticidade.
Redes OT, backbone e sincronismo
DCS, PLCs, sistemas de condição, estações de engenharia e pacotes de processo dependem de redes industriais. A arquitetura deve definir segmentação, redundância, gerenciamento e sincronismo conforme a função de cada tráfego.
O backbone óptico precisa interligar unidades e salas técnicas com rotas compatíveis com a criticidade. Dois caminhos lógicos que compartilham o mesmo duto, sala ou equipamento permanecem sujeitos ao mesmo domínio de falha.
Sincronismo de tempo ajuda a correlacionar eventos de processo, proteção, automação e segurança durante trips e perturbações.
Energia, seletividade e qualidade de energia
Subestações, MCCs, transformadores, UPS, bancos de baterias e painéis precisam sustentar cargas críticas com seletividade e capacidade adequadas. Modos de operação, partidas de grandes motores e contingências podem alterar correntes e quedas de tensão.
Cargas não lineares e acionamentos eletrônicos podem introduzir harmônicas e interações com equipamentos sensíveis. A qualidade de energia deve ser avaliada quando houver sintomas, requisitos de processo ou limites específicos.
Sistemas auxiliares AC e DC precisam ser incluídos na mesma análise de confiabilidade da planta.
Cibersegurança OT e recuperação
Redes industriais precisam combinar segmentação, controle de acesso, autenticação, registro e disponibilidade. Acesso remoto de fabricantes e manutenção deve ser autorizado e rastreável.
Atualizações de firmware e software precisam ser testadas e possuir rollback. Backups de lógica, parâmetros, servidores e configurações fazem parte da capacidade de recuperação.
Retrofit brownfield e migração por etapas
Modernizações em planta ativa exigem levantamento confiável do estado atual, identificação de lógicas, I/O, redes e dependências. Tecnologias novas podem precisar coexistir com plataformas legadas durante períodos de transição.
FAT, staging e testes prévios reduzem incerteza durante a janela. O plano deve definir estados intermediários, interfaces temporárias e rollback executável.
Cada etapa precisa ter critérios de liberação e documentação correspondente.
Comissionamento integrado e partida
O comissionamento deve verificar malhas, intertravamentos, redes, energia, pacotes e sistemas auxiliares. Testes isolados são necessários, mas não demonstram a interação da planta.
Cenários de perda de comunicação, falha de utilidade ou indisponibilidade de equipamento ajudam a validar contingências e estados seguros.
Alterações realizadas durante a partida precisam retornar ao controle de configuração e à documentação.
Gestão de interfaces entre pacotes e fornecedores
Skids, compressores, analisadores, sistemas de medição, utilidades e segurança podem chegar com automação própria. A matriz de interfaces deve definir sinais, protocolos, alimentação, sincronismo, responsabilidades e critérios de teste antes da montagem.
Resolver essas interfaces durante o projeto reduz pendências em FAT, SAT e partida. A ausência de definição transfere risco para a etapa mais cara e sensível da implantação.
Planejamento de capacidade e expansão
Novas unidades, analisadores, sistemas digitais e ampliações de processo consomem capacidade de rede, energia, I/O, processamento, armazenamento e espaço em painéis. Esses recursos precisam ser acompanhados para que a infraestrutura comum não se torne um limitante.
Reservas técnicas precisam ser conhecidas e atualizadas a cada intervenção. Capacidade sem controle deixa de ser referência confiável para projetos futuros.
A análise de expansão deve considerar também utilidades e sistemas auxiliares, não apenas os equipamentos diretamente ligados ao processo.
Gestão de configuração e documentação técnica
P&IDs, listas de I/O, lógicas, diagramas, topologias, ajustes, inventários e versões precisam permanecer coerentes com o estado real da planta. Divergências acumuladas aumentam tempo de diagnóstico e risco de decisões baseadas em informação desatualizada.
O controle de configuração deve registrar alterações relevantes, versões e documentos afetados. Ao final de cada intervenção, a documentação precisa refletir o estado efetivamente entregue.
O As-Built de Engenharia deve consolidar essas alterações como referência para operação e futuras modernizações.
Sobressalentes, manutenção e recuperação
Pontos únicos de falha e componentes com longo prazo de reposição precisam ser identificados. Módulos de I/O, fontes, switches, controladores, servidores e instrumentos críticos podem exigir sobressalentes estratégicos.
A recuperação depende também de software e informação. Backups de lógica, parâmetros, imagens de servidores e licenças precisam acompanhar a estratégia de reposição.
Testes periódicos de restauração ajudam a confirmar que a recuperação continua viável depois de atualizações e mudanças de plataforma.
Indicadores operacionais e análise de desempenho
Trips, alarmes recorrentes, falhas de comunicação, disponibilidade de equipamentos e comportamento das utilidades fornecem sinais sobre a condição da planta. A análise deve distinguir falhas de processo, infraestrutura, instrumentação e automação.
Essa separação permite direcionar manutenção e investimentos para as causas que mais afetam disponibilidade, segurança e produção.
Indicadores pós-modernização também ajudam a confirmar se a intervenção produziu ganho real de confiabilidade e capacidade.
Governança técnica de mudanças
Alterações de lógica, firmware, instrumentação, rede ou equipamento precisam passar por avaliação de impacto. Uma mudança local pode afetar sequências, telas, alarmes, intertravamentos e procedimentos em outros sistemas.
O controle de mudanças deve registrar motivo, responsável, versão, documentos afetados e testes necessários. Essa disciplina evita divergência entre configuração de campo e base documental.
Operação degradada e contingência
A planta precisa ter comportamento conhecido diante de perda de rede, falha de instrumento, indisponibilidade de controlador ou perda de uma utilidade. Funções que podem permanecer em operação degradada devem ter limites e procedimentos definidos.
O operador precisa reconhecer quando o dado não é confiável e quais ações continuam permitidas. Estados de qualidade, alarmes e intertravamentos devem apoiar essa decisão.
Testes de contingência ajudam a validar caminhos alternativos, tempos de recuperação e estados seguros.
Critérios de aceite e rastreabilidade
Requisitos de controle, proteção, comunicação, energia e segurança precisam estar vinculados a evidências. O aceite deve demonstrar comportamento funcional e integrado, não apenas montagem física.
Procedimentos devem definir pré-condições, passos, resultados esperados e evidências. Pendências e desvios aceitos precisam ser associados à configuração correspondente.
Essa rastreabilidade reduz discussões subjetivas no encerramento e facilita futuras auditorias e intervenções.
Operação assistida e revisão pós-implantação
Após uma modernização ou partida, operação assistida permite acompanhar alarmes, estabilidade de rede, desempenho de malhas e comportamento das interfaces em condição real.
Ajustes realizados nessa fase precisam permanecer sob controle de configuração. O encerramento deve ocorrer com documentação atualizada e equipe capaz de operar e recuperar os sistemas com autonomia.
A revisão pós-implantação deve confrontar premissas de projeto com desempenho observado e registrar ações remanescentes para o ciclo seguinte.
Planejamento de ciclo de vida e obsolescência
Equipamentos de processo podem permanecer por décadas enquanto servidores, redes, controladores e sistemas operacionais possuem ciclos tecnológicos menores. O planejamento de ciclo de vida precisa antecipar esse descompasso para evitar substituições emergenciais por perda de suporte.
A prioridade de modernização deve considerar criticidade, condição, disponibilidade de peças, suporte do fabricante e compatibilidade com os sistemas que continuarão em serviço. A idade isolada não é critério suficiente.
Roadmaps técnicos ajudam a coordenar intervenções em diferentes disciplinas e a aproveitar janelas planejadas de parada.
Integração entre engenharia, operação e manutenção
Decisões de projeto precisam considerar acesso, diagnóstico, isolamento, reposição e facilidade de intervenção. Uma solução tecnicamente funcional pode gerar altos tempos de manutenção se não houver espaço, identificação ou estratégia de recuperação adequados.
A participação de operação e manutenção em revisões e testes ajuda a identificar requisitos práticos que não aparecem em documentos de processo isolados.
Essa integração melhora a qualidade do handover e reduz a dependência de conhecimento informal.
Indicadores de confiabilidade e melhoria contínua
Disponibilidade de ativos, trips, falhas de comunicação, alarmes repetitivos, degradação de instrumentos e eventos de utilidades podem ser acompanhados ao longo do tempo. A correlação entre esses dados ajuda a identificar causas sistêmicas.
A análise periódica permite revisar prioridades de manutenção, sobressalentes e modernização com base no impacto real sobre produção e segurança.
Indicadores também ajudam a verificar se uma intervenção produziu ganho real de estabilidade e capacidade, evitando avaliar modernizações apenas pela troca de equipamentos.
Handover e preservação do conhecimento técnico
O handover deve reunir P&IDs, diagramas, listas de sinais, lógicas, configurações, relatórios de teste, garantias e procedimentos de recuperação. A operação precisa receber uma base compatível com o estado efetivamente comissionado.
Essa transferência reduz dependência de equipes específicas e cria referência confiável para futuras intervenções, auditorias e ampliações.
Revisão periódica da arquitetura e dos riscos
Novas tecnologias, mudanças de processo, expansão de capacidade e obsolescência alteram o perfil de risco da unidade. A arquitetura deve ser revista periodicamente para confirmar se redundância, segmentação, capacidade e estratégias de recuperação continuam adequadas.
A revisão deve gerar prioridades de modernização, registrar restrições e preservar coerência entre diferentes etapas executadas ao longo dos anos.
Com essa governança, a planta mantém rastreabilidade técnica e capacidade de evolução sem transformar cada novo projeto em uma solução isolada.
Critérios para futuras expansões
Antes de incorporar uma nova unidade, pacote ou sistema digital, a planta precisa verificar capacidade de energia, rede, I/O, processamento, salas técnicas e utilidades. Essa análise permite identificar reforços necessários antes da implantação e evita descobrir restrições durante a parada.
Reservas técnicas devem ser tratadas como recursos administrados. Portas, fibras, espaço, potência e capacidade de servidores precisam ser atualizados após cada intervenção para permanecerem confiáveis.
Quando projetos sucessivos seguem a mesma arquitetura de referência, a expansão ocorre com menor retrabalho, melhor previsibilidade e maior compatibilidade entre diferentes gerações tecnológicas.
Essa visão fecha o ciclo entre diagnóstico, projeto, implantação, operação e futura evolução da planta.
Preparação para futuras intervenções
Uma base técnica coerente facilita auditorias, investigação de eventos e preparação de novas obras. Documentação, inventário, histórico de mudanças e evidências de teste precisam permanecer acessíveis e relacionados aos ativos corretos.
Quando essa disciplina é mantida, o próximo projeto começa por informação confiável em vez de reconstruir a condição existente durante a própria janela de intervenção.
A combinação entre gestão de capacidade, criticidade e ciclo de vida permite priorizar investimentos com base em risco e necessidade operacional, preservando segurança, disponibilidade e previsibilidade para a evolução da planta.
A revisão periódica deve relacionar disponibilidade, falhas recorrentes, obsolescência e capacidade para definir prioridades de intervenção. Essa visão evita decisões isoladas por equipamento e concentra recursos nos sistemas cuja indisponibilidade possui maior consequência para processo e segurança.
Também permite coordenar modernizações elétricas, de automação e telecomunicações dentro das mesmas janelas, reduzindo retrabalho e interferência sobre a produção.
Com isso, a evolução tecnológica permanece alinhada às condições reais de operação e manutenção.
A revisão integrada entre criticidade, capacidade, obsolescência e histórico de falhas ajuda a priorizar investimentos com base em risco e consequência operacional. Isso melhora a previsibilidade das intervenções e preserva coerência entre projetos executados em ciclos diferentes.
O resultado é uma base técnica mais estável para manutenção, auditoria e expansão futura.
Essa governança reduz retrabalho, melhora a preparação das intervenções e mantém a documentação alinhada ao estado real da planta.
Com essa base, futuras modernizações podem partir de requisitos mais claros e menor incerteza técnica.
Isso preserva continuidade técnica entre diferentes ciclos de investimento.
Precisa modernizar ou integrar infraestrutura em uma planta petroquímica ou química?
Envie informações sobre processo, sistemas existentes, áreas classificadas, interfaces e restrições operacionais. A equipe de Engenharia pode estruturar a baseline e os critérios técnicos.