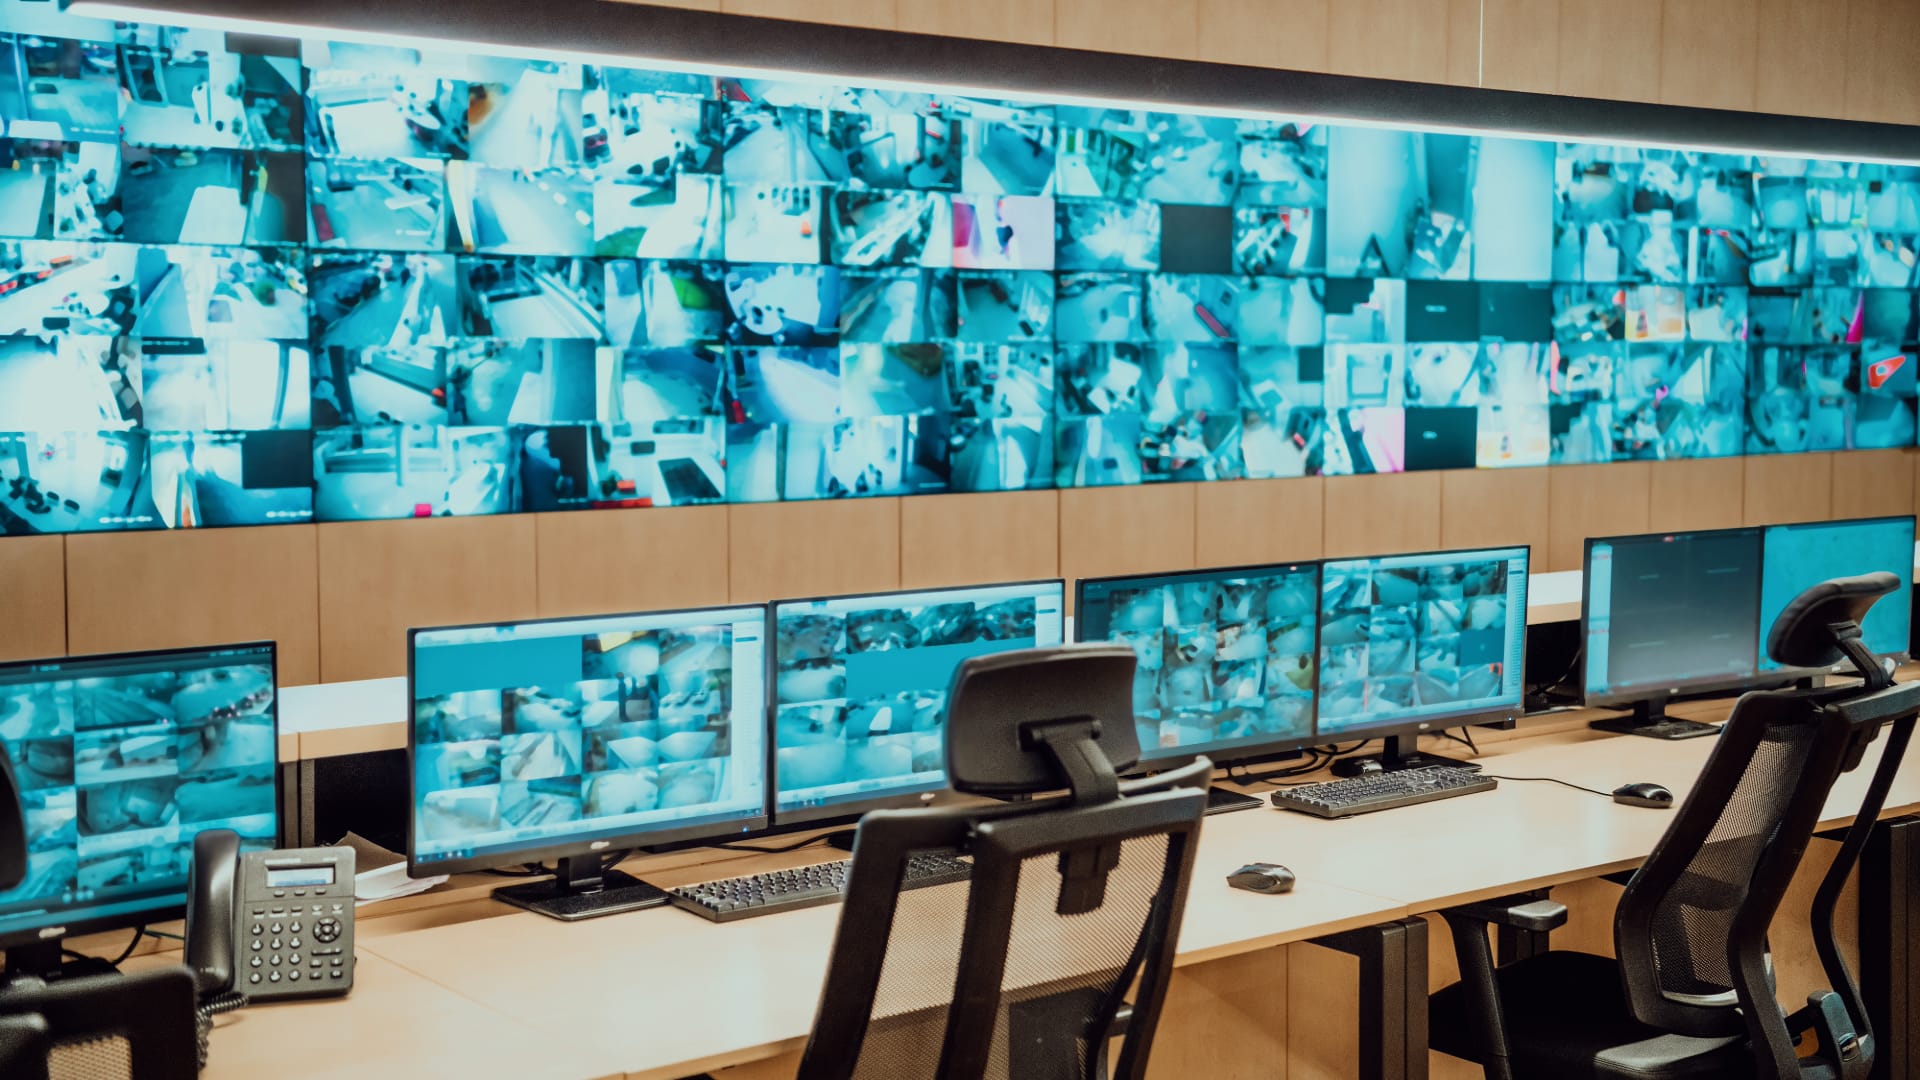
Centros de Operações e Salas de Controle Corporativas concentram supervisão, alarmes, indicadores, comunicações e coordenação de resposta para instalações, ativos e serviços distribuídos. Esses ambientes podem integrar segurança patrimonial, facilities, energia, telecomunicações, manutenção, logística, continuidade de negócios e gestão de incidentes em uma mesma operação, exigindo infraestrutura projetada para alta disponibilidade e tomada de decisão sob pressão.
A engenharia não deve tratar a sala de controle apenas como ambiente audiovisual. O desempenho depende da combinação entre ergonomia, organização dos postos, arquitetura de visualização, redes, energia, climatização, acústica, iluminação, segurança, integração de sistemas e processos operacionais. Um videowall de alta resolução não compensa informação mal organizada, alarmes excessivos, falhas de sincronismo ou indisponibilidade da rede que alimenta os sistemas.
Em operações críticas, o centro precisa manter capacidade de supervisão e coordenação mesmo durante falhas parciais. Isso exige identificar funções prioritárias, dependências comuns, pontos únicos de falha e condições de operação degradada antes da implantação. A disponibilidade deve ser definida pelo serviço operacional sustentado, não apenas pela presença de equipamentos redundantes.
Condicionantes e requisitos de engenharia para salas de controle
| Condição operacional | Implicação técnica | Critério de engenharia |
|---|---|---|
| Operação contínua ou em regime estendido | Falhas de energia, rede ou visualização podem reduzir capacidade de resposta | Redundância coerente com criticidade, manutenção sem interrupção e contingência documentada |
| Alta concentração de informação | Excesso de telas e alarmes pode aumentar carga cognitiva | Ergonomia, hierarquia de informação, filosofia de alarmes e visualização orientada à decisão |
| Múltiplos sistemas integrados | Interfaces inconsistentes podem gerar perda de contexto ou eventos duplicados | Matriz de integrações, sincronismo, nomenclatura comum e responsabilidades definidas |
| Dependência de infraestrutura compartilhada | Um ponto único de falha pode afetar vários subsistemas | Mapeamento de dependências entre rede, energia, servidores, storage e salas técnicas |
| Operação sob incidentes | O ambiente precisa suportar coordenação rápida e comunicação clara | Postos adequados, salas de crise, comunicação operacional e procedimentos de contingência |
Conceito de operação e programa de necessidades
O ponto de partida deve ser o conceito de operação. Antes de definir quantidade de monitores, dimensões do videowall ou mobiliário, é necessário entender quais processos são acompanhados, quais decisões são tomadas, quais equipes atuam simultaneamente, quais sistemas fornecem informação e como a operação muda em situação normal, contingência e crise.
O Programa de Necessidades e Requisitos de Engenharia pode estruturar postos, funções, turnos, quantidade de operadores, necessidade de supervisão, colaboração, gravação, comunicação de emergência, salas de apoio e critérios de expansão. Essa etapa reduz o risco de projetar o ambiente a partir de equipamentos disponíveis em vez de necessidades operacionais reais.
A matriz de criticidade deve identificar quais funções não podem ser perdidas, quais admitem degradação temporária e quais podem ser transferidas para outro ambiente. Essa classificação orienta energia, rede, climatização, armazenamento, redundância de servidores e estratégia de contingência.
Ergonomia, postos de operação e fatores humanos
Ergonomia influencia diretamente capacidade de interpretação e resposta. Distância de visualização, altura de telas, ângulo de visão, iluminação, reflexos, acústica, temperatura e organização dos controles precisam ser compatibilizados. A referência ISO 11064 é útil para estruturar princípios ergonômicos aplicáveis a centros de controle, mas o projeto deve adaptar esses princípios ao processo específico.
Postos de operação precisam considerar quantidade de aplicações, necessidade de telas locais, uso de teclado e mouse, comunicação por voz, documentos, dispositivos móveis e interação com o videowall. A disposição deve evitar movimentos repetitivos excessivos e permitir leitura rápida das informações prioritárias.
Supervisores e operadores possuem necessidades diferentes. Em muitos ambientes, postos de supervisão precisam enxergar o conjunto da sala, acompanhar indicadores consolidados e apoiar escalonamento. Salas de crise ou colaboração podem exigir integração audiovisual própria para reunir especialistas sem interferir no trabalho de rotina.
Uma sala de controle deve ser projetada a partir do processo decisório, não do tamanho do videowall.
Ergonomia, hierarquia de informação e distribuição dos postos precisam refletir as funções reais de operação, supervisão e resposta a incidentes.
Visualização, videowall e arquitetura audiovisual
O sistema de visualização deve apresentar informação relevante no momento certo. Videowalls, monitores locais, painéis auxiliares e displays de crise precisam ser dimensionados por conteúdo, distância e função. Quantidade de pixels por si só não determina qualidade operacional; legibilidade, contraste, densidade de informação e composição das telas são igualmente importantes.
A arquitetura audiovisual pode incluir controladores de videowall, processadores, matrizes, encoders, decoders, KVM, distribuição IP e sistemas de colaboração. A escolha depende de quantidade de fontes, formatos, latência, redundância e necessidade de compartilhamento entre ambientes. Interfaces proprietárias devem ser avaliadas quanto ao impacto no ciclo de vida e na substituição futura.
Layouts de visualização precisam ser definidos por cenários operacionais. Em condição normal, o videowall pode mostrar indicadores e mapas consolidados; em incidente, pode priorizar câmeras, alarmes ou dashboards específicos. Essa mudança deve ser simples e previsível para o operador, preferencialmente com cenas ou presets previamente testados.
Redes, conectividade e backbone da operação
Centros de operações dependem de redes corporativas, redes de segurança, automação, telefonia, sistemas audiovisuais e acesso a plataformas remotas. A arquitetura precisa definir segmentação, redundância, QoS, multicast, sincronismo e caminhos entre salas técnicas. O Projeto de Rede Lógica e Redes Corporativas deve tratar essas dependências de forma explícita.
Quando o centro concentra informações de vários edifícios ou unidades, o backbone em fibra óptica precisa possuir capacidade e diversidade coerentes com a criticidade. Dois enlaces lógicos no mesmo cabo ou duto não representam diversidade física. O domínio de falha deve ser analisado ponta a ponta.
Serviços de voz, vídeo e controle podem responder de forma diferente a latência, jitter e perda. O dimensionamento da rede deve considerar tráfego de pico, contingência e failover. Em operação normal, um enlace pode ficar pouco utilizado; durante falha de rota, o tráfego pode se concentrar e revelar gargalos não percebidos no dimensionamento nominal.
Energia, UPS e continuidade de operação
Postos, servidores, switches, videowall, controladores e equipamentos de comunicação precisam de alimentação compatível com a criticidade. A arquitetura pode combinar alimentação normal, UPS, fontes redundantes e geração de emergência. O objetivo é manter as funções prioritárias e permitir desligamento controlado das demais quando necessário.
Redundância precisa considerar toda a cadeia. Dois switches ligados à mesma UPS ou duas fontes conectadas ao mesmo quadro continuam sujeitas à perda comum. O projeto deve mapear alimentação desde a origem até o equipamento final e verificar quais recursos realmente permanecem disponíveis durante manutenção ou falha.
Autonomia deve ser definida por cenário operacional. O tempo necessário para transferência de fontes, entrada de gerador ou ativação de uma contingência pode variar conforme o empreendimento. A engenharia deve justificar o requisito em vez de adotar valores genéricos.
Climatização, densidade térmica e salas técnicas
Videowalls, estações de trabalho, servidores e eletrônica de rede geram carga térmica significativa. O sistema de climatização precisa considerar ocupação, dissipação, redundância e possibilidade de manutenção. A temperatura percebida pelos operadores e a temperatura requerida pelos equipamentos podem exigir estratégias diferentes.
Salas técnicas precisam de espaço, energia, climatização, organização de racks, caminhos de cabos, aterramento e acesso controlado. A concentração de vários sistemas em poucos racks aumenta o impacto de falhas de climatização ou alimentação. O layout deve facilitar manutenção sem desconectar equipamentos adjacentes.
Monitoramento de temperatura, umidade, energia e estado das UPS deve gerar alarmes antes da indisponibilidade. Essa observabilidade permite atuação preventiva e ajuda a diferenciar falha ambiental de falha de aplicação.
Alta disponibilidade depende das dependências comuns invisíveis.
Rede redundante, servidores redundantes e fontes redundantes não entregam continuidade se compartilham a mesma sala, UPS, climatização ou rota física.
Integração de CFTV, controle de acesso, automação e alarmes
O centro pode consolidar eventos de videomonitoramento, controle de acesso, automação predial, energia, incêndio e outros sistemas. Integrar não significa apenas exibir tudo em uma interface. É necessário definir quais eventos são relevantes, como são priorizados e qual ação é esperada.
Uma matriz de integração deve relacionar origem do evento, severidade, contexto, sistema de destino, ação automática, confirmação do operador e registro. Eventos repetitivos ou sem procedimento conhecido reduzem efetividade e podem levar à dessensibilização da equipe.
Integrações também precisam prever indisponibilidade. Se o sistema central deixa de receber eventos, a plataforma precisa informar perda de comunicação; caso contrário, o operador pode interpretar silêncio como normalidade. Estados de qualidade e supervisão das próprias integrações são parte da arquitetura.
Filosofia de alarmes, prioridade e escalonamento
Alarmes devem ser associados a condições que exigem consciência ou ação. Quantidade excessiva de eventos, prioridades mal definidas e alarmes persistentes sem tratamento reduzem a capacidade de resposta. A engenharia deve estruturar classes, severidades, tempos esperados e procedimentos de escalonamento.
Durante um incidente, eventos correlacionados podem surgir em cascata. Uma falha de energia pode gerar dezenas de alarmes secundários. A operação precisa reconhecer a causa provável e evitar que sintomas ocultem o evento principal. Correlação e supressão controlada podem apoiar essa leitura, desde que preservem rastreabilidade.
O histórico de alarmes deve permitir análise posterior. Frequência, duração, reconhecimento e reincidência ajudam a identificar problemas crônicos de infraestrutura ou configuração.
Sincronismo, registro de eventos e rastreabilidade
Quando sistemas distintos registram o mesmo incidente, relógios coerentes são essenciais para reconstruir a sequência. NTP ou outras arquiteturas de sincronismo precisam ser projetadas com fontes, redundância e monitoramento adequados. Diferenças de segundos podem dificultar análise de causa em eventos rápidos.
Logs, gravações de vídeo, eventos de acesso, alarmes e registros de automação precisam manter identificação e retenção compatíveis com a operação. A política deve considerar capacidade de armazenamento, requisitos internos e necessidade de investigação.
A rastreabilidade também se aplica às mudanças. Configurações de rede, layouts de videowall, regras de integração e perfis de usuários precisam ter controle de versão para que alterações possam ser auditadas e, quando necessário, revertidas.
Cibersegurança e acessos administrativos
Centros de operação concentram credenciais privilegiadas e visibilidade sobre vários sistemas. A arquitetura precisa segmentar domínios, restringir fluxos, proteger acessos administrativos e controlar conexões remotas. Contas compartilhadas e acessos permanentes de fornecedores reduzem rastreabilidade e devem ser evitados quando possível.
Atualizações de software, patches e mudanças de configuração precisam respeitar janelas e procedimentos de rollback. A segurança não pode comprometer disponibilidade, e a disponibilidade não deve justificar ausência de controle. O equilíbrio depende de processos claros de mudança e recuperação.
Acústica, iluminação e qualidade ambiental
Ruído de equipamentos, conversas, alarmes sonoros e sistemas de comunicação pode prejudicar concentração. Tratamento acústico, distribuição dos postos e níveis de som devem ser compatibilizados com a necessidade de colaboração. Alarmes audíveis precisam ser distinguíveis sem criar ambiente permanentemente ruidoso.
Iluminação deve permitir leitura de documentos e trabalho em telas sem reflexos excessivos. Controle de ofuscamento, temperatura de cor e níveis ajustáveis podem ser relevantes em operações por turnos. O videowall também influencia luminância do ambiente e precisa ser considerado no projeto luminotécnico.
Migração e implantação sem interromper a operação
Modernizações de salas existentes frequentemente exigem implantação por etapas. Redes temporárias, postos provisórios, operação paralela e migração de sistemas podem ser necessários. O plano precisa definir estado atual, estado futuro, etapas intermediárias, dependências e rollback.
Ambientes de staging permitem testar equipamentos, integrações e layouts antes da mudança. A validação prévia reduz risco de descobrir incompatibilidades durante a janela operacional.
Cada etapa deve possuir critérios de liberação. Não basta instalar fisicamente os equipamentos; rede, energia, visualização, áudio, sistemas integrados e alarmes precisam funcionar de forma coerente antes de o ambiente assumir operação.
Procurement técnico e coordenação de fornecedores
Videowall, mobiliário, audiovisual, rede, UPS, climatização, segurança e software podem ser fornecidos por contratos diferentes. A engenharia precisa definir interfaces e responsabilidades: quem fornece cabos, racks, licenças, servidores, módulos ópticos, alimentação e integração.
Especificações devem priorizar requisitos funcionais, desempenho, interoperabilidade e manutenção. Referências comerciais podem existir quando justificadas, mas a arquitetura deve evitar dependências desnecessárias que dificultem expansão ou substituição futura.
FAT pode validar controladores, painéis e integrações antes da instalação. SAT e testes integrados confirmam desempenho no ambiente final. Critérios de aceitação precisam ser definidos na contratação para evitar discussões subjetivas no encerramento.
Comissionamento, contingência e aceite técnico
O comissionamento deve verificar energia, UPS, rede, visualização, áudio, KVM, telefonia, integrações, alarmes e sincronismo. Testes de failover são essenciais quando a arquitetura prevê redundância. A perda de um switch, servidor, enlace ou fonte deve produzir comportamento conhecido.
Cenários operacionais ajudam a testar o ambiente como sistema. Uma ocorrência pode exigir abertura automática de câmeras, comunicação com equipes, registro de evento e mudança do layout do videowall. Esse fluxo deve ser testado ponta a ponta.
O aceite deve consolidar resultados, pendências e documentação. Configurações, layouts, endereçamento, diagramas e inventário precisam refletir exatamente o estado entregue.
Documentação, as built e operação assistida
Diagramas de rede, plantas, layouts, mapas de pontos, matrizes de integração, endereçamento, configuração de equipamentos e listas de ativos precisam permanecer sob controle de revisão. O As-Built de Engenharia deve registrar alterações executadas durante a implantação.
Após a entrada em operação, um período assistido pode acompanhar alarmes, estabilidade, ergonomia, capacidade e necessidades de ajuste. A experiência real dos operadores pode indicar mudanças de layout de tela, prioridade de eventos ou parametrização, desde que essas alterações sejam controladas e documentadas.
Considerações de Engenharia
Mais telas não significam melhor consciência situacional
Informação precisa ser priorizada, contextualizada e apresentada de forma legível. Excesso de conteúdo pode reduzir a capacidade de perceber eventos realmente importantes.
Redundância precisa atravessar todos os domínios
Servidor redundante sem rede, UPS ou climatização redundante continua sujeito a pontos comuns de falha. A análise deve percorrer a cadeia completa.
Integração sem filosofia de alarmes aumenta complexidade
Concentrar eventos de vários sistemas sem prioridade e procedimento definido pode produzir mais ruído que informação operacional.
A ergonomia deve ser validada com os operadores
Postos e visualizações precisam ser verificados em cenários reais, porque a experiência operacional revela necessidades que desenhos isolados não mostram.
Centros de operações multidisciplinares exigem coordenação acima dos sistemas individuais.
A Engenharia Consultiva pode estruturar requisitos, arquitetura, procurement, integração, implantação, comissionamento e documentação com visão do ciclo completo.
Arquitetura de contingência e centro alternativo
Quando a continuidade da operação exige capacidade de recuperação diante de perda do ambiente principal, a estratégia pode incluir postos alternativos, sala de contingência ou capacidade de operação remota. Essa decisão deve considerar quais funções realmente precisam ser transferidas, em quanto tempo e com que nível de desempenho.
Um centro alternativo não precisa necessariamente duplicar integralmente o principal. Pode ser dimensionado para funções prioritárias, desde que rede, autenticação, acesso às plataformas, comunicação por voz e visualização estejam disponíveis. O projeto deve evitar que o ambiente de contingência compartilhe os mesmos pontos únicos de falha que justificariam sua utilização.
Testes periódicos são indispensáveis. Uma sala alternativa que nunca é utilizada pode acumular configurações desatualizadas, credenciais inválidas ou equipamentos sem manutenção. Exercícios controlados confirmam capacidade de transferência e revelam dependências não documentadas.
Capacidade, expansão e gestão do ciclo de vida
Centros de operações evoluem com a incorporação de novos sistemas, câmeras, sensores, dashboards e processos. A infraestrutura deve possuir reservas de portas, fibras, espaço em racks, potência, climatização, processamento e armazenamento coerentes com o horizonte de crescimento.
Essa capacidade precisa ser administrada. Reservas sem inventário tendem a desaparecer em expansões pontuais. Mapas de ocupação, inventário de portas, capacidade de servidores e utilização de enlaces ajudam a definir quando reforços serão necessários.
O ciclo de vida tecnológico também precisa ser considerado. Displays, controladores, servidores, switches e softwares possuem ritmos de obsolescência diferentes. Roadmaps de renovação ajudam a evitar substituições emergenciais e permitem coordenar upgrades de infraestrutura comum.
Gestão de requisitos e controle de mudanças
Requisitos de disponibilidade, ergonomia, visualização, integração, retenção e segurança precisam permanecer ligados aos documentos e testes que os comprovam. Quando um sistema é adicionado ou uma regra de integração muda, o impacto sobre rede, telas, licenças, armazenamento e operação deve ser avaliado.
O controle de mudanças evita que o centro se torne uma coleção de exceções. Novos fornecedores devem aderir à arquitetura de referência ou registrar formalmente os desvios necessários. Essa disciplina preserva previsibilidade e reduz complexidade de manutenção.
Ao final, a rastreabilidade entre requisito, implementação e evidência de aceite permite auditar a evolução do ambiente e sustenta futuras modernizações com base técnica confiável.
Indicadores operacionais e revisão pós-implantação
Depois da entrada em operação, indicadores ajudam a verificar se a arquitetura entregue atende ao processo. Disponibilidade das plataformas, falhas de integração, tempo de reconhecimento de alarmes, incidentes recorrentes, utilização de rede e indisponibilidade de postos podem apontar ajustes necessários.
A revisão pós-implantação deve confrontar premissas do projeto com o uso real. Mudanças no processo, novas responsabilidades e crescimento de sistemas podem alterar prioridades e exigir redistribuição de telas, ajustes de alarmes ou reforço de capacidade.
Essa etapa fecha o ciclo entre planejamento, implantação e operação e cria uma base objetiva para futuras expansões do centro.
Manutenção, sobressalentes e continuidade dos postos
Componentes críticos como controladores de videowall, switches, fontes, estações de operação e servidores precisam de estratégia de manutenção e reposição compatível com o tempo aceitável de indisponibilidade. A existência de redundância reduz impacto, mas não elimina a necessidade de sobressalentes e procedimentos de recuperação.
Backups de configurações, imagens de estações e licenças devem permanecer controlados. Um equipamento de reposição sem configuração válida ou sem acesso às licenças necessárias pode prolongar a indisponibilidade tanto quanto a ausência do hardware.
Testes periódicos de failover e restauração preservam a confiabilidade da contingência ao longo do tempo e ajudam a identificar degradações antes de um incidente real.
A estratégia de manutenção deve ser incorporada aos documentos de entrega, incluindo responsabilidades, periodicidade de testes e procedimento para retorno de componentes redundantes após intervenção. Assim, a disponibilidade prevista em projeto permanece verificável durante a operação.
A documentação de manutenção deve registrar periodicidade de testes, componentes de reposição e responsabilidades, mantendo a arquitetura de contingência funcional após intervenções e atualizações.
Essa disciplina reduz o risco de descobrir, durante uma falha real, que recursos redundantes perderam configuração, capacidade ou compatibilidade.
Isso preserva continuidade operacional.
Estruture a sala de controle a partir da operação, da criticidade e das interfaces.
A A3A Engenharia pode avaliar ambiente existente, requisitos, redes, energia, audiovisual, integração, ergonomia e critérios de comissionamento e aceite técnico.
Solicitar avaliação técnica para Centro de Operações e Sala de Controle →