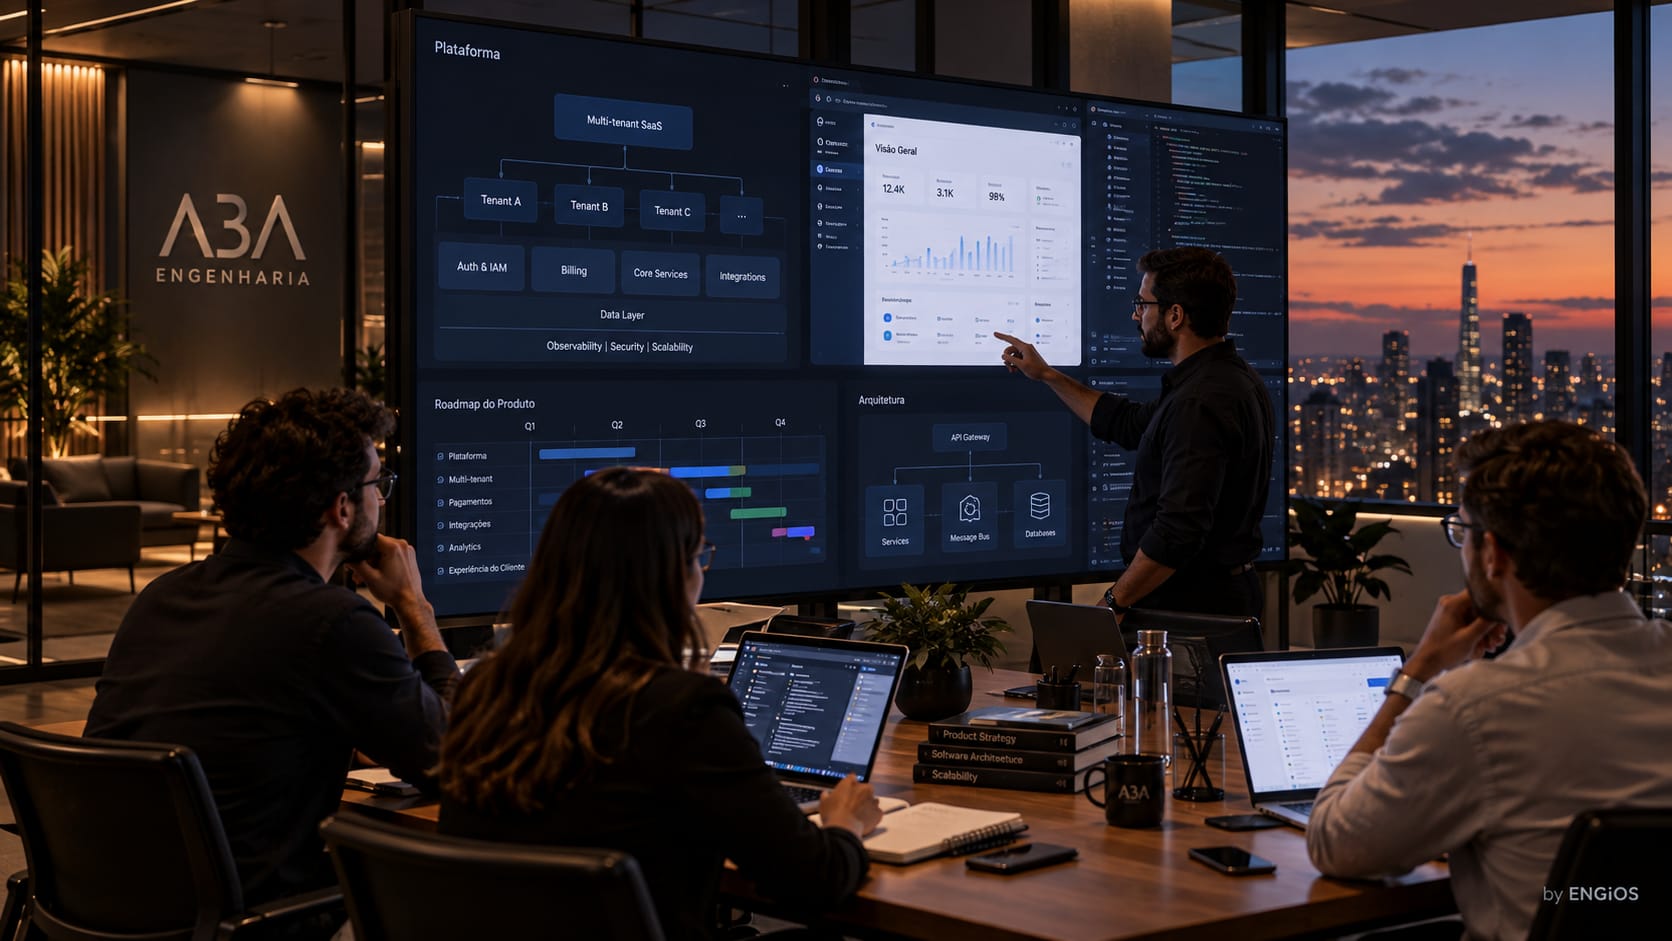
Engenharia de Produtos SaaS e Plataformas Multiempresa trata da transformação de uma aplicação em produto digital operável para múltiplos clientes, organizações ou unidades, com arquitetura, segurança, provisionamento, configuração, observabilidade, atualização e sustentação compatíveis com um serviço contínuo.
Disponibilizar um sistema pela internet não o transforma automaticamente em SaaS. Um produto recorrente precisa administrar identidade, organizações, planos, limites, dados, versões, integrações, suporte, telemetria, disponibilidade, custos e mudanças sem criar uma instalação diferente e difícil de manter para cada cliente.
A engenharia do produto deve separar o que pertence ao núcleo comum da plataforma daquilo que pode variar por configuração, plano ou cliente. Essa decisão influencia escalabilidade, segurança, manutenção, velocidade de evolução e capacidade de comercializar o produto de forma repetível.
| Condição observada | Risco ou limitação | Resposta de engenharia |
|---|---|---|
| Uma versão do sistema para cada cliente | Fragmentação, manutenção cara e releases incompatíveis | Núcleo comum, configuração, feature flags e governança de versões |
| Provisionamento manual | Onboarding lento e sujeito a erro | Automação de tenants, usuários, recursos e configurações |
| Dados de clientes sem isolamento claro | Risco de exposição cruzada e baixa confiança | Modelo de tenancy, segregação, autorização e controles de acesso |
| Infraestrutura cresce sem relação com uso | Margem imprevisível e custo operacional elevado | Telemetria, capacidade, FinOps e métricas por organização |
| Produto evolui por solicitações pontuais | Roadmap fragmentado e dívida técnica | Gestão de produto, requisitos, releases e critérios de arquitetura |
Arquitetura da solução
Tenancy e isolamento entre organizações
A arquitetura precisa definir como clientes ou organizações são representados e isolados. Modelos single-tenant, multi-tenant ou híbridos possuem implicações diferentes para custo, operação, segurança, atualização e personalização.
O isolamento pode ocorrer em diferentes camadas: aplicação, banco de dados, schemas, infraestrutura, armazenamento e identidade. A decisão deve considerar criticidade dos dados, escala, requisitos contratuais, necessidades de customização e capacidade operacional da equipe.
Identidade, organizações, usuários e permissões
O produto precisa administrar organizações, usuários, convites, perfis, papéis, permissões e eventualmente federação de identidade. A autorização deve considerar tanto o papel do usuário quanto o escopo da organização à qual o dado pertence.
Em plataformas B2B, um mesmo usuário pode participar de mais de uma organização ou possuir responsabilidades distintas. O modelo de identidade precisa ser definido antes que regras de acesso sejam distribuídas pelo código.
Planos, limites e feature flags
Planos comerciais precisam ser traduzidos em regras técnicas verificáveis: funcionalidades habilitadas, limites de usuários, armazenamento, volume de operações, integrações ou capacidade contratada. Feature flags e configurações podem permitir diferenciação sem criar branches ou versões independentes por cliente.
Provisionamento e onboarding
A entrada de um novo cliente pode exigir criação de organização, configuração inicial, usuários administrativos, parâmetros, integrações, dados de referência e recursos de infraestrutura. Quanto maior a escala pretendida, maior a necessidade de automatizar esse processo e registrar seu estado.
APIs, webhooks e integrações externas
Produtos SaaS frequentemente precisam integrar pagamentos, comunicação, identidade, analytics, ERPs, CRMs ou sistemas próprios dos clientes. APIs e webhooks devem possuir contratos, autenticação, versionamento, limites, tratamento de erro e observabilidade.
Quando integração é o problema dominante, consulte a solução de Integração de Sistemas, APIs e Conectores Corporativos.
Multiempresa não é apenas adicionar um campo de “cliente” em todas as tabelas.
Isolamento, identidade, autorização, configuração, telemetria, suporte e ciclo de vida precisam ser tratados como propriedades estruturais da plataforma para evitar exposição de dados e fragmentação do produto.
Critérios de projeto e requisitos não funcionais
Segurança e segregação de dados
O produto deve impedir acesso cruzado entre organizações e limitar privilégios administrativos. Autenticação, autorização, segredos, criptografia, logs e trilhas de auditoria precisam ser definidos proporcionalmente à criticidade dos dados e às responsabilidades contratuais assumidas.
Disponibilidade e continuidade
Um SaaS é consumido como serviço contínuo. Dependências de aplicação, banco de dados, armazenamento, identidade, filas, DNS e integrações externas precisam ser analisadas como cadeia. Backup sem procedimento de restauração testado não representa, sozinho, uma estratégia de continuidade.
Desempenho e escalabilidade
Número de organizações, usuários simultâneos, operações, arquivos, integrações e padrões de pico influenciam a arquitetura. Escala pode exigir cache, filas, workers, replicação, particionamento ou recursos adicionais, mas essas técnicas devem responder a gargalos medidos e requisitos reais.
Observabilidade e diagnóstico
Logs, métricas, traces, erros, latência, filas e consumo de recursos precisam permitir identificar impacto por serviço e, quando necessário, por organização. A solução de Observabilidade de Sistemas, Aplicações e Serviços Digitais aprofunda essa camada operacional.
Custos e eficiência operacional
O crescimento da infraestrutura precisa ser acompanhado por métricas de uso e custo. Sem relação entre consumo, plano e capacidade, o produto pode crescer em receita e ainda deteriorar sua margem operacional. Quando aplicável, práticas de FinOps e Otimização de Custos em Nuvem ajudam a tornar esse comportamento visível.
Capacidades de engenharia de produto
- product discovery e definição do problema de mercado;
- mapeamento de personas, organizações e casos de uso;
- definição de MVP, roadmap e critérios de evolução;
- arquitetura single-tenant, multi-tenant ou híbrida;
- modelagem de dados e isolamento entre clientes;
- identidade, papéis e permissões;
- planos, limites, feature flags e configuração;
- provisionamento e onboarding;
- integrações, APIs e webhooks;
- telemetria de produto e métricas de uso;
- backoffice administrativo;
- estratégia de releases, implantação e rollback;
- sustentação, observabilidade e operação contínua.
Do software interno ao produto comercial
Uma aplicação interna costuma ser construída para um contexto conhecido: poucos perfis, processos específicos, ambiente controlado e suporte próximo dos usuários. Ao se tornar produto, ela precisa suportar organizações diferentes, onboarding repetível, múltiplos níveis de uso, suporte estruturado, atualização centralizada e condições de falha que antes eram tratadas manualmente.
A productização deve identificar o que pertence ao domínio central do produto, quais comportamentos podem ser configurados e quais customizações precisam ser evitadas para preservar capacidade de atualização. Também é necessário revisar experiência do usuário, documentação, segurança, licenciamento, suporte e observabilidade.
A experiência da A3A com o ENGiOS fornece um ambiente prático para decisões relacionadas a modularidade, multiempresa, governança, integração e evolução de plataformas voltadas a processos técnicos.
Ciclo de vida da solução
1. Descoberta e estratégia de produto
Definição do problema, segmentos, casos de uso, proposta de valor, restrições e hipóteses que precisam ser validadas.
2. Requisitos e arquitetura
Definição do modelo de tenancy, identidade, dados, integrações, planos, observabilidade, segurança e requisitos não funcionais.
3. MVP e validação
Implementação do núcleo mínimo necessário para validar valor e operação, sem ignorar decisões estruturais que poderiam inviabilizar a evolução posterior.
4. Productização e automação
Automação de provisionamento, onboarding, releases, suporte, telemetria e processos administrativos que tornam a operação repetível.
5. Operação, escala e evolução
Monitoramento do uso, desempenho, falhas, custos e adoção; priorização de roadmap; gestão de releases e evolução contínua sem fragmentar o produto.
Verificação, testes e critérios de aceite
Isolamento entre tenants
Testes precisam demonstrar que usuários e processos de uma organização não acessam dados ou recursos de outra fora das regras previstas. Isso deve incluir APIs, relatórios, buscas, arquivos, exportações e rotinas administrativas.
Provisionamento e desprovisionamento
Criação, alteração, suspensão e encerramento de organizações precisam produzir estados previsíveis. Recursos, dados, acessos e integrações devem seguir regras claras durante todo o ciclo do cliente.
Atualização e regressão
Uma atualização centralizada pode afetar todos os clientes. Testes de regressão, migrações de banco, compatibilidade de APIs e mecanismos de rollback precisam ser proporcionais ao impacto potencial do release.
Carga, desempenho e recuperação
Testes devem considerar concorrência, picos, volume de dados, filas, dependências externas e recuperação após falhas quando essas dimensões forem críticas. O critério de aceite deve ser definido antes do teste.
Documentação e operação
A documentação deve permitir operar e evoluir o produto. Isso pode incluir arquitetura, modelo de tenancy, fluxos de identidade, integrações, contratos de API, procedimentos de provisionamento, parâmetros, dependências, deploy, backup, recuperação, monitoramento e resposta a incidentes.
Runbooks e procedimentos operacionais ajudam a reduzir dependência de conhecimento tácito e tornam suporte, implantação e diagnóstico mais consistentes à medida que a base de clientes cresce.
Aplicações
A solução atende empresas que desejam criar um produto digital B2B, transformar uma aplicação interna em serviço comercial, consolidar versões específicas de clientes em um núcleo comum ou estruturar uma plataforma multiempresa para processos técnicos, administrativos ou operacionais.
Também pode apoiar organizações que já possuem um SaaS em operação, mas enfrentam problemas de escala, custo, fragmentação de versões, onboarding, isolamento, observabilidade ou velocidade de releases.
Considerações de Engenharia
Multi-tenant reduz repetição, mas aumenta responsabilidade compartilhada
Compartilhar infraestrutura ou aplicação pode melhorar eficiência, porém exige controles rigorosos de isolamento, autorização, configuração e observabilidade.
Customização por cliente pode destruir a escalabilidade do produto
Quando cada contrato cria código exclusivo, releases e suporte deixam de ser centralizados. Configuração, extensibilidade e APIs devem ser preferidas quando atendem ao requisito sem fragmentar o núcleo.
MVP não elimina decisões estruturais
Um MVP pode reduzir funcionalidades, mas identidade, tenancy, dados, segurança e estratégia de evolução precisam de premissas coerentes para evitar uma reconstrução prematura.
Escala de usuários não é a única escala relevante
Número de organizações, integrações, arquivos, eventos, jobs, métricas e combinações de configuração também pode aumentar complexidade e custo mesmo quando a quantidade de usuários permanece moderada.
Serviços que materializam a solução
A solução pode envolver Programa de Necessidades e Requisitos de Engenharia, Integração de Sistemas, automação de processos, parametrização, desenvolvimento sob medida e sustentação. Quando o produto parte de uma aplicação existente, a Modernização de Sistemas Legados pode compor a estratégia.
Para aplicações web que ainda não exigem uma arquitetura de produto multiempresa, consulte Sistemas Web Corporativos e Desenvolvimento de Software Sob Medida.
Tem uma aplicação que precisa se tornar produto ou uma plataforma SaaS que deixou de escalar de forma sustentável?
Envie o estágio atual do produto, arquitetura, base de clientes, principais integrações, modelo de implantação e gargalos. A Engenharia pode avaliar tenancy, segurança, escalabilidade, operação e estratégia de evolução.