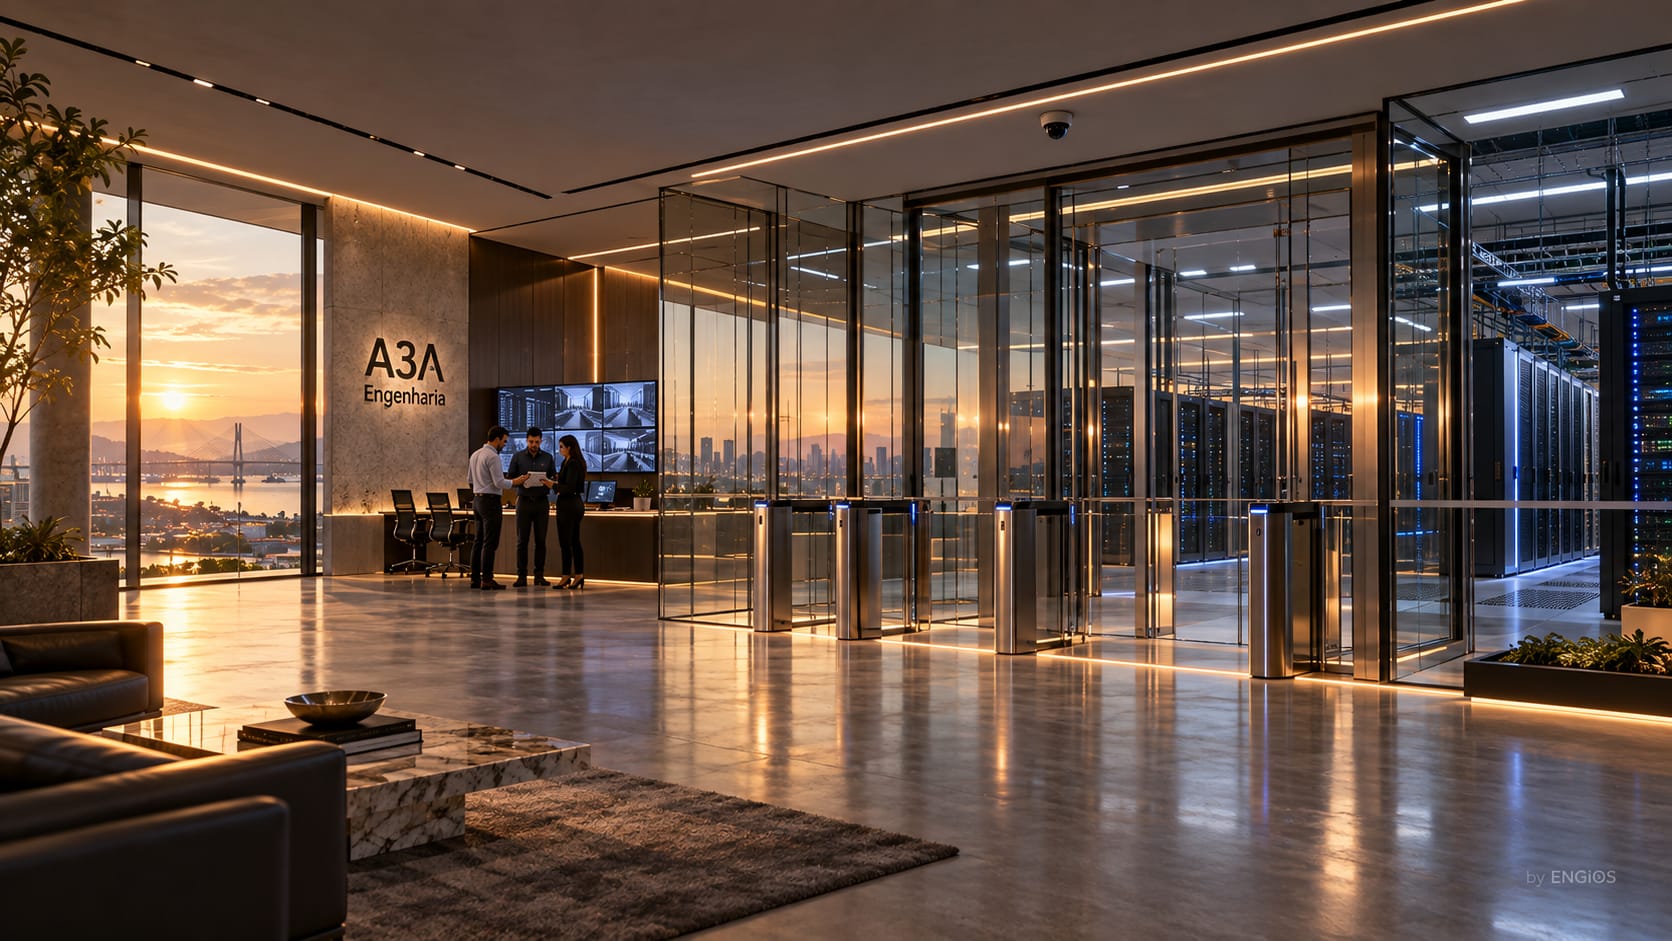
A segurança física para Data Centers deve proteger pessoas, ativos, informações e continuidade operacional contra acesso não autorizado, intrusão, sabotagem, furto, intervenção indevida e falhas de controle nas áreas críticas. Essa proteção não depende de um único equipamento: exige arquitetura por camadas, critérios de autorização, sistemas integrados, procedimentos operacionais e evidências rastreáveis.
Em Data Centers corporativos, Edge, colocation e instalações de maior escala, o risco físico precisa ser tratado desde o perímetro até racks, salas elétricas, ambientes de telecomunicações, áreas de operação e espaços destinados a terceiros. A solução deve relacionar criticidade, ameaças, zonas de segurança, perfis de acesso, monitoramento, resposta e continuidade.
A A3A Engenharia estrutura soluções integradas de segurança física para Data Centers, articulando controle de acesso, CFTV IP, proteção perimetral, detecção de intrusão, interfonia, gestão de visitantes, credenciais, centros de operação e integração com sistemas prediais e de infraestrutura crítica.
Matriz de risco, zonas e autorizações
A segurança física começa pela identificação de ativos e consequências, incluindo indisponibilidade de serviços, exposição de dados, sabotagem, retirada não autorizada de equipamentos e intervenções indevidas durante manutenção. A avaliação deve distinguir ameaças externas, falhas internas de processo e abuso de credenciais legítimas. Cada cenário exige requisitos proporcionais de barreira, detecção, autenticação, supervisão e resposta. Um perímetro monitorado não elimina a necessidade de proteger áreas de UPS, telecomunicações, operação, racks e espaços reservados a clientes.,A setorização deve ser compatível com os fluxos de funcionários, prestadores, visitantes, entregas e pessoal de emergência. O projeto relaciona transições entre áreas públicas, administrativas, técnicas e críticas a permissões, horários e condições de acompanhamento. Credenciais temporárias precisam expirar de modo previsível; mudanças de função ou término de contrato exigem revogação e verificação. A política de menor privilégio deve ser materializada em perfis auditáveis, sem depender de autorizações informais. A matriz de acesso associa cada área à justificativa operacional e ao responsável por aprovar exceções.,Camadas de proteção precisam evitar dependências comuns. Duas portas controladas por um mesmo dispositivo ou uma mesma fonte podem perder funcionalidade simultaneamente. O projeto avalia os modos offline, a retenção de eventos, as falhas de energia e as exigências de saída de emergência. A escolha de comportamento seguro de fechaduras deve integrar segurança de pessoas, exigências de incêndio e proteção patrimonial, sem presumir que uma única regra atende a todas as portas. As interfaces com o projeto de prevenção e combate a incêndio são críticas.
Integração entre vídeo, acesso e operação
O CFTV precisa produzir imagens úteis para verificar eventos específicos. Uma câmera instalada em área crítica pode apresentar imagem ampla sem resolução suficiente para reconhecer uma pessoa ou identificar a movimentação de equipamentos. O estudo de cobertura deve considerar distância, lente, iluminação, oclusões, condições noturnas, tempo de retenção e disponibilidade da gravação. Áreas de docas, corredores de serviço, mantraps, salas elétricas e ambientes de clientes têm objetivos de visualização diferentes. A aceitação deve confrontar esses objetivos com evidências obtidas nas cenas reais.,Eventos de acesso, porta forçada, permanência indevida e intrusão podem ser associados ao VMS e a plataformas de gestão. A integração deve apresentar contexto, prioridade e procedimento ao operador, evitando alarmes sem encaminhamento. Um evento de porta mantida aberta pode exigir tratamento diferente de uma falha de leitor ou de uma tentativa reiterada de acesso. A matriz de causa e efeito define sinais, ações, registros e responsáveis. Integrações não devem transferir para o CFTV a função de autorizar acessos nem fazer com que a indisponibilidade de um servidor de vídeo comprometa controles essenciais.,A conectividade dos sistemas de segurança exige segmentação, atualização controlada, credenciais administrativas individualizadas e proteção das interfaces expostas. A alimentação auxiliar precisa abranger controladoras, leitores, fechaduras, switches, servidores e dispositivos necessários à função contratada. É necessário verificar que uma UPS central não seja o único elemento redundante enquanto equipamentos de campo continuam dependentes de fontes não protegidas. O sincronismo temporal entre logs e imagens contribui para reconstituir ocorrências e auditar decisões.
Testes integrados, governança e continuidade
O plano de testes deve representar tentativas de acesso autorizado e negado, cartões revogados, falha de comunicação, indisponibilidade de controladoras, atuação de alarmes e respostas de emergência. Em CFTV, verificam-se qualidade e disponibilidade de imagens, recuperação de gravações, retenção e correlação temporal. Em sistemas perimetrais, testam-se os setores, a localização dos eventos e sua apresentação para verificação. A aprovação de cada subsistema isolado não comprova a proteção integrada; é necessário demonstrar a sequência operacional completa.,Os registros de acesso e imagens exigem governança: finalidade, retenção, privilégios, trilhas de auditoria, preservação e exportação controlada. Uma investigação só produz evidências utilizáveis quando a origem, a integridade e o histórico de acesso são conhecidos. As políticas devem considerar a legislação aplicável e os contratos de clientes de colocation, que podem demandar segregação de ambientes e responsabilidades. A manutenção deve revisar credenciais temporárias, estados de exceção, falhas recorrentes, câmeras indisponíveis e atualização de dispositivos.,A documentação de entrega inclui matriz de zonas e perfis, plantas de CFTV e acesso, diagramas de alimentação e rede, especificações, regras de eventos, procedimentos de emergência, testes e as built. As alterações de layout ou de ocupação podem exigir revisão de campos de visão e permissões. A solução se articula com Proteção Perimetral e Engenharia Integrada para Data Centers. A contratação pode abranger estudo de riscos, projeto, especificação, integração, acompanhamento, comissionamento e operação assistida.
Aplicabilidade
A solução é indicada quando o empreendimento precisa estabelecer ou revisar a proteção física de um Data Center, CPD, sala-cofre, ambiente Edge, instalação de colocation, campus tecnológico ou infraestrutura distribuída. O nível de proteção deve ser proporcional à criticidade dos serviços, às ameaças relevantes, ao modelo operacional e às obrigações contratuais ou regulatórias.
Quando estruturar uma solução específica
- implantação de novo Data Center ou ampliação de capacidade;
- modernização de CPD com controles físicos insuficientes ou fragmentados;
- operação compartilhada com clientes, fornecedores ou equipes terceirizadas;
- necessidade de segregação entre áreas administrativas, técnicas e críticas;
- incidentes, acessos indevidos, perda de evidências ou falhas de rastreabilidade;
- substituição de sistemas legados sem integração ou suporte;
- expansão para múltiplos sites, Edge Data Centers ou operação remota;
- exigência de auditoria, certificação, governança ou atendimento contratual.
Segurança física não é apenas CFTV
O videomonitoramento registra e apoia a detecção, mas não substitui barreiras, autorização, autenticação, segregação de áreas, procedimentos de resposta e controle de credenciais. Da mesma forma, o controle de acesso não comprova sozinho que uma pessoa autorizada permaneceu apenas nas áreas permitidas ou que uma ocorrência foi corretamente tratada.
A arquitetura precisa combinar prevenção, dissuasão, detecção, atraso, verificação, resposta e investigação. Cada camada deve reduzir a probabilidade de uma ameaça alcançar ativos críticos sem ser identificada e tratada.
A criticidade deve definir a arquitetura de proteção — não a disponibilidade isolada de equipamentos.
Antes de selecionar câmeras, leitores ou sensores, é necessário mapear ativos, ameaças, zonas, fluxos, perfis de acesso, tempos de resposta e evidências exigidas.
Arquitetura de proteção
A arquitetura de segurança deve organizar o Data Center em zonas sucessivas de proteção. O objetivo é controlar a aproximação, a entrada, a circulação e a permanência, evitando que uma única falha conceda acesso direto aos ambientes mais críticos.
Avaliação de riscos e requisitos
O processo começa pela identificação dos ativos, impactos de indisponibilidade, ameaças internas e externas, vulnerabilidades, histórico de incidentes, dependências operacionais e requisitos de clientes. O risco deve considerar não apenas a invasão do edifício, mas também credenciais compartilhadas, acompanhamento indevido, permanência não autorizada, acesso de manutenção, manipulação de equipamentos e falhas nos registros.
Zonas e camadas de segurança
As zonas podem incluir limites externos, perímetro do imóvel, recepção, áreas administrativas, circulação técnica, docas, salas de telecomunicações, áreas elétricas e mecânicas, salas de servidores, áreas de clientes, centro de operação e espaços com mídias ou sobressalentes. Cada transição deve possuir requisitos próprios de autorização, autenticação, registro e supervisão.
A organização por camadas reduz o efeito de uma credencial comprometida ou de uma barreira vencida. Áreas com maior impacto operacional podem exigir autenticação reforçada, dupla validação, intertravamento de portas, acompanhamento obrigatório, restrição temporal ou controle individualizado por rack e gabinete.
Fluxos de pessoas, veículos e materiais
Funcionários, visitantes, clientes, prestadores, entregas e manutenção não devem compartilhar automaticamente os mesmos fluxos. O projeto precisa prever credenciamento, inspeção, espera, escolta, acesso temporário, docas, recebimento de equipamentos, retirada de ativos e resposta a exceções.
Ameaças internas e segregação de funções
A autorização deve seguir necessidade operacional, menor privilégio e segregação de funções. O fato de uma pessoa trabalhar no Data Center não justifica acesso permanente a todas as salas. Perfis precisam refletir função, contrato, site, área, turno, atividade e prazo de validade.
Duas portas controladas não formam, por si só, duas camadas independentes.
Quando ambas dependem do mesmo controlador, rede, fonte, base de identidade ou procedimento de contingência, uma falha comum pode comprometer toda a proteção.
Sistemas e integrações
Os subsistemas devem operar de forma coordenada e preservar funções essenciais mesmo durante falhas de energia, comunicação, servidores ou integrações. A arquitetura precisa definir fronteiras, responsabilidades, dados trocados, eventos, prioridades, contingências e critérios de aceite.
Controle de acesso físico
O controle de acesso para Data Centers administra identidades, credenciais, permissões, horários, zonas e eventos. A solução pode utilizar cartões, credenciais móveis, PIN, biometria ou autenticação multifator, conforme risco, privacidade, operação e continuidade.
O sistema deve tratar perda de comunicação, controladoras offline, falha de energia, portas mantidas abertas, tentativa de passagem indevida, antipassback, intertravamento, liberação de emergência, acesso de terceiros e revogação imediata. A definição de fail-safe ou fail-secure precisa considerar segurança das pessoas, incêndio, operação e proteção dos ativos.
CFTV IP e cobertura orientada ao risco
O CFTV deve ser projetado para objetivos verificáveis: detectar aproximação, observar comportamento, reconhecer pessoas, registrar transações, acompanhar fluxos e produzir evidências. Posição, lente, resolução, iluminação, contraste, retenção, disponibilidade e sincronismo de tempo precisam ser definidos conforme cada cenário.
Entradas, mantraps, corredores críticos, salas técnicas, docas, áreas de carga, perímetros e pontos de intervenção exigem critérios distintos. A quantidade de câmeras não substitui a análise de campo de visão, densidade de pixels, oclusão, iluminação e capacidade de investigação.
Proteção perimetral e detecção de intrusão
Muros, cercas, portões, barreiras veiculares, sensores, radares, câmeras térmicas, análise de vídeo e alarmes podem formar a primeira camada. A solução deve distinguir eventos relevantes de condições ambientais, animais, vegetação, tráfego e atividades autorizadas, reduzindo alarmes improdutivos.
Interfonia, comunicação e resposta
Interfones IP, estações de chamada, comunicação com portarias e canais operacionais apoiam validação de identidade, atendimento remoto e resposta. A arquitetura precisa prever indisponibilidade de rede, chamadas prioritárias, gravação quando aplicável e integração com portas, vídeo e procedimentos.
Integração com VMS, PSIM, BMS e DCIM
A integração pode correlacionar acesso, vídeo, intrusão, alarmes prediais e condições da infraestrutura. Uma porta forçada pode abrir automaticamente câmeras associadas; um evento ambiental pode restringir áreas; uma intervenção técnica pode ser vinculada a ordem de serviço, janela de manutenção e registro de acesso.
A integração deve ser controlada. Dependências excessivas podem propagar falhas entre plataformas. Por isso, funções críticas, armazenamento de eventos, sincronismo, autenticação, APIs, perfis administrativos e modos degradados precisam ser documentados e testados.
Infraestrutura, energia e cibersegurança dos sistemas físicos
Câmeras, controladoras, servidores, switches, storage, sensores e estações dependem de energia, rede, climatização e sincronismo. A solução deve definir alimentação protegida, autonomia, segmentação de rede, gestão de credenciais administrativas, atualização, logs, backup, alta disponibilidade e recuperação.
A segurança física e a cibersegurança são disciplinas distintas, porém interdependentes. Um sistema de acesso ou vídeo comprometido digitalmente pode deixar de proteger o ambiente físico, enquanto o acesso físico indevido pode expor redes, servidores e meios de armazenamento.
Integração deve produzir resposta, não apenas acumular alarmes.
Cada evento relevante precisa ter prioridade, contexto, responsável, procedimento, prazo e evidência de tratamento.
Operação e governança
A eficácia da segurança depende da operação cotidiana. Credenciais válidas além do necessário, alarmes não tratados, câmeras sem imagem, portas em bypass e procedimentos informais podem neutralizar uma arquitetura tecnicamente adequada.
Ciclo de vida das identidades e credenciais
Admissão, mudança de função, afastamento, encerramento de contrato, acesso temporário e emergência devem possuir fluxos formais. As permissões precisam ser aprovadas, revisadas periodicamente, expiradas automaticamente quando possível e auditáveis.
Gestão de visitantes e terceiros
Visitantes, clientes e prestadores exigem identificação, autorização por responsável, escopo de acesso, janela de permanência, regras de acompanhamento e registro de entrada e saída. Atividades críticas podem exigir vínculo com ordem de serviço, mudança aprovada ou procedimento de manutenção.
Monitoramento, alarmes e procedimentos de resposta
O centro de operação deve receber eventos priorizados e contextualizados. Procedimentos precisam indicar como verificar, escalar, comunicar, preservar evidências e restabelecer condições normais. Eventos recorrentes devem gerar análise de causa, não apenas encerramento operacional.
Retenção, privacidade e cadeia de evidências
Registros de acesso, imagens, alarmes e trilhas administrativas devem possuir políticas de retenção, acesso e exportação compatíveis com finalidade, risco, contratos e legislação aplicável. A investigação exige sincronismo de tempo, identificação da origem, integridade, autorização e rastreabilidade de quem consultou ou exportou evidências.
Disponibilidade, manutenção e testes periódicos
A manutenção deve verificar câmeras, gravação, leitores, fechaduras, sensores, fontes, baterias, controladoras, integrações, alarmes e procedimentos de contingência. Indicadores podem acompanhar disponibilidade, falhas, portas em exceção, credenciais vencidas, alarmes sem resposta e tempo de recuperação.
Testes periódicos devem demonstrar que os controles continuam eficazes após alterações de layout, expansão, atualização de software, troca de fornecedores ou mudança na operação.
Entregáveis e contratação
A solução pode abranger diagnóstico, concepção, projeto, especificação, apoio à contratação, acompanhamento da implantação, configuração, comissionamento e aceite. O escopo deve ser definido conforme maturidade do empreendimento e responsabilidades dos demais participantes.
Entregáveis típicos
- avaliação de riscos e requisitos de segurança física;
- matriz de áreas, zonas, ativos e níveis de proteção;
- mapa de fluxos de pessoas, veículos, materiais e terceiros;
- arquitetura integrada de controle de acesso, CFTV, perímetro e intrusão;
- plantas, diagramas, memoriais e especificações técnicas;
- matriz de perfis, credenciais, portas e regras de autorização;
- critérios de cobertura, retenção e qualidade de imagem;
- matriz de eventos, integrações, alarmes e respostas;
- requisitos de rede, energia, servidores, storage e disponibilidade;
- procedimentos de teste, comissionamento e aceite;
- documentação as built, inventário, backups e registros de configuração;
- recomendações de operação, manutenção e auditoria.
Critérios de aceite
O aceite deve comprovar cobertura, reconhecimento, tempos de resposta, funcionamento de portas e barreiras, regras de autorização, operação offline, retenção, recuperação de imagens, alarmes, integrações, sincronismo, contingência e documentação. Testes precisam representar cenários normais, falhas previsíveis e eventos de segurança.
Referências técnicas
A definição dos requisitos pode considerar a ISO/IEC 22237-6:2024, específica para sistemas de segurança física de Data Centers, a ANSI/TIA-942-C e a ANSI/BICSI 002-2024, além de normas aplicáveis aos subsistemas, requisitos legais, políticas corporativas e critérios próprios do empreendimento.
Escopo de engenharia consultiva da A3A Engenharia
A A3A Engenharia pode atuar desde a avaliação de riscos e definição da arquitetura até o projeto executivo, apoio à contratação, supervisão técnica, configuração, testes e aceite. A abordagem integra segurança, infraestrutura de rede, energia, operação e governança documental.
- levantamento e diagnóstico de sistemas existentes;
- definição de requisitos e zonas de segurança;
- projeto de CFTV, controle de acesso, intrusão e proteção perimetral;
- especificação de plataformas, dispositivos e integrações;
- equalização técnica de propostas e fornecedores;
- Owner’s Engineering e acompanhamento da implantação;
- comissionamento, gestão de pendências e aceite;
- modernização, expansão e padronização entre sites.
Estruture a segurança física como parte da infraestrutura crítica do Data Center.
A A3A Engenharia pode avaliar riscos, definir requisitos e desenvolver a arquitetura integrada de proteção para ambientes novos, existentes ou em modernização.
Resumo técnico
A segurança física para Data Centers deve combinar avaliação de riscos, zonas sucessivas de proteção, controle de identidades, videomonitoramento, perímetro, intrusão, comunicação e resposta. A solução precisa considerar fluxos de pessoas e materiais, ameaças internas, dependências comuns, modos degradados, retenção de evidências e integração com a infraestrutura crítica.
O resultado esperado não é apenas impedir entradas indevidas, mas produzir autorização rastreável, detecção confiável, resposta coordenada e evidências utilizáveis. Projeto, operação, manutenção e testes periódicos devem preservar essa capacidade ao longo de todo o ciclo de vida do Data Center.