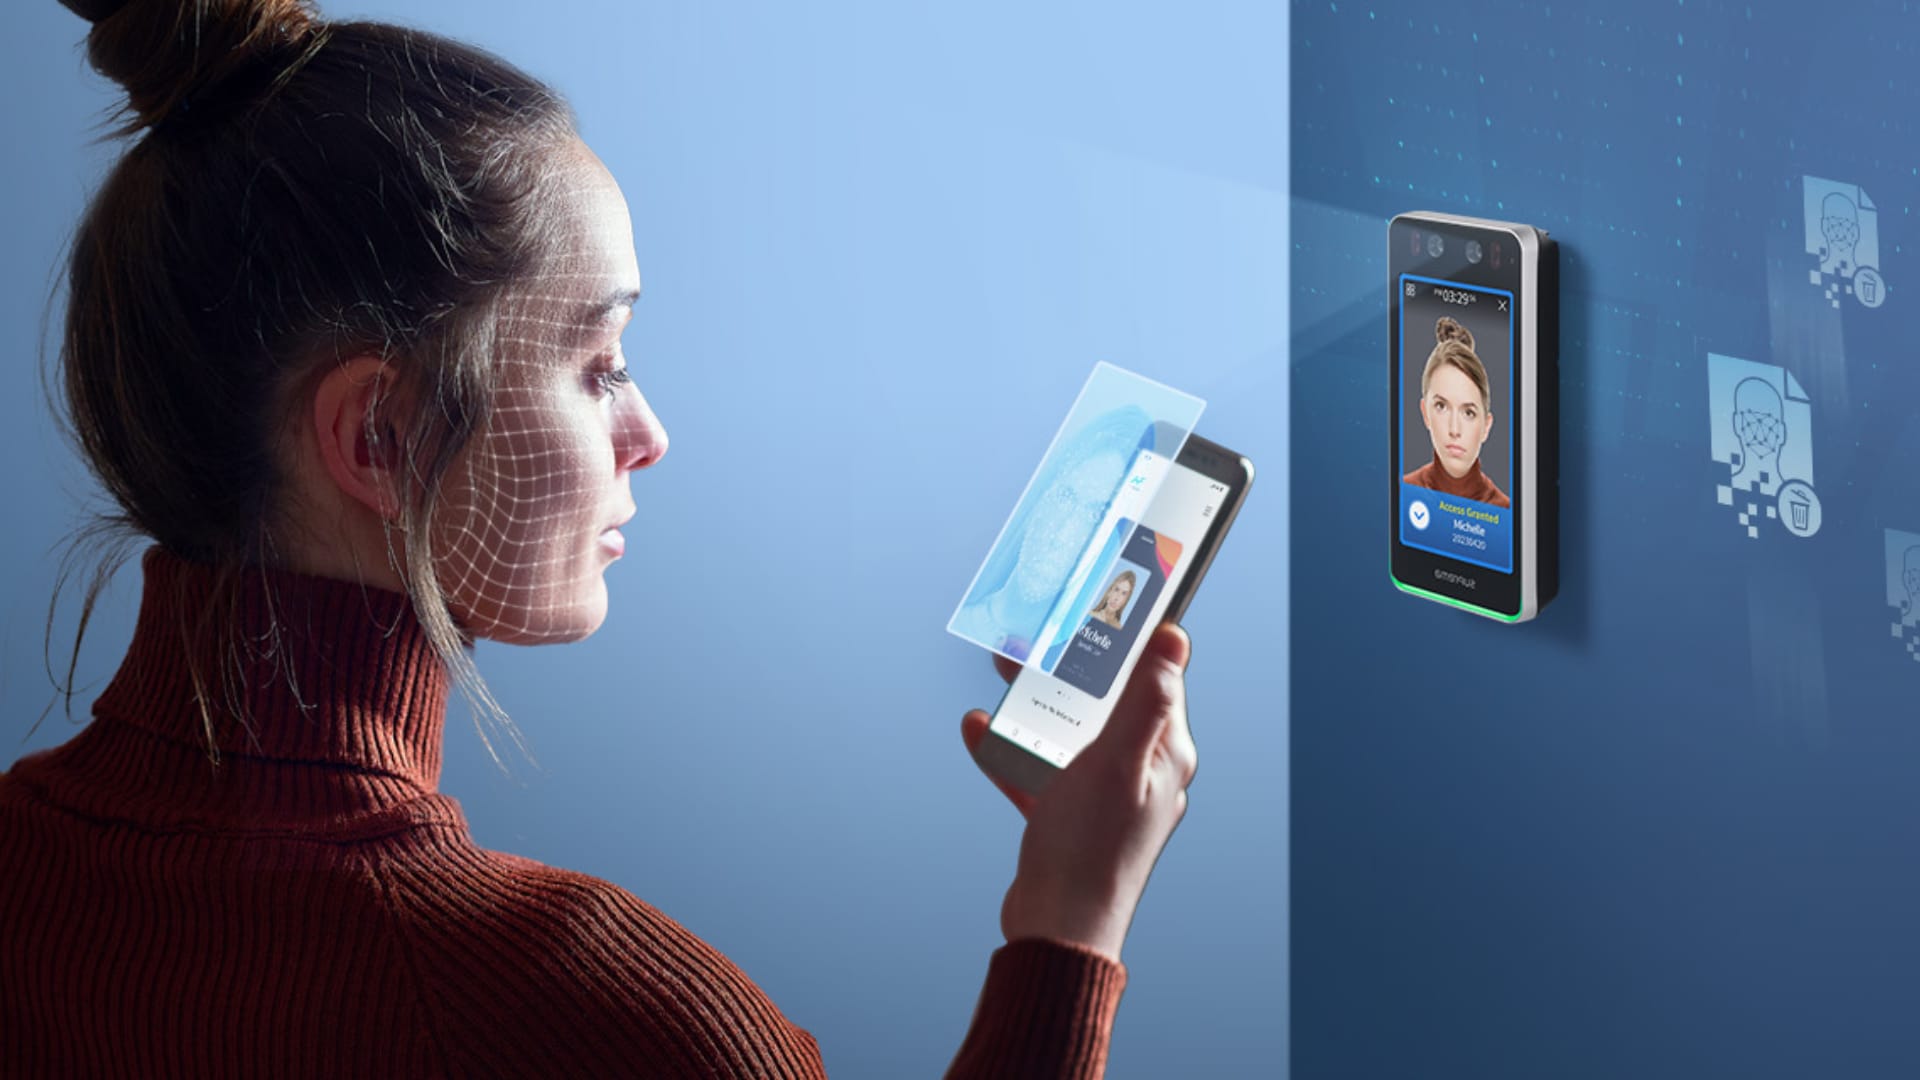
Suprema BioStar X é uma plataforma integrada de segurança que combina controle de acesso com monitoramento e análise de vídeo em uma interface web. A solução centraliza usuários, credenciais, dispositivos, portas, níveis e grupos de acesso, eventos, alarmes e recursos de análise, formando uma camada operacional única para ambientes que exigem gestão coordenada de identidade física e segurança.
A arquitetura atual do BioStar X foi desenhada para operar com dispositivos Suprema, gerenciamento web, serviços de comunicação, banco de dados e integrações de segurança. A plataforma permite administrar credenciais biométricas, cartões e PINs, configurar anti-passback, dupla autenticação, alarmes, níveis de acesso e políticas por usuário ou grupo.
O projeto, porém, não deve começar pelo cadastro de dispositivos. Quantidade de usuários, portas, biometria, tráfego de eventos, arquitetura de rede, capacidade de servidor, políticas de autenticação, integração com vídeo, segurança de dados, disponibilidade e ciclo de vida das credenciais precisam ser definidos antes da implantação.
BioStar X é aplicável quando a organização precisa consolidar controle de acesso, biometria, eventos e vídeo em um ambiente administrável por navegador, com políticas consistentes e capacidade de expansão.
| Condição observada | Risco ou limitação | Resposta de engenharia |
|---|---|---|
| Múltiplos dispositivos e portas | Configuração inconsistente e baixa rastreabilidade | Gestão centralizada de dispositivos, portas e regras |
| Uso intensivo de biometria | Dados sensíveis sem governança adequada | Políticas de credenciais, criptografia e controle de acesso administrativo |
| Regras locais desconectadas | Diferenças entre sites e portas | Níveis e grupos de acesso centralizados |
| Operação sem vídeo associado | Resposta sem contexto visual | Integração com vídeo e eventos na mesma plataforma |
| Expansão sem planejamento | Limites de licenciamento, servidor e comunicação | Dimensionamento por usuários, dispositivos, portas e eventos |
Arquitetura da solução
Servidor BioStar X
O servidor hospeda serviços centrais, banco de dados, interface web e componentes de comunicação. A implantação pode utilizar instalação expressa ou customizada, conforme necessidade de banco existente e arquitetura corporativa. CPU, memória, armazenamento, sistema operacional, banco e política de backup precisam ser dimensionados conforme escala.
A plataforma utiliza acesso web e um gateway unificado para interface e APIs. Isso simplifica operação remota, mas exige certificados HTTPS, segmentação de rede, política de portas e controle administrativo coerentes com a segurança da organização.
Dispositivos e controladores
Dispositivos Suprema podem operar como terminais biométricos, leitores ou controladores conforme a arquitetura. O projeto deve identificar quais portas dependem diretamente de um dispositivo, quais utilizam módulos ou slaves e quais funções permanecem disponíveis em caso de perda de comunicação.
Registrar um dispositivo no sistema não comprova que a arquitetura da porta está correta. Relé, fechadura, sensor, REX, fonte e comportamento de emergência precisam ser definidos por ponto.
Usuários e credenciais
BioStar X permite cadastrar usuários e associar diferentes credenciais, incluindo cartão, PIN, impressão digital e face conforme o dispositivo. A gestão deve considerar qualidade do cadastro, ciclo de vida, revogação, duplicidade e política de autenticação.
Biometria precisa ser tratada como dado sensível. O projeto deve definir finalidade, acesso, retenção, proteção, backup e procedimentos de exclusão compatíveis com a política da organização e requisitos legais aplicáveis.
Portas, níveis e grupos de acesso
A plataforma estrutura permissões por níveis de acesso, combinando portas e horários, e por grupos de acesso que relacionam níveis e usuários. Essa modelagem reduz necessidade de permissões individuais e facilita governança em organizações maiores.
O projeto deve mapear áreas, turnos, perfis e exceções antes de configurar a plataforma. Se a lógica organizacional não estiver definida, a ferramenta apenas digitaliza inconsistências.
Vídeo e analytics
A proposta do BioStar X combina controle de acesso com funções de vídeo e análise. A documentação atual da Suprema descreve recursos de monitoramento e analytics para eventos como intrusão, permanência e outras situações anormais, dependendo dos componentes e licenças utilizados.
A integração deve vincular evento, porta, dispositivo e câmera de forma determinística. O operador precisa conseguir entender o contexto sem alternar entre sistemas ou interpretar manualmente qual vídeo corresponde ao acesso.
BioStar X deve ser estruturado a partir da política de acesso e da arquitetura física das portas.
Usuários, credenciais, níveis, dispositivos e vídeo precisam refletir regras previamente definidas, não substituir o trabalho de engenharia.
Critérios de dimensionamento
Usuários, biometria e credenciais.
O volume de usuários precisa considerar ativos, visitantes, terceiros, temporários e múltiplas credenciais por pessoa. Biometria aumenta requisitos de armazenamento, sincronização e proteção de dados. Crescimento previsto deve ser incorporado ao dimensionamento desde o início.
Dispositivos, portas e eventos.
Quantidade de dispositivos não equivale diretamente a quantidade de portas. Um terminal pode atuar em diferentes arquiteturas e cada porta pode exigir dispositivos adicionais. O projeto deve dimensionar portas, sensores, relés, módulos, eventos e comunicação como conjunto.
Servidor e banco de dados.
Eventos, logs, imagens associadas, usuários e credenciais impactam o banco e o armazenamento. Ambientes de grande circulação precisam considerar picos e retenção. O banco deve possuir rotina de backup e manutenção compatível com a criticidade.
Licenciamento.
Recursos disponíveis variam conforme licença. A própria documentação indica que determinadas funções avançadas, como algumas configurações de acesso, dependem de níveis específicos de licenciamento. O escopo técnico precisa identificar recursos necessários antes da compra.
Autenticação e políticas de segurança
A plataforma permite combinar fatores como cartão, PIN e biometria conforme o dispositivo e a política. Áreas de maior criticidade podem exigir autenticação multifator ou dupla autenticação, enquanto áreas comuns podem usar um único fator.
Anti-passback pode controlar sequência de entrada e saída e reduzir uso indevido de credenciais. Sua configuração precisa considerar fluxo real, saídas de emergência, visitantes, falhas de comunicação e procedimentos para regularizar usuários fora de sequência.
Permissões administrativas também precisam ser segmentadas. BioStar X permite diferenciar privilégios de operação e restringir menus, além de controles como IP permitido e MFA para login administrativo em cenários compatíveis. Esses recursos devem ser alinhados à política de cibersegurança.
Integração com diretórios e sistemas externos
Ambientes corporativos podem necessitar sincronização com diretórios, RH, visitantes ou outros sistemas. Quando integrações alimentam usuários e credenciais, deve existir definição de fonte de verdade, campos obrigatórios, regras de transformação e tratamento de exclusões.
A automação reduz trabalho manual, mas pode propagar erros rapidamente. Um cadastro incorreto no sistema de origem pode gerar acesso indevido em várias portas. Validações e logs são necessários para detectar inconsistências.
APIs devem utilizar autenticação e privilégios mínimos. Contas técnicas precisam ser distintas de usuários humanos e ter ciclo de vida controlado.
Cibersegurança e proteção de dados
BioStar X dispõe de configurações de segurança para senha, comunicação, sessão e proteção de dados. A documentação atual recomenda configurar políticas conforme requisitos organizacionais, incluindo proteção de informações pessoais e comunicação segura com dispositivos.
Servidor, gateway, banco e dispositivos devem ser segmentados e atualizados. Certificados HTTPS precisam ser válidos e gerenciados. Expor a interface administrativa diretamente a redes não confiáveis sem controle adicional aumenta superfície de ataque.
Biometria, fotos, identificadores e logs de acesso exigem governança. Backup e exportação desses dados devem receber proteção equivalente ao ambiente principal.
Disponibilidade e modos degradados
O projeto deve prever falha de servidor, gateway, banco, rede, dispositivo, leitor, fonte e fechadura. A função que permanece disponível depende da arquitetura e da capacidade local dos dispositivos envolvidos.
Mesmo quando dispositivos continuam autenticando localmente, administração central, sincronização, relatórios ou vídeo podem ficar indisponíveis. O plano de contingência precisa explicar como operadores identificam esse estado e como o sistema é reconciliado após recuperação.
Em acessos críticos, energia de reserva e comportamento da fechadura na falha precisam ser definidos conforme segurança e rota de fuga. Fail-safe e fail-secure são decisões de engenharia, não preferências de instalação.
Ciclo de vida da solução
O ciclo começa pelo levantamento de portas, usuários, grupos, dispositivos existentes e políticas de acesso. Em seguida são definidos servidor, banco, rede, dispositivos, leitores, credenciais, licenças, integrações e matriz funcional.
Na implantação, dispositivos são registrados, portas configuradas, níveis e grupos criados e usuários sincronizados. A sequência de configuração deve ser documentada para permitir repetibilidade e auditoria.
Durante a operação, versões da plataforma e firmware dos dispositivos precisam ser controladas. A Suprema mantém documentação específica de upgrade, inclusive para migração do BioStar 2 para BioStar X; alterações de versão devem ser tratadas como mudança de engenharia e testadas antes da produção.
Verificação, testes e critérios de aceite
Cada porta deve ser testada em autenticação válida, inválida, acesso fora de horário, anti-passback quando configurado, duress, porta forçada, porta mantida aberta, REX e perda de comunicação conforme a matriz funcional.
Biometrias e credenciais precisam ser verificadas em amostra representativa de usuários e condições reais. O teste deve observar tempo de resposta, rejeições indevidas e comportamento de contingência.
Integrações de vídeo e eventos precisam ser exercitadas ponta a ponta. O evento correto deve apresentar a câmera correta, no horário correto e com contexto suficiente para a operação.
O aceite deve testar a política de acesso, não apenas o dispositivo.
Credencial, regra, porta, evento, vídeo, modo de falha e registro precisam ser validados como uma cadeia funcional única.
Documentação e rastreabilidade
O dossiê deve registrar arquitetura de servidor, banco, rede, dispositivos, portas, leitores, licenças, grupos de acesso, integrações, contas técnicas, versões e procedimentos de backup. Plantas devem relacionar dispositivos e portas ao cadastro lógico.
Também devem ser mantidos matriz funcional, resultados de comissionamento, procedimentos de cadastro, exclusão, contingência, atualização e restauração. Essa documentação permite manter a solução consistente durante expansões e trocas de equipe.
Considerações de Engenharia
Biometria não substitui política de acesso.
Um fator biométrico melhora identificação, mas permissões, horários, áreas e exceções continuam precisando ser definidos e governados.
Interface web não elimina dependência de infraestrutura.
Servidor, gateway, banco, rede e dispositivos continuam sendo componentes críticos. Disponibilidade deve ser analisada ponta a ponta.
Integração de vídeo precisa de correlação temporal.
Sem sincronismo entre dispositivos e servidor, evento e imagem podem divergir, reduzindo valor investigativo e operacional.
Upgrade deve preservar compatibilidade.
Plataforma e firmware evoluem em ritmos diferentes. Atualizações precisam ser comparadas com dispositivos, banco, integrações e licenças antes da implantação.
Especificação, contratação e migração
A especificação deve indicar versão da plataforma, modalidade de instalação, banco de dados, quantidade de dispositivos e usuários, licenças necessárias, métodos de autenticação, recursos de vídeo, integrações e requisitos de cibersegurança. Isso evita contratar apenas “software BioStar” sem delimitar a arquitetura efetivamente necessária.
Quando existe BioStar 2 ou outro sistema legado, a migração deve começar pelo inventário de usuários, credenciais, dispositivos, grupos, portas, eventos e integrações. O plano precisa definir o que será migrado automaticamente, o que exige recriação e quais funções precisam de teste específico após a transição.
Em ambientes biométricos, a estratégia de migração deve tratar também templates, consentimentos, retenção e eventual reenrolamento de usuários. Alterações de plataforma não podem produzir perda de governança sobre dados biométricos.
Operação, manutenção e qualidade dos dados
A plataforma depende da qualidade dos cadastros. Usuários duplicados, grupos antigos, credenciais vencidas e dispositivos fora de serviço degradam a operação mesmo quando o software está disponível. Revisões periódicas devem remover exceções desnecessárias e confirmar coerência entre estrutura organizacional e grupos de acesso.
A manutenção precisa incluir backup e restauração testada, revisão de certificados, atualizações de segurança, sincronismo de horário, firmware e inspeção física dos dispositivos. Em biometria, também é importante monitorar qualidade de reconhecimento e reenrolar usuários quando a evidência indicar degradação persistente.
Indicadores de dispositivos offline, falhas de autenticação, tentativas negadas e alterações administrativas devem ser acompanhados como parte da operação. O objetivo é identificar degradação antes que ela se transforme em indisponibilidade ou perda de rastreabilidade.
Aplicações e ambientes
BioStar X pode ser aplicado em edifícios corporativos, indústrias, hospitais, Data Centers, logística, campi, instituições de ensino, condomínios e ambientes distribuídos. A aderência depende de quantidade de portas, perfil de credenciais, criticidade e integração desejada.
Em ambientes com forte uso de biometria, governança de dados e qualidade de cadastro assumem maior peso. Em múltiplos sites, rede, sincronização e administração central tornam-se critérios prioritários.
Serviços que materializam a solução
A estruturação pode envolver Projeto de Controle de Acesso, Projeto de CFTV IP e Videomonitoramento, Projeto de Segurança Eletrônica Integrada, Projeto de Rede Lógica e Integração de Sistemas.
Na entrega, Comissionamento de Equipamentos, Ensaios e Testes Técnicos, Recebimento Técnico e As-Built de Engenharia consolidam configuração e evidências.
Estruture o BioStar X a partir das políticas, dos dispositivos e da governança de dados.
A A3A Engenharia pode avaliar arquitetura, biometria, rede, vídeo, integrações, segurança e critérios de aceite para formar uma solução de controle de acesso coerente e rastreável.