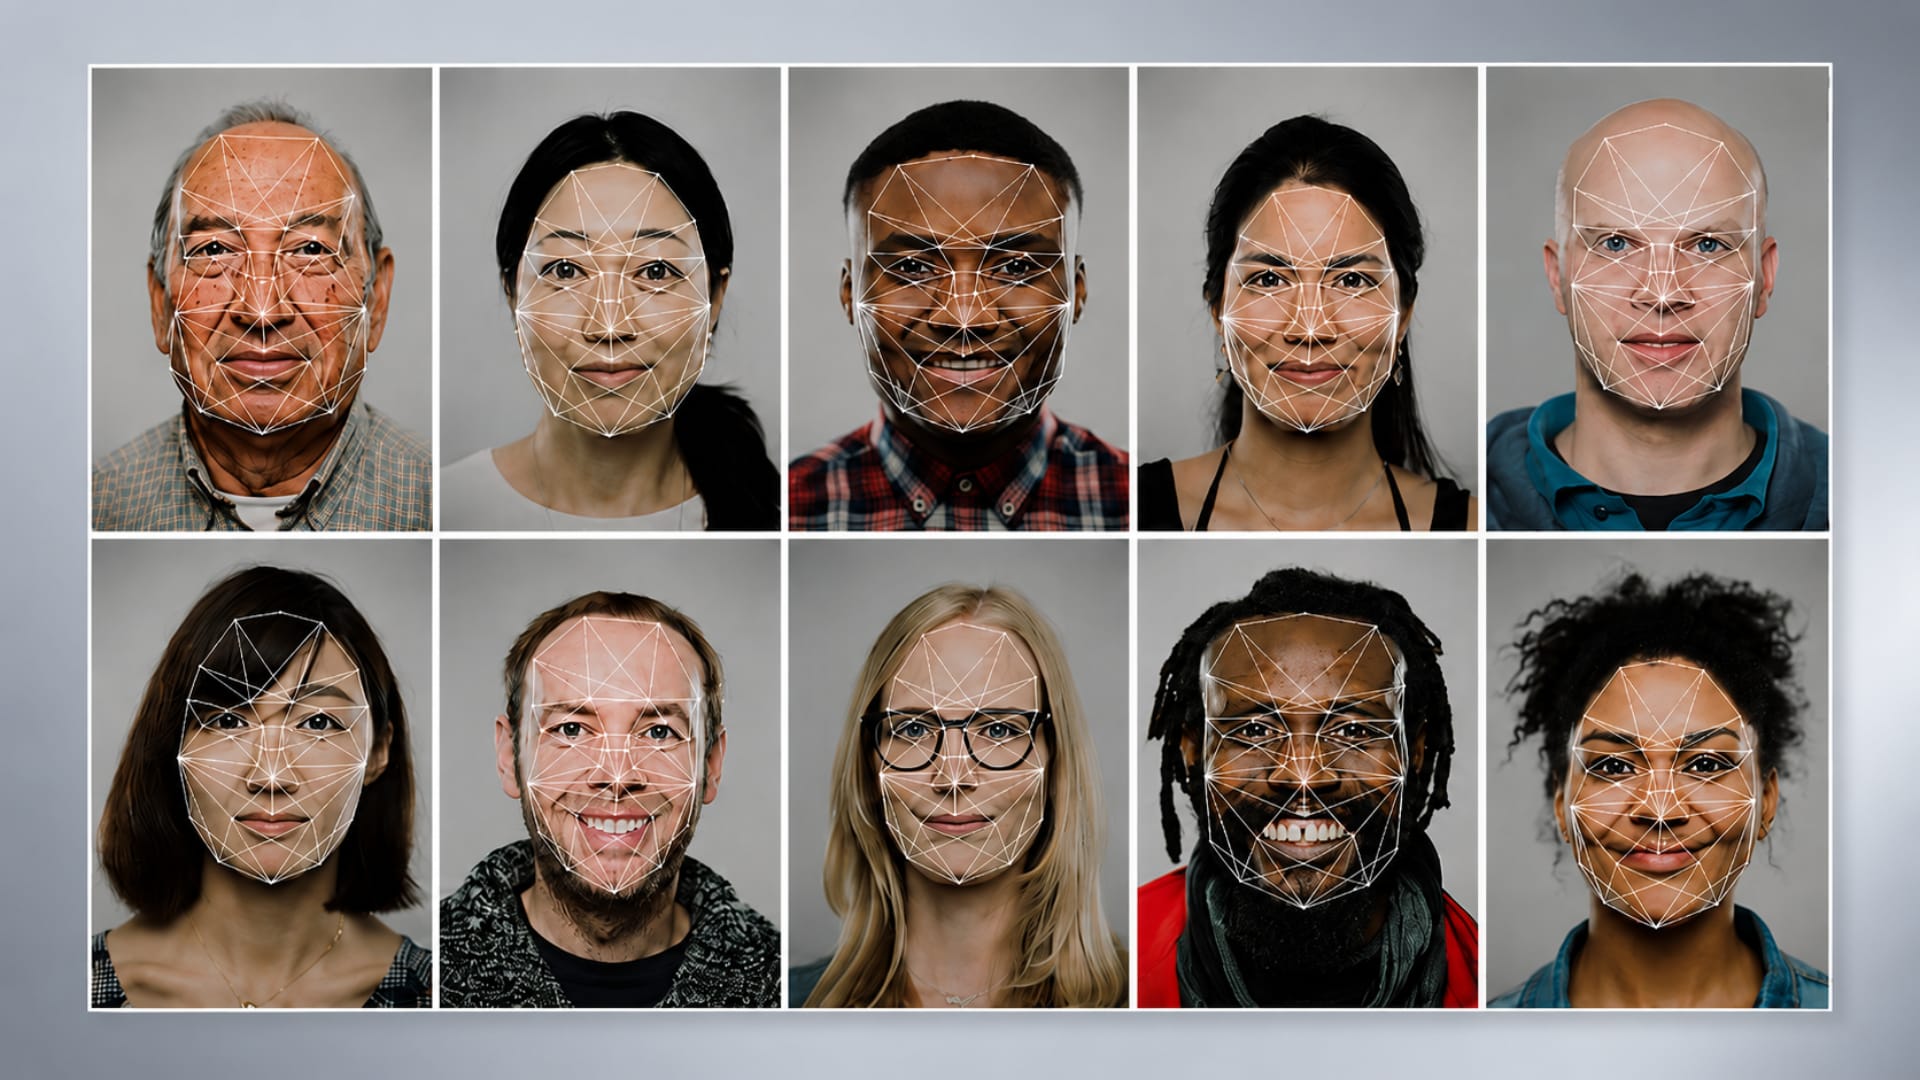
Reconhecimento Facial é uma solução biométrica que utiliza características faciais para verificar ou identificar pessoas em processos de controle de acesso, autenticação, segurança e investigação. A tecnologia pode operar em terminais dedicados, câmeras, dispositivos móveis ou plataformas de software, com arquiteturas 1:1 ou 1:N conforme o caso de uso.
O desempenho depende da combinação entre câmera, iluminação, distância, ângulo, qualidade do cadastro, algoritmo, threshold, liveness/PAD, base biométrica e processo operacional. Por isso, reconhecimento facial não deve ser tratado apenas como recurso de software: é uma função de sistema que exige projeto, governança de identidade, proteção de dados e critérios objetivos de aceite.
Em controle de acesso, a biometria pode atuar como fator único ou complementar a cartão, PIN, credencial móvel ou autorização do operador. Em ambientes de maior criticidade, autenticação multifator e mecanismos de detecção de apresentação podem reduzir risco de fraude.
| Condição observada | Risco ou limitação | Resposta de engenharia |
|---|---|---|
| Credenciais compartilhadas ou emprestadas | Baixa vinculação entre identidade e usuário | Autenticação biométrica vinculada à pessoa |
| Alto fluxo de pessoas | Filas em métodos lentos de autenticação | Terminal facial dimensionado para o fluxo |
| Ambiente sem contato físico | Dependência de impressão digital ou cartões | Autenticação facial sem contato |
| Risco de spoofing | Uso de foto, vídeo ou máscara | Liveness/PAD e fatores adicionais |
| Base biométrica mal administrada | FAR/FRR elevados e baixa rastreabilidade | Governança de enrollment, qualidade e revogação |
Arquitetura da solução
Captura da face
A captura pode ocorrer por câmera integrada a um terminal, câmera IP ou dispositivo móvel. A geometria precisa permitir enquadramento adequado da face e reduzir interferências de contraluz, reflexos, oclusões e variações extremas de distância.
Altura e posição do equipamento influenciam ergonomia e desempenho. Em catracas ou portas, o usuário deve ser detectado antes de entrar na zona de bloqueio para evitar filas e movimentos de correção.
Enrollment
O cadastro biométrico é etapa crítica. A imagem ou template de referência precisa ser obtido com qualidade suficiente e associado à identidade correta. Cadastro ruim limita o algoritmo desde a origem.
O processo deve definir quem pode cadastrar, alterar e excluir biometrias, quais evidências confirmam a identidade e como exceções são tratadas.
Template biométrico e matching
A imagem facial é transformada em representação biométrica utilizada pelo algoritmo. Em verificação 1:1, o sistema compara a face apresentada a um template esperado. Em identificação 1:N, pesquisa uma base maior para encontrar correspondência.
O tamanho da base e o modo de matching influenciam desempenho e risco. Identificação 1:N normalmente exige maior controle sobre threshold e capacidade computacional que verificação 1:1.
Controladora e sistema de acesso
Em controle de acesso, o resultado biométrico precisa ser integrado à política de portas, áreas, horários e anti-passback. O reconhecimento facial identifica ou verifica; a autorização continua sendo uma decisão do sistema de acesso.
Reconhecimento facial precisa ser tratado como sistema de identidade e acesso.
Captura, enrollment, algoritmo, liveness, política de acesso e proteção de dados precisam funcionar de forma integrada.
Verificação 1:1 e identificação 1:N
Na verificação 1:1, o usuário informa ou apresenta uma identidade e o sistema verifica se a face corresponde ao template associado. O universo de comparação é restrito, o que tende a simplificar o matching.
Na identificação 1:N, o sistema procura a melhor correspondência em uma base maior. Essa abordagem é útil em cenários sem credencial inicial, mas aumenta a importância de threshold, qualidade da base e tratamento de falsos matches.
O projeto deve escolher o modo com base no processo, não na disponibilidade do recurso. Em áreas críticas, uma combinação de identificação e segundo fator pode ser mais apropriada.
FAR, FRR, EER e threshold
FAR mede a probabilidade de aceitar indevidamente uma pessoa não autorizada; FRR mede a probabilidade de rejeitar uma pessoa legítima. Esses indicadores variam com o threshold e com as condições de uso.
Reduzir FAR normalmente aumenta FRR e vice-versa. O ponto de operação deve refletir o risco do ambiente e a tolerância operacional a rejeições.
EER é uma referência útil de desempenho comparativo, mas o sistema real deve ser ajustado para o risco específico e validado com a população e o ambiente de uso.
Liveness e anti-spoofing
Presentation Attack Detection busca distinguir uma pessoa real de artefatos como fotos, telas, vídeos ou máscaras. Os mecanismos podem utilizar profundidade, infravermelho, análise temporal ou outros sinais conforme a tecnologia.
Liveness reduz risco de spoofing, mas não deve ser tratado como garantia absoluta. O nível de proteção precisa ser compatível com o ativo protegido e pode ser complementado por segundo fator.
O aceite deve incluir tentativas de apresentação representativas quando esse risco faz parte do escopo.
Iluminação, ângulo e condições de captura
Contraluz, baixa iluminação, reflexos, uso de máscara, boné, óculos e variação de pose podem afetar a captura. O equipamento deve ser instalado em posição que reduza essas variáveis.
Em ambientes externos, mudanças ao longo do dia podem alterar o desempenho. Proteção física, controle de iluminação e posicionamento devem ser avaliados antes da instalação.
O teste precisa incluir usuários de diferentes alturas e condições reais de passagem.
Fluxo e ergonomia
O tempo de detecção e decisão afeta diretamente a capacidade de passagem. Em catracas, filas podem ocorrer mesmo com algoritmo rápido se o usuário precisar reposicionar o rosto ou aguardar feedback pouco claro.
Feedback visual e sonoro deve indicar captura, sucesso, rejeição e necessidade de nova tentativa. O processo precisa ser intuitivo para usuários frequentes e visitantes.
Em alto fluxo, a solução deve ser testada com densidade real de pessoas, não apenas um usuário por vez.
Integração com catracas, portas e visitantes
Terminais faciais podem integrar catracas, torniquetes, portas e elevadores. O sistema precisa associar cada terminal ao ponto físico correto e confirmar a passagem quando anti-passback ou ocupação são utilizados.
Visitantes podem utilizar enrollment temporário ou integração com pré-cadastro, desde que validade e descarte sejam definidos. O processo não deve manter biometria além do necessário.
Em exceções, deve existir credencial alternativa ou procedimento manual para usuários que não podem ou não devem utilizar biometria facial.
Proteção de dados e LGPD
Dados biométricos exigem proteção reforçada. A arquitetura deve definir finalidade, base de tratamento, retenção, acesso, criptografia, backup, exclusão e responsabilidades entre controladores e operadores dos dados.
O sistema deve coletar apenas o necessário para a finalidade. Templates, imagens de enrollment e logs precisam ter políticas distintas quando a plataforma permite essa separação.
Integrações com RH, visitantes ou cloud precisam ser avaliadas também quanto ao fluxo de dados e localização do processamento.
Cibersegurança
Terminais, servidores e controladoras precisam seguir hardening, atualização, segmentação, certificados e contas administrativas nominativas.
APIs e integrações devem utilizar privilégios mínimos. Credenciais técnicas não devem ser compartilhadas entre aplicações sem necessidade.
Backup de templates e bancos biométricos precisa receber proteção equivalente ou superior ao ambiente principal.
Especificação e contratação
A especificação deve indicar modo 1:1 ou 1:N, quantidade de usuários, fluxo, FAR/FRR alvo, liveness, distância, ambiente, integração, retenção, segurança e critérios de aceite.
Termos genéricos como “terminal com reconhecimento facial” não permitem comparar soluções. Recursos de liveness, velocidade, capacidade, interfaces e política de dados precisam ser verificáveis.
Em retrofit, a compatibilidade com portas, controladoras, rede e credenciais existentes deve ser analisada antes da seleção.
Ciclo de vida da solução
O ciclo começa pela definição do processo de identidade e acesso. Em seguida são escolhidos arquitetura, dispositivos, enrollment, política de dados, integração e critérios de desempenho.
Na implantação, usuários piloto devem ser cadastrados e testados em condições reais. Threshold, feedback e ergonomia podem exigir ajustes antes da expansão.
Durante a operação, usuários, templates, firmware, logs e indicadores de rejeição precisam ser acompanhados. Mudanças de algoritmo ou versão devem ser tratadas como mudança de engenharia.
Verificação, testes e critérios de aceite
O aceite deve avaliar usuários legítimos e tentativas indevidas, tempos de resposta, FAR/FRR observados, liveness, diferentes alturas, iluminação e condições de passagem.
Também devem ser testadas integrações com catraca, porta, anti-passback, eventos, logs e contingência.
Quando o sistema possui base grande, o teste deve representar o modo real de identificação e não apenas comparar usuários conhecidos em condições ideais.
O aceite precisa validar segurança e usabilidade ao mesmo tempo.
Baixo falso aceite, rejeição administrável, liveness e fluxo operacional precisam ser avaliados no ambiente real.
Documentação e rastreabilidade
O dossiê deve registrar dispositivos, posições, versões, base de usuários, modo de matching, threshold, liveness, integrações, retenção, política de enrollment e resultados de teste.
Procedimentos de cadastro, revogação, exceção, backup, restauração e descarte devem acompanhar a solução.
Considerações de Engenharia
Reconhecimento facial não é autorização
O algoritmo identifica ou verifica; a política de acesso decide se aquela pessoa pode entrar naquele local e horário.
Threshold altera segurança e experiência
Não existe ajuste universal. O ponto de operação precisa refletir risco, fluxo e tolerância a rejeições.
Enrollment ruim limita todo o sistema
Cadastro com imagem inadequada ou identidade incorreta não é corrigido apenas por algoritmo melhor.
Liveness precisa ser testado, não apenas declarado
O desempenho contra ataques de apresentação deve ser verificado conforme o risco da aplicação.
Qualidade do enrollment e gestão da base biométrica
A base biométrica precisa ser tratada como ativo técnico. Cadastros duplicados, imagens de baixa qualidade, usuários antigos e templates não associados corretamente à identidade aumentam falsos matches e dificultam auditoria.
O processo de enrollment deve incluir verificação da identidade, qualidade mínima da captura e confirmação de que o template foi armazenado no usuário correto. Em bases grandes, controles contra duplicidade podem ser relevantes.
Reenrollment deve ser previsto quando alterações físicas, baixa qualidade recorrente ou mudança de tecnologia reduzirem desempenho. O histórico precisa registrar por que o template foi substituído.
Capacidade, latência e escalabilidade
Tempo de resposta depende de captura, processamento, tamanho da base, conectividade e arquitetura. Em 1:N, o crescimento da base pode aumentar carga computacional e precisa ser considerado no dimensionamento.
Em catracas e acessos de alto fluxo, pequenas diferenças de latência acumulam filas. O requisito deve considerar usuários por minuto, número de lanes e tempo total entre aproximação e liberação física.
Servidores centrais e terminais distribuídos precisam suportar sincronização de templates sem comprometer a operação. Em perda de WAN, o projeto deve definir se o dispositivo continua autenticando localmente e quais usuários permanecem disponíveis.
Modos degradados e contingência
Falha de câmera, terminal, rede, servidor biométrico, controladora ou banco pode afetar o acesso de formas diferentes. O operador precisa saber distinguir rejeição biométrica de indisponibilidade do sistema.
Credenciais alternativas devem ser previstas para falha temporária, usuários impossibilitados de usar biometria ou indisponibilidade do terminal. A contingência não deve criar um bypass permanente sem rastreabilidade.
Em áreas críticas, a política pode exigir dupla autenticação durante determinados modos degradados, mantendo o nível de segurança mesmo quando parte da solução biométrica está indisponível.
Auditoria, logs e governança operacional
Eventos de cadastro, alteração, exclusão, autenticação, rejeição, spoofing e administração precisam ser registrados conforme capacidade da plataforma. Esses logs permitem reconstruir decisões e investigar anomalias.
Perfis administrativos devem separar enrollment, operação, auditoria e administração técnica. A pessoa que cadastra biometria não precisa necessariamente possuir acesso a todas as configurações do sistema.
Revisões periódicas devem verificar usuários inativos, templates órfãos, exceções, taxas de rejeição e mudanças de threshold. A governança contínua é necessária para preservar desempenho e segurança ao longo do tempo.
Viés operacional e representatividade dos testes
O desempenho biométrico deve ser validado com a população real de uso e com condições representativas de iluminação, idade, acessórios e fluxo. Ensaios restritos a poucos usuários em ambiente controlado não demonstram o comportamento da solução em produção.
Diferenças persistentes de rejeição entre grupos de usuários precisam ser investigadas tecnicamente. A análise deve separar problema de cadastro, captura, posicionamento, threshold e algoritmo antes de qualquer conclusão operacional.
O processo de suporte deve prever alternativa segura para usuários com dificuldade recorrente de autenticação, sem transformar a exceção em mecanismo informal de bypass.
Revisões periódicas devem também confirmar se a finalidade original permanece válida e se o nível de coleta biométrica continua proporcional ao risco e ao processo operacional.
Aplicações e ambientes
Reconhecimento facial pode ser aplicado em edifícios corporativos, Data Centers, hospitais, aeroportos, indústrias, campi, portarias, catracas e áreas controladas. A arquitetura deve variar conforme fluxo, criticidade, privacidade e necessidade de segundo fator.
Serviços que materializam a solução
A estruturação pode envolver Projeto de Controle de Acesso, Projeto de Segurança Eletrônica Integrada, Integração de Sistemas e Projeto de Rede Lógica.
Na entrega, Comissionamento, Ensaios e Testes Técnicos, Recebimento Técnico e As-Built de Engenharia consolidam evidências e documentação.
Estruture o reconhecimento facial a partir do risco, do fluxo e da governança biométrica.
A A3A Engenharia pode avaliar 1:1/1:N, liveness, integração, privacidade e critérios de aceite antes da implantação.