
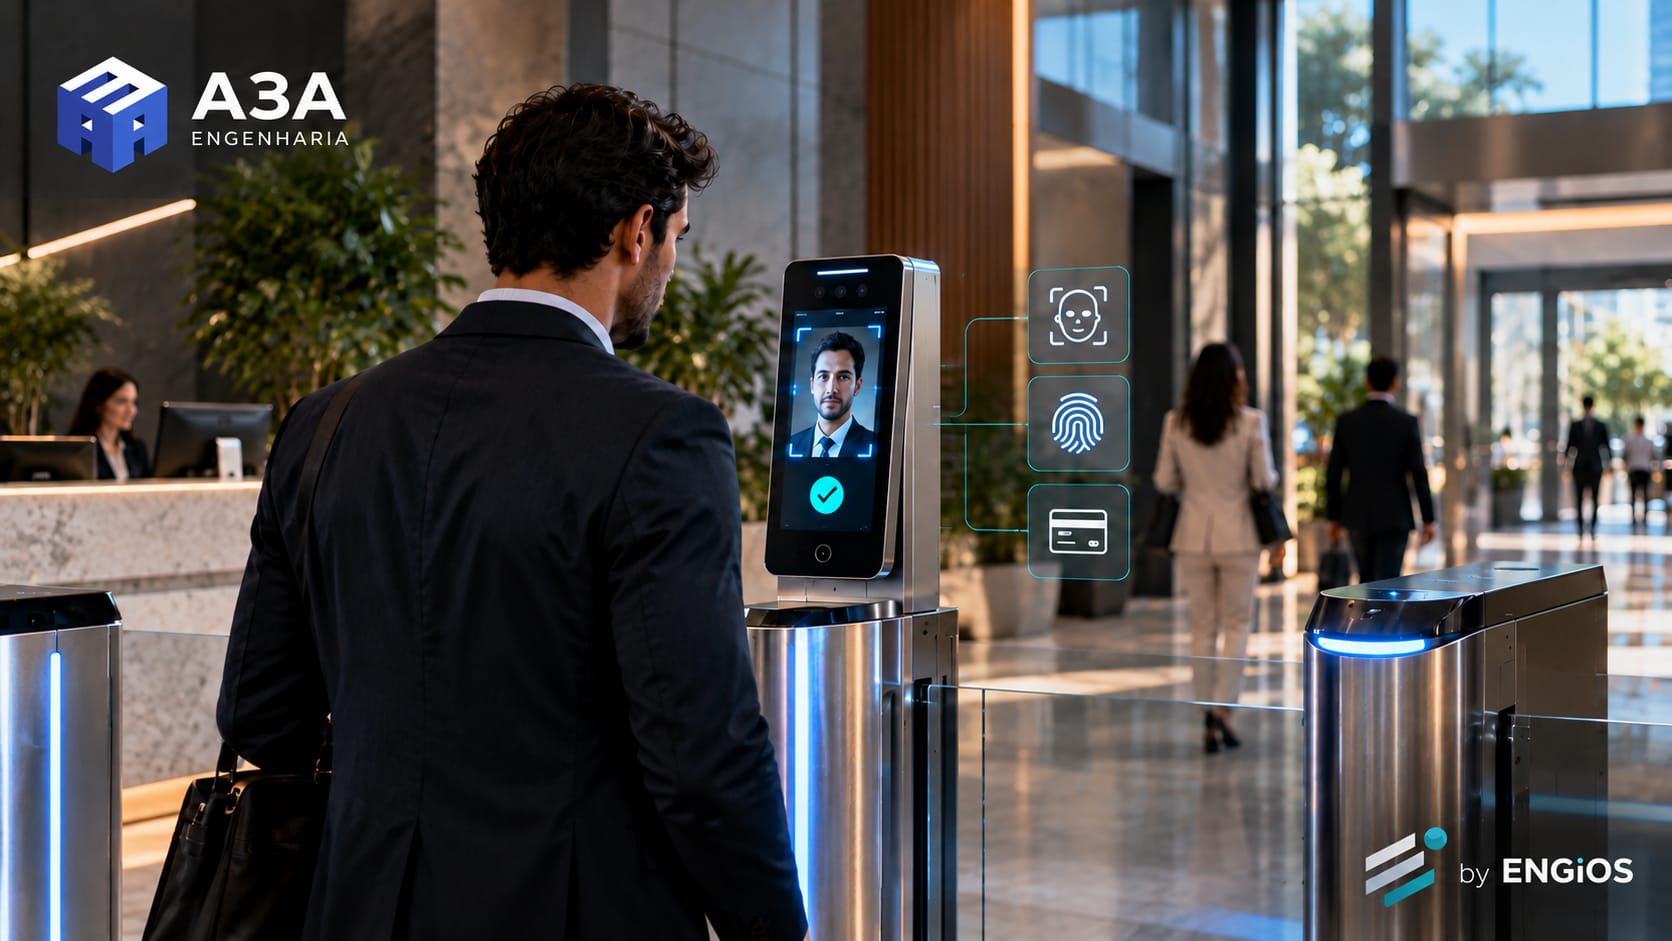
Acesso Biométrico utiliza características físicas ou comportamentais para verificar ou identificar pessoas em processos de controle de acesso. Impressão digital, face, íris, palma, veias e outras modalidades podem atuar como credencial única ou como fator adicional combinado com cartão, PIN, mobile credential ou autorização do operador.
A biometria não deve ser tratada apenas como substituição do crachá. O projeto precisa considerar enrollment, qualidade da captura, FAR, FRR, threshold, liveness/PAD, integração com controladoras, fluxo de pessoas, privacidade, contingência, armazenamento dos templates e ciclo de vida das identidades.
A modalidade adequada depende do risco, do ambiente e do processo. Um terminal facial pode ser mais aderente a fluxo elevado e operação sem contato; impressão digital pode oferecer boa relação entre custo e desempenho em ambientes controlados; íris ou biometria multimodal podem ser adequadas a aplicações mais restritivas.
Autenticação, risco e requisitos biométricos
| Necessidade | Risco ou limitação | Resposta de engenharia |
|---|---|---|
| Credenciais compartilhadas | Baixa vinculação entre usuário e autorização | Autenticação baseada em característica biométrica |
| Perda ou empréstimo de cartão | Acesso por terceiro | Uso da biometria como fator adicional ou principal |
| Alto fluxo de pessoas | Filas e baixa vazão | Modalidade e terminal dimensionados para o throughput |
| Risco de fraude | Uso de foto, molde, impressão falsa ou outro artefato | Liveness/PAD e autenticação multifator |
| Base biométrica sem governança | Templates órfãos, duplicados ou desatualizados | Processo controlado de enrollment e revogação |
Arquitetura da solução
Sensor biométrico
O sensor é responsável pela captura da característica biométrica. Pode estar integrado ao terminal ou conectado a uma estação de enrollment. Resolução, campo de captura, iluminação, tratamento de ruído e ergonomia influenciam diretamente a qualidade do template.
Template e matching
A característica capturada é transformada em template biométrico e comparada segundo o modo de operação. Em verificação 1:1, a identidade esperada já é conhecida; em identificação 1:N, o sistema pesquisa uma base maior para localizar a melhor correspondência.
O tamanho da base, o algoritmo e o threshold afetam tempo de resposta e risco de falso match. O projeto deve escolher o modo de matching coerente com o processo e com o nível de risco.
Controladora e software de acesso
A biometria autentica a pessoa; a autorização física continua sendo executada pela política do sistema de controle de acesso. Horários, áreas, anti-passback, validade e regras adicionais permanecem sob a camada de gestão.
Integrações corporativas
RH, visitor management, IAM, diretórios e sistemas de identidade podem alimentar ou consumir dados do ciclo de usuários. A integração precisa definir fonte de verdade, campos, frequência de sincronização e tratamento de falhas.
Biometria identifica ou verifica; a política de acesso decide.
Sensor, template, liveness, controladora e software precisam operar como uma cadeia única para transformar identidade em autorização física.
Principais modalidades biométricas
Reconhecimento facial
É adequado a cenários sem contato e pode oferecer alta vazão quando o posicionamento, a iluminação e o enrollment são corretamente projetados. Pode operar em terminais dedicados ou plataformas integradas.
Impressão digital
É uma modalidade consolidada e amplamente utilizada. Qualidade da pele, sujeira, umidade, desgaste e posição do dedo podem afetar desempenho. Em ambientes industriais ou de alta abrasão, esses fatores devem ser avaliados antes da escolha.
Íris
Pode oferecer alta precisão e baixa dependência de contato físico. Exige câmera e geometria de captura adequadas e pode ter custo e complexidade maiores.
Palma e veias
Modalidades vasculares podem apresentar boa resistência a fraude e operar sem contato ou com contato reduzido, dependendo da tecnologia. A escolha deve considerar throughput, ergonomia, integração e disponibilidade de dispositivos.
Enrollment e qualidade da base
O enrollment é uma das etapas mais críticas. A captura precisa ocorrer com qualidade suficiente e vinculada à identidade correta. Cadastro ruim limita o desempenho de todo o sistema, independentemente da capacidade do algoritmo.
O processo deve definir quem cadastra, como valida a identidade, quais critérios mínimos de qualidade são exigidos e como templates duplicados, rejeitados ou inválidos são tratados.
Reenrollment precisa ser previsto quando houver alterações físicas relevantes, degradação recorrente ou mudança de tecnologia.
FAR, FRR, EER e threshold
FAR representa a chance de aceitar indevidamente alguém não autorizado; FRR representa a chance de rejeitar um usuário legítimo. O threshold define o ponto de operação e altera a relação entre esses dois riscos.
Um ajuste muito permissivo reduz rejeições e aumenta risco de falso aceite. Um ajuste muito rígido reduz FAR e pode elevar filas, reprocessamento e exceções.
EER é uma referência de desempenho, mas o sistema real deve ser configurado para o risco da aplicação e validado com a população efetiva de uso.
Liveness e Presentation Attack Detection
Liveness/PAD busca distinguir um usuário real de artefatos de apresentação. Os mecanismos variam conforme a modalidade e podem utilizar profundidade, infravermelho, textura, resposta temporal ou outros sinais.
Esse recurso reduz risco de fraude, mas não deve ser tratado como garantia absoluta. Em áreas críticas, pode ser necessário combiná-lo com cartão, PIN ou autorização adicional.
Os testes de aceite devem incluir tentativas de apresentação compatíveis com o cenário de ameaça definido para o projeto.
Fluxo, ergonomia e experiência do usuário
Tempo de autenticação, posicionamento do sensor, feedback e necessidade de repetição influenciam diretamente a vazão. Um algoritmo rápido pode gerar fila se o usuário precisar reposicionar a face ou o dedo várias vezes.
Em catracas, o leitor deve estar posicionado antes da zona de passagem. Em portas, deve permitir autenticação sem bloquear o fluxo. Em ambientes de alto volume, a capacidade deve ser validada em condição real.
Autenticação multifator
Biometria pode ser combinada com cartão, PIN, mobile credential ou outra evidência. A autenticação multifator é relevante quando o impacto de falso aceite é alto ou quando a organização deseja separar identificação de autorização.
O projeto deve evitar combinações que criem fricção excessiva sem ganho proporcional de segurança. O número de fatores deve refletir criticidade e perfil de uso.
Integração com catracas, portas e visitantes
Terminais biométricos podem integrar catracas, portas, torniquetes, speed gates e elevadores. O sistema precisa registrar autenticação, autorização e passagem de forma coerente.
Visitantes podem utilizar enrollment temporário ou modalidades não biométricas, dependendo da política. A solução deve prever exceções para usuários que não podem utilizar a biometria adotada.
Privacidade e proteção de dados
Dados biométricos exigem governança reforçada. Finalidade, acesso, retenção, criptografia, backup, exclusão e responsabilidade precisam ser definidos desde o projeto.
Template, imagem original, logs e dados de identidade podem ter políticas distintas. O princípio deve ser coletar e reter apenas o necessário para a finalidade definida.
Integrações com cloud, RH ou terceiros precisam ser avaliadas quanto ao fluxo de dados e ao limite de responsabilidade entre sistemas.
Cibersegurança
Terminais, servidores e controladoras precisam seguir práticas de hardening, atualização, segmentação, certificados e contas administrativas nominativas.
Templates e bancos biométricos devem receber proteção equivalente ou superior ao ambiente principal, inclusive em backup e replicação.
APIs e integrações precisam utilizar menor privilégio e mecanismos de autenticação compatíveis com a criticidade da solução.
Modo degradado e contingência
Falhas de sensor, rede, servidor biométrico, controladora ou banco podem afetar a autenticação de formas diferentes. A operação precisa distinguir rejeição biométrica de indisponibilidade técnica.
Credenciais alternativas devem ser previstas para contingência sem criar bypass permanente. Em áreas críticas, a política pode exigir segundo fator durante determinados modos degradados.
Especificação e contratação
A especificação deve indicar modalidade, modo 1:1 ou 1:N, tamanho da base, fluxo, FAR/FRR esperado, liveness, ambiente, integração, retenção, cibersegurança e critérios de aceite.
Termos genéricos como “leitor biométrico” não permitem comparar soluções. Capacidade, desempenho, interfaces, algoritmo e requisitos de software precisam ser verificáveis.
Ciclo de vida da solução
O ciclo começa pela definição do processo de identidade e acesso. Em seguida são escolhidos modalidade, arquitetura, enrollment, integração e política de dados.
Na implantação, usuários piloto devem ser cadastrados e testados em condições reais. Threshold, ergonomia e feedback podem exigir ajuste antes da expansão.
Durante a operação, templates, firmware, usuários, logs e indicadores de rejeição precisam ser acompanhados e revisados.
Verificação, testes e critérios de aceite
O aceite deve testar usuários legítimos, tentativas indevidas, tempo de resposta, taxa de rejeição, liveness, diferentes alturas, condições de iluminação e modos degradados.
Integrações com porta, catraca, anti-passback, software de acesso e logs precisam ser validadas ponta a ponta.
O aceite biométrico precisa equilibrar segurança, precisão e usabilidade.
FAR, FRR, liveness, fluxo, integração e contingência devem ser testados no ambiente real.
Documentação e rastreabilidade
O dossiê deve registrar modalidade, dispositivos, versões, templates, políticas de enrollment, threshold, liveness, integrações, retenção e resultados de teste.
Procedimentos de cadastro, revogação, exceção, backup, restauração e descarte devem acompanhar a solução.
Considerações de Engenharia
Biometria não substitui governança de identidade
O sistema continua dependendo de cadastro correto, vínculo ativo e política de autorização.
Threshold altera risco e experiência
Não existe ajuste universal. O ponto de operação precisa refletir o risco e o fluxo.
Enrollment ruim limita todo o sistema
Template inadequado ou identidade incorreta não são corrigidos apenas por algoritmo melhor.
Contingência não pode virar bypass
O método alternativo precisa ser seguro, temporário e rastreável.
Capacidade, latência e escalabilidade
O tempo total de autenticação inclui captura, processamento, comunicação, decisão de acesso e acionamento físico. Em 1:N, o crescimento da base biométrica pode elevar a carga computacional e precisa ser considerado no dimensionamento.
Em acessos de alto fluxo, pequenas diferenças de latência acumulam filas. O projeto deve considerar usuários por minuto, número de lanes e comportamento em horários de pico.
Servidores centrais, terminais distribuídos e sincronização de templates precisam suportar expansão sem degradar disponibilidade. Em perda de WAN, deve estar definido quais usuários continuam autenticáveis localmente.
Auditoria e indicadores operacionais
Indicadores como taxa de rejeição, tentativas repetidas, eventos de liveness, usuários com reenrollment recorrente e indisponibilidade de terminais ajudam a medir a saúde da solução.
Diferenças persistentes entre locais ou grupos de usuários precisam ser investigadas tecnicamente, separando problemas de cadastro, sensor, ambiente, threshold e processo.
Logs de enrollment, alteração, exclusão e administração devem ser preservados conforme a política de auditoria e proteção de dados.
Migração e evolução tecnológica
Trocar a tecnologia biométrica exige mais que substituir leitores. Templates antigos podem não ser compatíveis, obrigando novo enrollment e planejamento de coexistência entre sistemas.
A migração deve prever base piloto, comunicação aos usuários, contingência, regras de transição e revogação do sistema anterior. Em ambientes críticos, a mudança pode ocorrer por grupo de portas ou por site.
Atualizações de algoritmo ou firmware também podem alterar desempenho. Mudanças relevantes precisam ser comparadas à baseline de FAR, FRR, latência e experiência operacional.
Representatividade dos testes e desempenho em campo
Ensaios laboratoriais não substituem validação com a população e o ambiente reais. Iluminação, altura, características físicas, uso de equipamentos de proteção, umidade, sujeira e comportamento de passagem podem alterar o desempenho observado.
O plano de teste deve incluir usuários recorrentes, visitantes e casos de exceção. Diferenças persistentes de rejeição precisam ser investigadas por causa técnica antes de qualquer conclusão sobre o algoritmo.
A baseline de aceite deve registrar taxa de sucesso, tempo médio de autenticação, rejeições, falhas de liveness e indisponibilidades por terminal.
Integração com identidade digital e credenciais móveis
Biometria pode fazer parte de uma arquitetura de identidade mais ampla, combinando sistemas físicos e digitais. Mobile credentials, carteiras digitais e IAM podem fornecer contexto adicional ao processo de autenticação.
A integração deve evitar duplicar fontes de verdade. O sistema precisa saber onde nasce a identidade, onde a autorização é administrada e como cada mudança é propagada.
Quanto maior a integração entre identidade física e digital, maior a importância de logs, menor privilégio, gestão de chaves e revogação coordenada.
Operação assistida e revisão periódica
Após a entrada em operação, um período de acompanhamento permite identificar usuários com rejeição recorrente, ajustes de posicionamento, filas e exceções não previstas no projeto. Esses dados devem alimentar revisão de configuração e processo.
Threshold, políticas de enrollment e procedimentos de contingência não devem permanecer estáticos quando o ambiente, o fluxo ou a população mudam.
Aplicações e ambientes
Acesso biométrico pode ser aplicado em edifícios corporativos, Data Centers, hospitais, indústrias, aeroportos, campi, laboratórios, portarias e áreas críticas. A modalidade deve ser escolhida conforme risco, fluxo, privacidade e condições ambientais.
Serviços que materializam a solução
A estruturação pode envolver Projeto de Controle de Acesso, Projeto de Segurança Eletrônica Integrada, Integração de Sistemas e Projeto de Rede Lógica.
Na entrega, Comissionamento, Ensaios e Testes Técnicos, Recebimento Técnico e As-Built de Engenharia consolidam evidências e documentação.
Escolha a biometria a partir do risco, do fluxo e da governança de identidade.
A A3A Engenharia pode avaliar modalidade, enrollment, liveness, integração e critérios de aceite antes da implantação.



